



SpecTor: арестованы 288 лиц, причастных к наркоактивности в даркнете

SpecTor: арестованы 288 лиц, причастных к наркоактивности в даркнете

SpecTor: арестованы 288 лиц, причастных к наркоактивности в даркнете

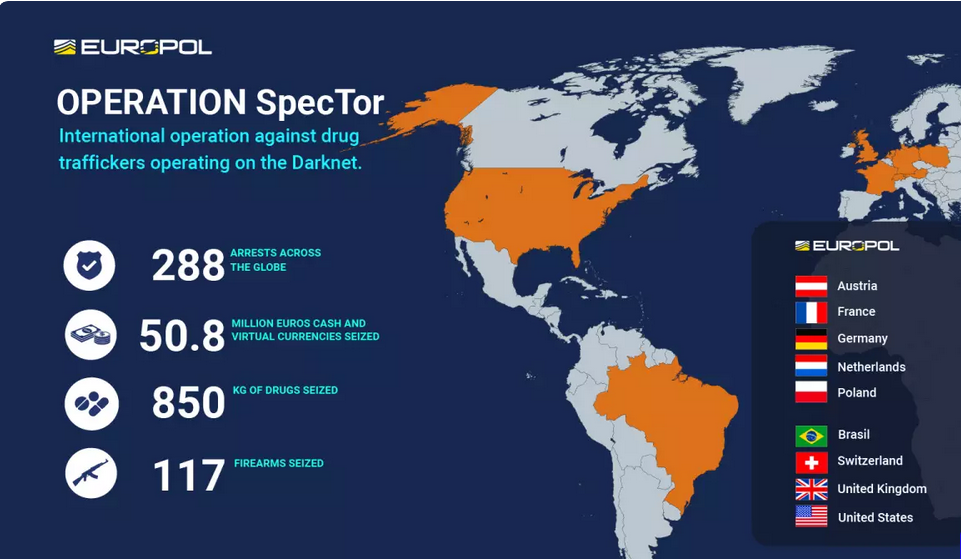
Подтверждено: внезапное закрытие теневого маркетплейса Monopoly — дело рук правоохраны. По результатам расследований, запущенных в рамках трансграничной операции SpecTor, в США, Западной Европе и Бразилии задержаны 288 предполагаемых покупателей и продавцов наркотиков.

Согласно сообщению Европола, инфраструктура Monopoly Market была разрушена в декабре 2021 года стараниями германских властей. Связанные с SpecTor мероприятия дополнительно проводились и в других странах.

Суммарно силовикам удалось захватить более 50,8 млн евро ($53,4 млн) наличными и в цифровой валюте. Кроме того, изъято 850 кг наркотиков (амфетамины, кокаин, ЛСД, «Экстази») и 117 единиц огнестрельного оружия.


Свидетельства противозаконной деятельности, обнаруженные на серверах Monopoly, послужили основанием для сотен следственных и сыскных мероприятий национального уровня. Арестованные, как выяснилось, также посещали и другие подпольные рынки; некоторые из них, по данным Европола, являются злостными правонарушителями.

В апреле прошлого года власти Германии при активной поддержке со стороны США ликвидировали еще один теневой маркетплейс — Hydra. Здесь тоже активно торговали наркотиками, а также крадеными данными и поддельными документами; объем продаж, по оценкам, превышал 1 млрд евро.

По количеству арестов силовая операция SpecTor затмила все прежние успехи в борьбе с оборотом наркотиков в интернете. В 2020 году в рамках DisrupTor под водительством Европола было проведено 179 арестов, в 2021-м правоохране после разгрома DarkMarket удалось задержать 150 подозреваемых (операция Dark HunTor).

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru