



Microsoft удалила LSA Protection из настроек Windows, чтобы исправить баг

Microsoft удалила LSA Protection из настроек Windows, чтобы исправить баг

Microsoft удалила LSA Protection из настроек Windows, чтобы исправить баг

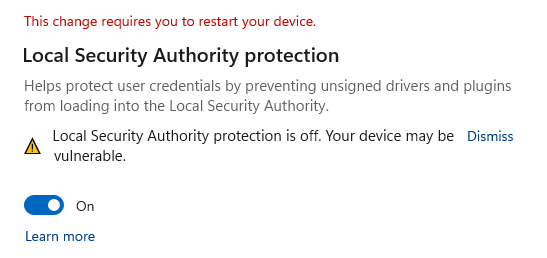
Microsoft устранила в Windows баг, вызывавший алерты Windows Security об отключении защиты Local Security Authority (LSA). Фикс получился интересный: корпорация просто удалила соответствующий пункт из настроек.

LSA Protection помогает защитить пользователей от кражи учётных данных и мешает вредоносному коду внедряться в процесс LSASS.exe. Как правило, дамп памяти именно этого процесса используется для извлечения важной информации.

Microsoft ранее признала наличие проблемы, вызывающей постоянные алерты и требующей перезапуска Windows для активации Local Security Authority. Даже если LSA Protection была включена, ОС всё равно утверждала, что пользователь уязвим.

Позже стало понятно, что проблема затрагивает версии Windows 11 21H2 и 22H2. а причиной всему — очередное обновление антивирусной платформы Microsoft Defender.


Сейчас корпорация утверждает, что баг удалось побороть:

«Мы устранили проблему с выходом апдейта KB5007651 для Microsoft Defender. Проверьте наличие обновлений, чтобы установить их вручную».

Сам способ разрешения проблемы, однако, вызывает ряд вопросов. Если соответствующая опция удалена из настроек Windows, то как теперь проверить, включена ли LSA Protection. Для этого придётся задействовать один из компонентов операционной системы — «Просмотр событий».

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru