



Злоумышленники наводнили NPM пустыми пакетами с URL вредоносных сайтов

Злоумышленники наводнили NPM пустыми пакетами с URL вредоносных сайтов

Злоумышленники наводнили NPM пустыми пакетами с URL вредоносных сайтов

Киберпреступники наводнили репозиторий NPM фейковыми пакетами. Как отметили специалисты компании Checkmarx, эти пакеты могут вызвать DoS и привести к сбою в работе NPM.

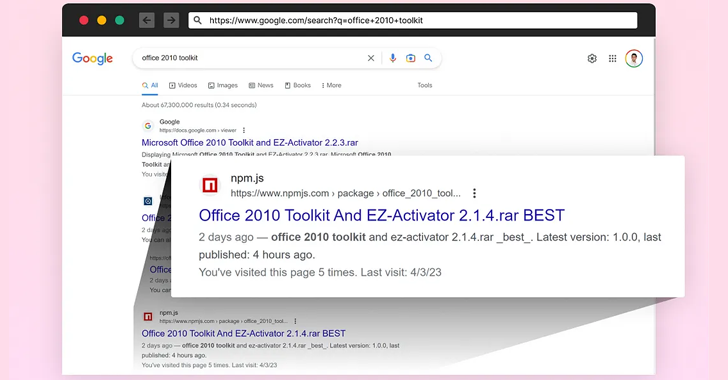
В опубликованном исследователями отчете утверждается, что злоумышленники создают вредоносные сайты и публикуют пустые пакеты с ссылками на такие ресурсы. Эта схема позволяет воспользоваться хорошей репутацией NPM в поисковых системах.

«Действия киберпреступников привели к DoS и нестабильной работе NPM. В отдельных случаях можно было наблюдать ошибку “Service Unavailable”», — пишут эксперты.

Атакующие, само собой, знают, что репозитории с открытым исходным кодом отображаются выше в поисковой выдаче. Именно поэтому они создают вредоносные сайты, но проталкивают их в результаты поиска с помощью пустых пакетов. Как правило, ссылки на злонамеренные ресурсы указываются в файлах README.md.


В Checkmarx также отметили, что за подобными атаками стоят несколько киберпреступных групп, а конечной целью злоумышленников является заражение жертвы троянами RedLine Stealer, Glupteba, SmokeLoader и вредоносными майнерами.

Напомним, что не так давно в популярном npm-пакете с 3,5 млн еженедельных загрузок нашли уязвимость, которая может привести к перехвату учётной записи.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru