



Ботнет Glupteba воспрял после трепки, которую ему задала Google

Ботнет Glupteba воспрял после трепки, которую ему задала Google

Ботнет Glupteba воспрял после трепки, которую ему задала Google

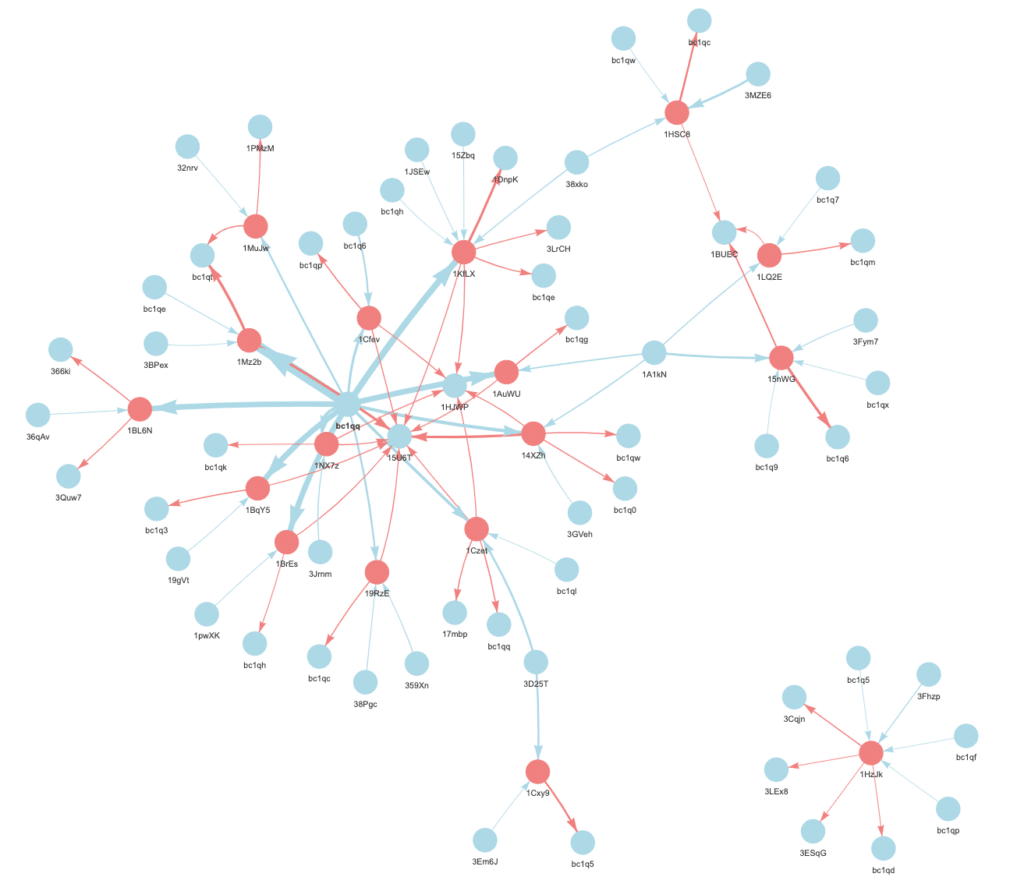
В Nozomi Networks фиксируют новый всплеск вредоносной активности, ассоциируемой с ботнетом Glupteba. Значительно увеличилось количество биткоин-адресов, используемых для обновления конфигурации и раздачи полезной нагрузки; в 10 раз возросло число скрытых сервисов Tor, через которые резидентный троян отыскивает командные серверы.

Ботнет Glupteba примечателен тем, что построен на блокчейне; подобная организация помогает скрыть внутренние коммуникации и повысить жизнестойкость вредоносной сети. Операторы передают актуальные для резидентных зловредов данные (адреса C2, дополнительных модулей) путем проведения биткоин-транзакций.

Лежащий в основе ботнета вредонос с функциями бэкдора обычно распространяется через кряки и вредоносную рекламу по схеме PPI (pay-per-install, с оплатой за каждую установку). Из дополнительных модулей трояну могут отдать инфостилер, криптомайнер, инструмент проксирования трафика или набор эксплойтов для сетевых устройств — таких как роутеры MikroTik и Netgear.

В конце прошлого года Google при поддержке других провайдеров удалось отключить C2-серверы Glupteba; на тот момент в состав ботнета, по оценкам экспертов, входило более 1 млн Windows-устройств. Корпорация также выдвинула обвинения против двух россиян, Александра Филиппова и Дмитрия Старовикова, которые, по ее мнению, являлись создателями бот-сети (в прошлом месяце суд штата Нью-Йорк постановил наложить на ответчиков взыскание, о котором ходатайствовала Google).

Новая Glupteba-кампания, по данным Nozomi, была запущена в июне и продолжается до сих пор. Наблюдатели обнаружили 18 новых C2-доменов в различных TLD-зонах, в том числе .ru, .su и .moscow. Количество сервисов Tor, задействованных в командной инфраструктуре ботнета, по оценкам, увеличилось в десять раз в сравнении с прошлогодними показателями.

Удалось также выявить 17 биткоин-адресов, ассоциируемых с воспрянувшей бот-сетью. Один из них активен с 1 июня; на его счету 11 транзакций. Спрятанные в них данные использовали 1197 образцов Glupteba, последний раз этот адрес засветился 8 ноября.


Из провайдеров криптоуслуг ботоводы наиболее часто используют blockchain.com и blockstream.info. Передаваемые в биткоин-транзакциях данные ранее шифровались по AES-GCM (ключ вшивался в код семпла); сейчас для защиты используется простой XOR с общим ключом cheesesauce. 

Для защиты от вернувшейся угрозы эксперты советуют заблокировать используемые Glupteba блокчейн-сервисы и C2-домены (полный список приведен в блог-записи Nozomi). Рекомендуется также поставить на контроль DNS-логи и обновление антивирусов.

HTML-экспорт Telegram позволял красть переписку, патч уже доступен

Исследователи из ExPatch обнаружили уязвимость в десктопной версии Telegram, позволявшую незаметно встраивать JavaScript в экспортированную историю переписки. В самом мессенджере вредоносное сообщение выглядело обычно, но после открытия HTML-файла в браузере скрипт мог скопировать сообщения на сервер злоумышленника или подменить содержимое страницы.

Проблема скрывалась в кнопках, которые боты размещают под сообщениями. Telegram экранировал потенциально опасные символы в тексте переписки, именах отправителей и других полях, но забывал делать это с подписями кнопок.

Бот мог спрятать там скрипт, замаскировав кнопку невидимыми символами. Ему необязательно было находиться в атакуемой группе. Сообщение с веб-кнопкой сохранялось при пересылке, поэтому участник мог самостоятельно занести скрипт в чат. Там он спокойно ждал экспорта хоть несколько месяцев.

После открытия заражённого файла код запускался без дополнительных кликов и получал доступ к сообщениям, именам отправителей, датам и другим данным внутри конкретной HTML-страницы.

Telegram делит крупные экспорты на файлы по тысяче сообщений, поэтому весь аккаунт одним махом не раскрывался. Зато скрипт мог переписать отображаемую историю или показать фальшивую форму проверки Telegram. На сервере переписка при этом не менялась.

Для атаки требовалось совпадение трёх условий: экспорт создали в уязвимой версии Telegram Desktop, вредоносное сообщение попало в файл, а пользователь открыл его в браузере с активным JavaScript. Случаи реальной эксплуатации не зафиксированы.

Уязвимость присутствовала в версиях с 4.15.1 по 6.9.3. Исправление вошло в бету 6.9.4 и стабильную версию 7.0.1, выпущенную 14 июля. Однако обновление не лечит уже сохранённые HTML-файлы.

Исследователи советуют повторно экспортировать старые чаты после обновления либо открывать прежние копии с отключённым JavaScript.

RSS: Новости на портале Anti-Malware.ru