



Злоумышленники наводнили NPM пустыми пакетами с URL вредоносных сайтов

Злоумышленники наводнили NPM пустыми пакетами с URL вредоносных сайтов

Злоумышленники наводнили NPM пустыми пакетами с URL вредоносных сайтов

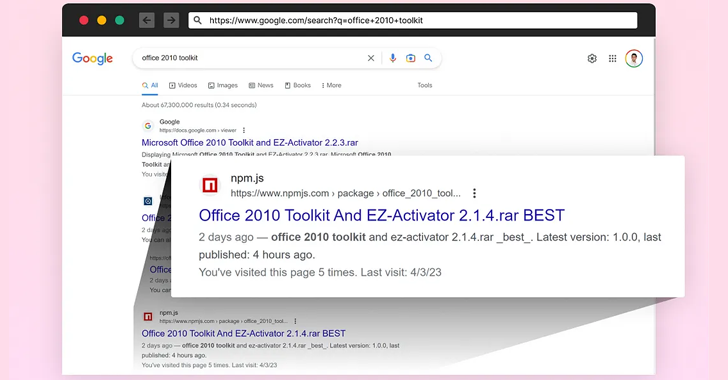
Киберпреступники наводнили репозиторий NPM фейковыми пакетами. Как отметили специалисты компании Checkmarx, эти пакеты могут вызвать DoS и привести к сбою в работе NPM.

В опубликованном исследователями отчете утверждается, что злоумышленники создают вредоносные сайты и публикуют пустые пакеты с ссылками на такие ресурсы. Эта схема позволяет воспользоваться хорошей репутацией NPM в поисковых системах.

«Действия киберпреступников привели к DoS и нестабильной работе NPM. В отдельных случаях можно было наблюдать ошибку “Service Unavailable”», — пишут эксперты.

Атакующие, само собой, знают, что репозитории с открытым исходным кодом отображаются выше в поисковой выдаче. Именно поэтому они создают вредоносные сайты, но проталкивают их в результаты поиска с помощью пустых пакетов. Как правило, ссылки на злонамеренные ресурсы указываются в файлах README.md.


В Checkmarx также отметили, что за подобными атаками стоят несколько киберпреступных групп, а конечной целью злоумышленников является заражение жертвы троянами RedLine Stealer, Glupteba, SmokeLoader и вредоносными майнерами.

Напомним, что не так давно в популярном npm-пакете с 3,5 млн еженедельных загрузок нашли уязвимость, которая может привести к перехвату учётной записи.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru