



Злоумышленники наводнили NPM пустыми пакетами с URL вредоносных сайтов

Злоумышленники наводнили NPM пустыми пакетами с URL вредоносных сайтов

Злоумышленники наводнили NPM пустыми пакетами с URL вредоносных сайтов

Киберпреступники наводнили репозиторий NPM фейковыми пакетами. Как отметили специалисты компании Checkmarx, эти пакеты могут вызвать DoS и привести к сбою в работе NPM.

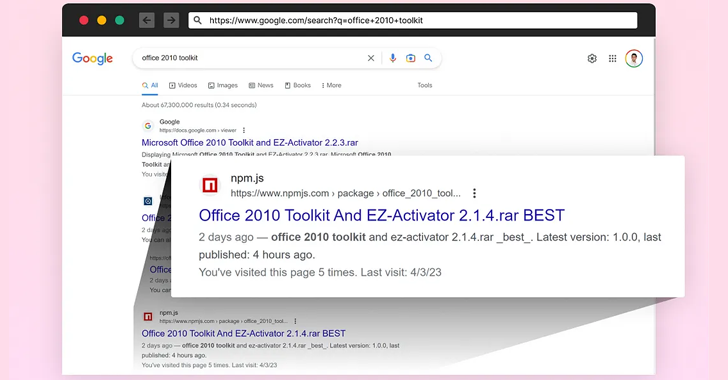
В опубликованном исследователями отчете утверждается, что злоумышленники создают вредоносные сайты и публикуют пустые пакеты с ссылками на такие ресурсы. Эта схема позволяет воспользоваться хорошей репутацией NPM в поисковых системах.

«Действия киберпреступников привели к DoS и нестабильной работе NPM. В отдельных случаях можно было наблюдать ошибку “Service Unavailable”», — пишут эксперты.

Атакующие, само собой, знают, что репозитории с открытым исходным кодом отображаются выше в поисковой выдаче. Именно поэтому они создают вредоносные сайты, но проталкивают их в результаты поиска с помощью пустых пакетов. Как правило, ссылки на злонамеренные ресурсы указываются в файлах README.md.


В Checkmarx также отметили, что за подобными атаками стоят несколько киберпреступных групп, а конечной целью злоумышленников является заражение жертвы троянами RedLine Stealer, Glupteba, SmokeLoader и вредоносными майнерами.

Напомним, что не так давно в популярном npm-пакете с 3,5 млн еженедельных загрузок нашли уязвимость, которая может привести к перехвату учётной записи.

Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru