



Positive Technologies раскрыла 10 успешных техник пентестеров

Positive Technologies раскрыла 10 успешных техник пентестеров

Positive Technologies раскрыла 10 успешных техник пентестеров

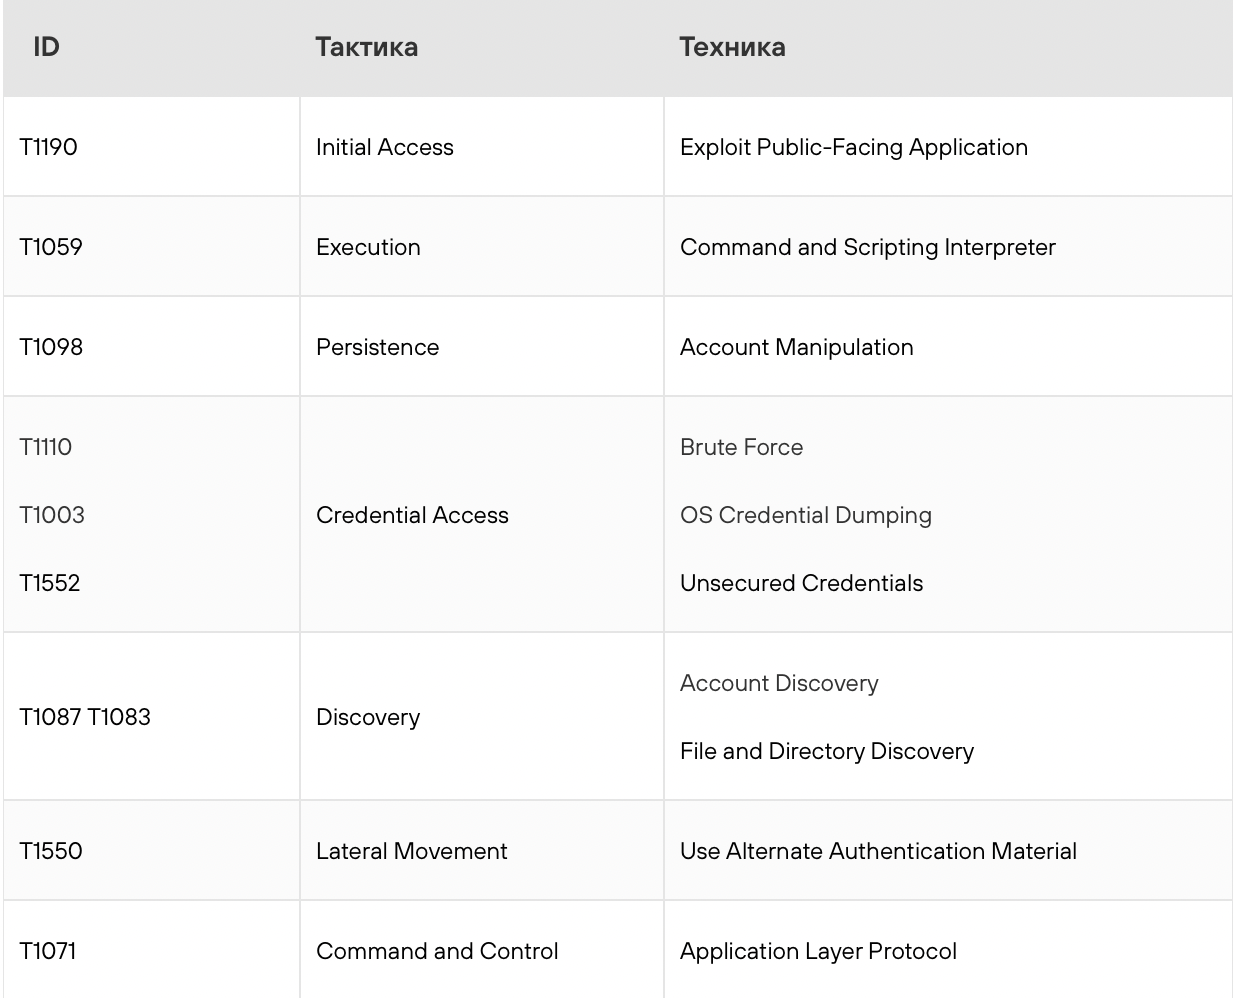
Компания Positive Technologies опубликовала топ-10 распространенных техник, которые успешно применяют пентестеры. В отчете приводятся превентивные меры, которые покрывают 30% требований ФСТЭК.

В рамках свежего исследования Positive Technologies представлены десять самых популярных и успешных методов атак. Эксперты компании использовали их в пентестах в 2022 году.

Первые три строчки рейтинга занимают тактики “первоначального доступа” (Initial Access), “выполнение” (Execution) и “закрепление в инфраструктуре” (Persistence).


Эксперты подобрали способы обнаружения этих техник и предложили перечень превентивных мер для предотвращения атак.

Основными источниками событий, анализ которых поможет выявить злоумышленника, эксперты назвали:

  • журнал событий ОС, в том числе связанных с аудитом безопасности и входом в систему;
  • сетевой трафик;
  • журнал событий приложений;
  • журнал событий на контроллере домена.

“Для примера рассмотрим технику, связанную с небезопасным хранением учетных данных (Unsecured Credentials). Она была использована при атаках в 79% исследованных организаций”, — комментирует отчет руководитель направления развития сообществ ИБ Positive Technologies Антон Кутепов.

Чтобы свести к минимуму шансы злоумышленника, рекомендуется регулярно проводить поиск файлов, содержащих пароли, и обучать пользователей грамотному хранению конфиденциальной информации.

Кроме того, необходимо разграничить доступ к общим ресурсам, так чтобы определенными папками могли воспользоваться только некоторые сотрудники. Помимо прочего, следует установить корпоративное правило, запрещающее хранить пароли в файлах, рекомендует Кутепов.

Список превентивных мер покрывает 29% требований о защите информации, изложенных в приказе ФСТЭК России от 11.02.2013 № 17 “Об утверждении Требований о защите информации, не составляющей государственную тайну, содержащейся в государственных информационных системах”, подчеркнули в Positive Technologies.

Если выполнять требования регулятора не только на бумаге, уровень защищенности в компании заметно вырастет, объясняют эксперты.

“Новый подход не только переведет ваши процессы ИБ на новый уровень зрелости, но и сделает систему безопасности вашей компании по-настоящему результативной”, — говорится в заключении исследования.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru