



Баг Google Pay выдал пользователям кучу денег от корпорации добра

Баг Google Pay выдал пользователям кучу денег от корпорации добра

Баг Google Pay выдал пользователям кучу денег от корпорации добра

Интересный баг Google Pay сработал на руку пользователям: многие сообщили, что Google случайно положила на их банковский счет от 10 до 1000 долларов. Суть крылась в сбое так называемой программы «вознаграждений» за бета-тестирование.

В первую очередь люди побежали сообщать о проблеме на площадку Reddit. Один из исследователей, специализирующийся на Android, также столкнулся с багом, о чем сообщил в Twitter.

На выложенных пользователями скриншотах видно, что они получают вознаграждения за «догфудинг Google Pay Remittance». Догфудингом в среде ИТ-специалистов принято называть бета-тестирование еще не вышедшего софта.

Таким образом, можно сделать вывод, что подобные вознаграждения должны были приходить участникам программы бета-тестирования — сотрудникам и партнерам Google. А вот для обычных пользователей такие сообщения и вознаграждения явно не предназначались.


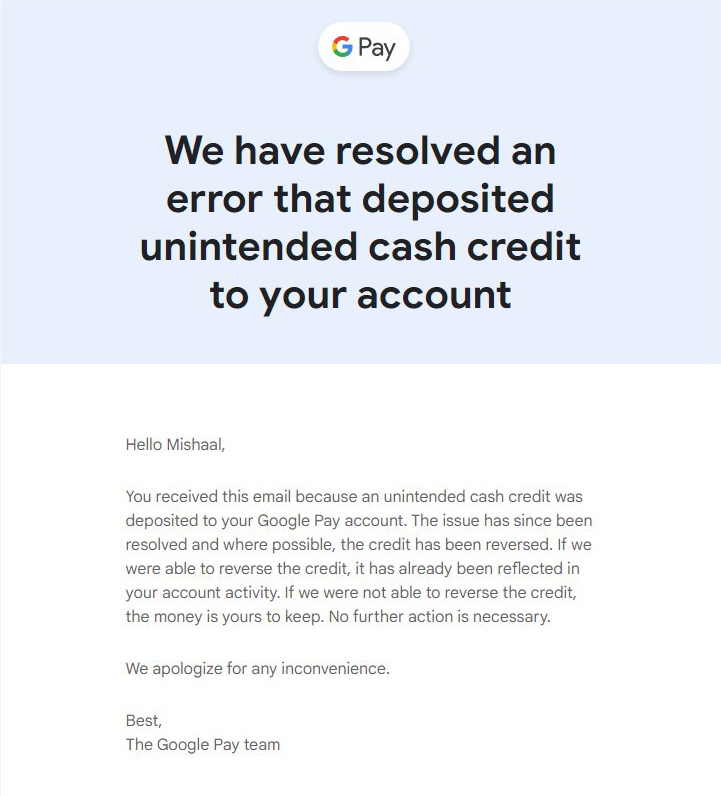
Позже Google, конечно, разослала электронные письма с разъяснениями и признанием ошибки. Если пользователь оставил деньги, их, скорее всего, заберут. Но Google также отмечает, что возврат не требуется, если вы уже успели потратить эти «вознаграждения».

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru