



Новый шифровальщик Dark Power за месяц проник в 10 организаций

Новый шифровальщик Dark Power за месяц проник в 10 организаций

Новый шифровальщик Dark Power за месяц проник в 10 организаций

По данным Trellix, операторы новоявленного вымогателя не имеют географических и иных предпочтений. Сумма выкупа, который они требуют за ключ расшифровки, довольно скромна — $10 тысяч в монеро: в случае неуплаты злоумышленники грозят опубликовать или продать данные, которые якобы были украдены из атакованной сети.

Первые атаки Dark Power были зафиксированы в конце прошлого месяца, на тот момент на его сайте утечек в сети Tor числилось 10 жертв — организации разного профиля из восьми стран. Анализ семпла (уровень детектирования 44/68 на 27 марта) показал, что шифратор зловреда был скомпилирован 29 января.

Новая вымогательская программа не рекламируется в даркнете; не исключено, что это закрытый проект. Успех дебютанта отчасти объясняется выбором языка программирования; вредонос написан на Nim, который позволяет ускорить работу кода, проводить атаки на разных платформах, а также обходить антивирусы: вредоносы на этом языке программирования — пока редкость.

Вектор заражения Dark Power пока неясен. Для шифрования он использует AES в режиме CRT, при создании ключа каждый раз генерирует новую строку из 64 случайных символов ASCII (строчные буквы). К имени зашифрованных файлов добавляется расширение .dark_power.

Аналитики выявили две разные схемы формирования ключа. В одном случае создается хеш ASCII-строки (по SHA-256), и результат делится надвое: первая половина — собственно ключ AES, вторая — вектор инициализации (нонс). Второй вариант зловреда использует хеш-сумму SHA-256 как ключ и фиксированное 128-битное значение в качестве нонса.

Перед запуском шифратора вредонос, оперируя вшитым списком, завершает ряд процессов, чтобы высвободить файлы для шифрования. Он также останавливает Windows-службу теневого копирования томов (VSS), сервисы резервного копирования данных и антивирусную защиту.

Прибив заданные процессы, Dark Power затихает на 30 секунд, а затем очищает консоль и системные журналы, чтобы затруднить анализ с целью восстановления данных. Важные для работы ОС файлы зловред не трогает; после шифрования в каждой папке с обработанными данными создается записка с требованием выкупа.

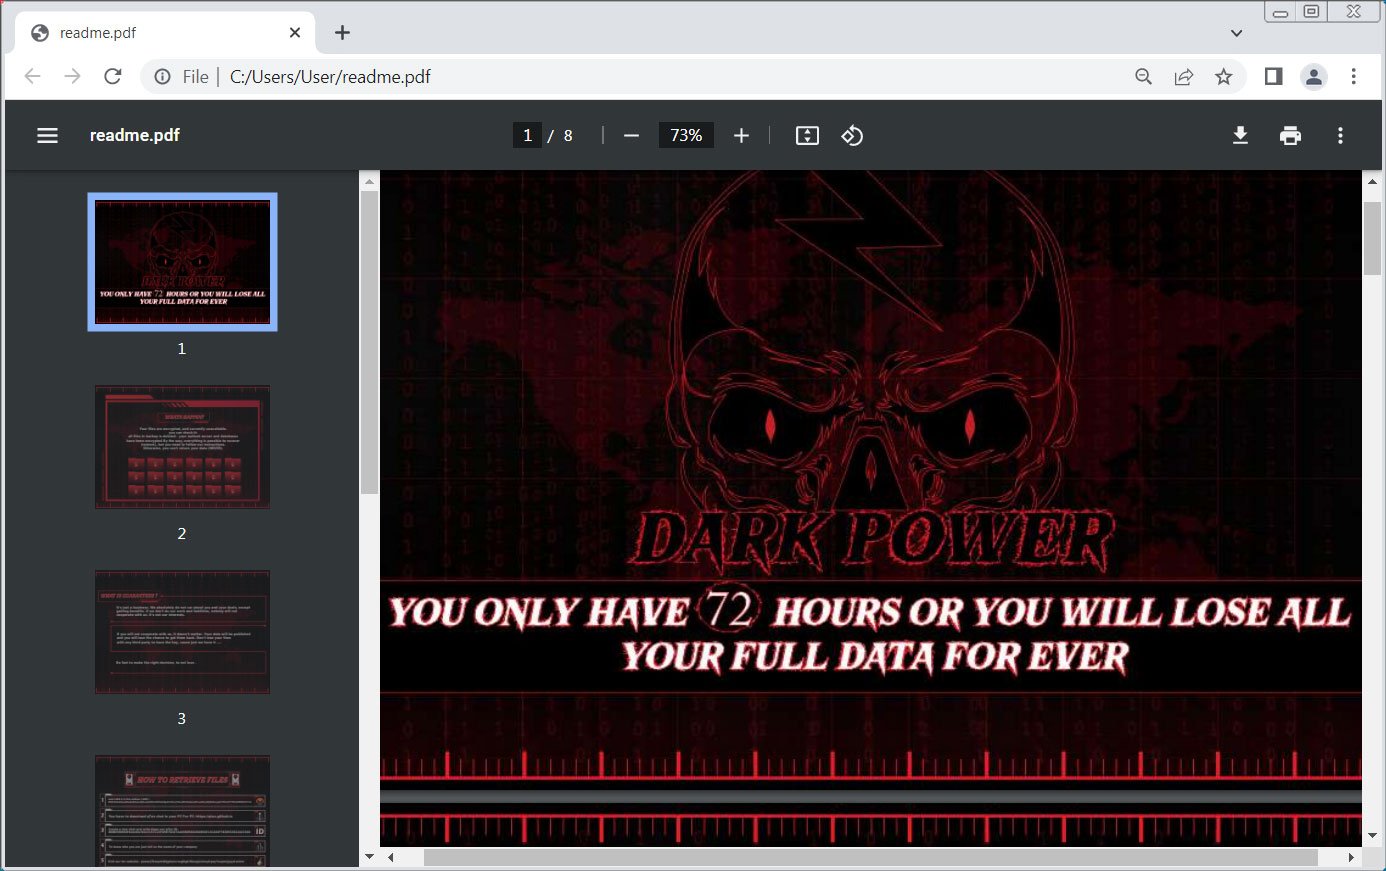
Жертве предлагается в течение трех суток перевести средства на указанный XMR-кошелек. В качестве контакта для связи злоумышленники указали qTox ID. Формат записки Dark Power необычен: это 8-страничный документ PDF.


В минувшие выходные сайт утечек вымогателей в Tor был недоступен. Исследователи из Trellix обнаружили на нем имена жертв, прописанных в США, Франции, Израиле, Турции, Чехии, Алжире, Египте и Перу. Специализация у них различна: сельское хозяйство, образование, здравоохранение, ИТ, промышленное производство.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru