Большая часть вредоносных программ, попавшихся при внедрении “песочниц” в корпоративные сети, — это трояны. Чаще всего они внедряются для шпионажа. Зараженные письма рассылают обычно в первой половине дня. Вредоносов маскируют под запросы о ценах и оплате товара.
О результатах двух пилотных проектов песочницы PT Sandbox рассказали в Positive Technologies. За время экспериментов эксперты обнаружили 122 семейства зловредов и почти 2 тыс. вредоносных файлов.
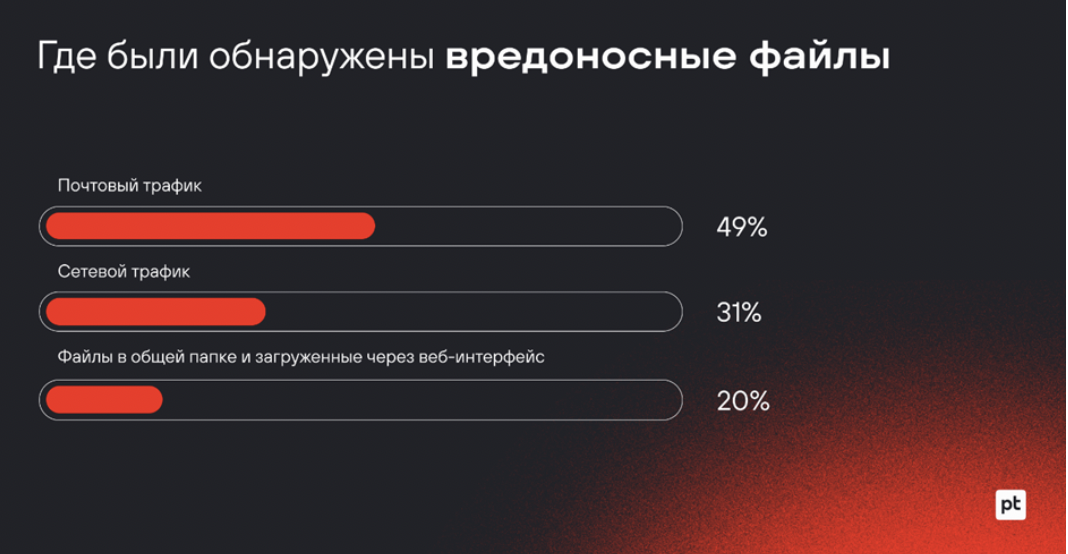
Чаще всего их находили в почтовом трафике. Треть всех подозрительных файлов извлекли из сетевого трафика. Каждый пятый экземпляр был найден в общих папках и хранилищах или загружен для проверки вручную через веб-интерфейс.
Обычно электронные письма с троянами приходили в утренние часы (с 4:00 до 7:00) и в обеденное время (с 13:00 до 15:00).
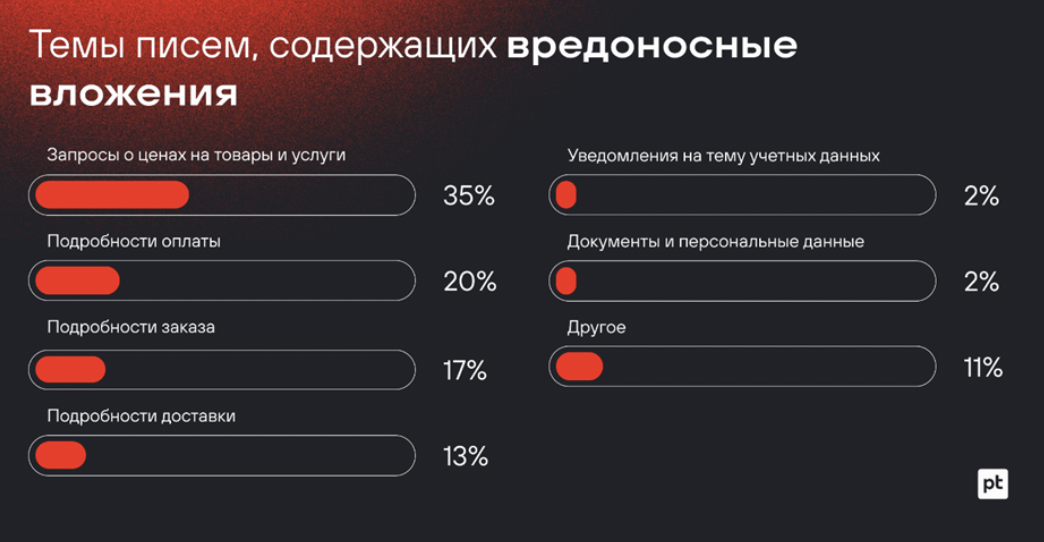
Злоумышленники маскировали письма под запросы о ценах на товары (35%), сообщения о заказе и оплате (37%), а также на тему доставки (13%).
В четверти случаев отправитель требовал ответить немедленно — это явный признак вредоносного сообщения, напоминают эксперты.
Почти все сообщения с пометкой “срочно” содержали просьбы подтвердить платеж, уточнить реквизиты или цены на товары и услуги. Поддельные формы аутентификации содержались в 27% писем.
По данным исследования, трояны составляли 91% среди всех найденных вредоносов.
Большинство образцов оказались шпионскими программами (32%).
С их помощью можно следить за активностью пользователя и передавать информацию злоумышленнику.
Такие программы могут перехватывать нажатия клавиш, делать снимки экрана, записи с микрофона или веб-камеры, сохранять учетные данные из приложений, собирать адреса электронной почты и данные банковских карт.
Средства кражи учетных данных составили 21%. Такие программы похожи на трояны-шпионы, но их основными функциями являются перехват и компрометация учетных данных пользователя.
Среди образцов вредоносных программ было также проанализировано множество поддельных форм ввода, они составили 16%. Такие формы содержат скрипты, которые отправляют информацию злоумышленникам и обычно используются для кражи “учеток”.
По мнению экспертов Positive Technologies, важно выявить угрозу на ранней стадии, как только вредонос попытается проникнуть на устройство, прежде чем он успеет нанести непоправимый вред корпоративной инфраструктуре.
Специалисты рекомендуют использовать для этого разные технологии.
Практически в каждом классе нашлись вредоносы, которые были выявлены только с помощью какой-то одной технологии, а две и больше одновременно срабатывали только в 31% случаев, говорится в отчете.
Опыт показал, что поведенческий и статический анализаторы сработали в 40% и 15% случаев соответственно.
“Для выявления вредоносов важны все компоненты песочницы”, — комментирует результаты исследования руководитель отдела обнаружения вредоносного ПО экспертного центра безопасности Positive Technologies (PT Expert Security Center) Алексей Вишняков.
Один из компонентов может сигнализировать о вредоносном воздействии, когда другим файл не кажется опасным.
Собранные в исследовании данные касаются 18 пилотных проектов PT Sandbox. Они проводились с середины 2021 года и в первую половину 2022. Большая часть проектов затрагивала промышленные предприятиях, были и “пилоты” в финансовых организациях, СМИ, государственных и медицинских учреждениях. Каждый проект занимал около месяца.










