



Пойман pompourin, владелец и админ хакерского маркетплейса BreachForums

Пойман pompourin, владелец и админ хакерского маркетплейса BreachForums

Пойман pompourin, владелец и админ хакерского маркетплейса BreachForums

На прошлой неделе полиция штата Нью-Йорк произвела арест в связи с обвинениями, выдвинутыми по делу о торговле крадеными данными на сайте BreachForums. Подозреваемый отпущен под залог и должен предстать перед судом 24 марта.

В доме 20-летнего жителя г. Пикскилл прошел обыск. В ходе ареста Конор Фитцпатрик (Conor Brian Fitzpatrick) признался (PDF) агенту ФБР, что он и есть тот самый pompompurin, владелец и администратор сайта BreachForums.

Фитцпатрику инкриминируют преступный сговор с целью мошенничества с использованием средств несанкционированного доступа к данным. Залог в размере $300 тыс. внесли родители молодого человека; по условиям освобождения, ему воспрещается до суда выезжать за пределы штата, контактировать с сообщниками и употреблять психотропные препараты без санкции врача.

Площадка BreachForums была создана как альтернатива RaidForums, закрытому в прошлом году совместными усилиями ФБР и европейской правоохраны. Пользователи нового маркетплейса предлагают к продаже базы, украденные у почти 1000 компаний и сайтов. Так, в прошлом году на BreachForums были слиты результаты утечки в Twitter, в этом — внутренние данные Acer и Acronis.

Pompompurin хорошо известен в криминальных кругах как хакер и поставщик краденой информации. В 2021 году он слил на RaidForums клиентские данные WeLeakInfo, обманом получил доступ к ПДн пользователей финансовых сервисов Robinhood, взломал почтовые серверы ФБР и разослал с его адресов тысячи ложных предупреждений о кибератаке.

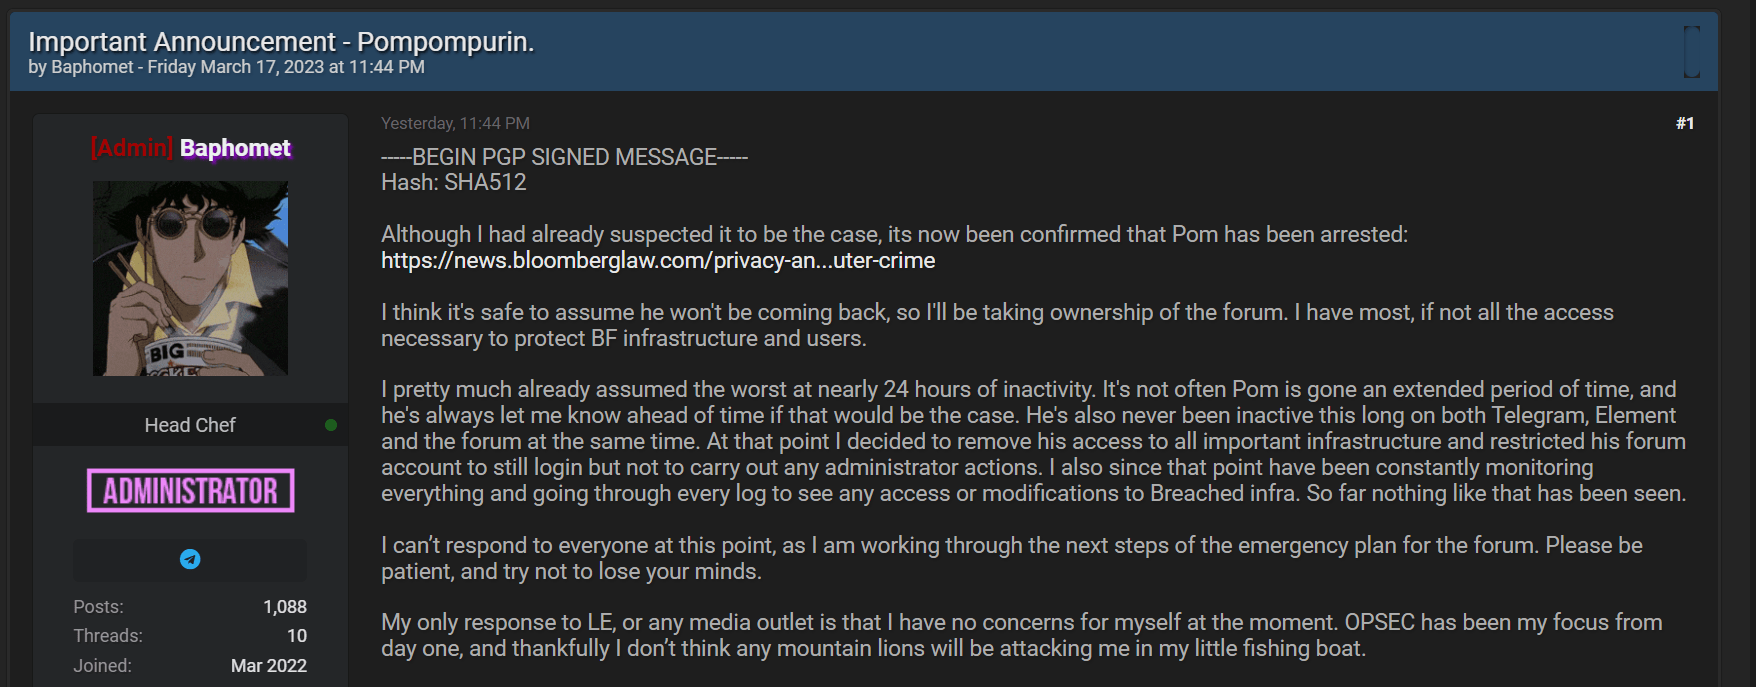
Несмотря на арест pompompurin, его сайт продолжает работать: один из соратников взял управление в свои руки и на всякий случай заблокировал доступ к ключевым ресурсам Breached из-под аккаунта бывшего владельца. Признаков стороннего вмешательства в инфраструктуру маркетплейса, по его словам, не обнаружено.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru