



Сгенерированные ИИ видеоролики помогают раздавать инфостилеров на YouTube

Сгенерированные ИИ видеоролики помогают раздавать инфостилеров на YouTube

Сгенерированные ИИ видеоролики помогают раздавать инфостилеров на YouTube

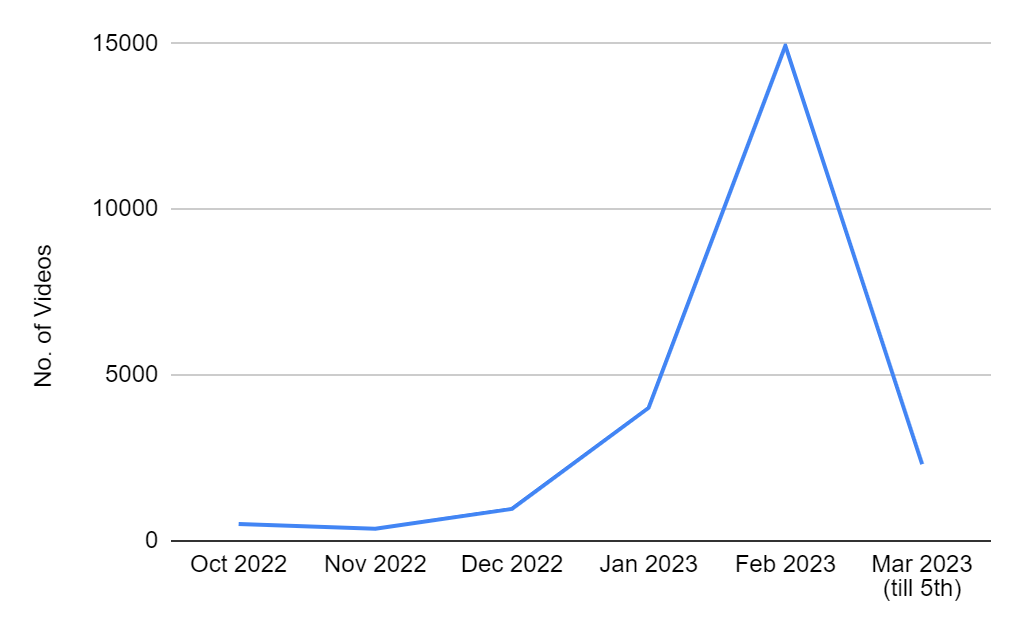
По данным CloudSEK, последнее время количество вредоносного видео на YouTube ежемесячно увеличивается в 2-3 раза. Для создания таких приманок злоумышленники зачастую используют платформы Synthesia и D-ID, реализующие ИИ-технологии.

Поддельные видеоматериалы обычно рекламируют кряки популярных лицензионных продуктов — Photoshop, Premiere Pro, Autodesk 3ds Max, AutoCAD. Созданные средствами ИИ персонажи на разных языках рассказывают, каким образом загрузить и установить пиратский софт.

По ссылкам в описаниях загружаются в основном инфостилеры — Raccoon, RedLine, Vidar. Для распространения видеоприманок злоумышленники используют угнанные аккаунты YouTube, получая доступ с помощью учетных данных, утекших в Сеть или добытых посредством фишинга.

Каждый час из-под взломанных аккаунтов публикуется по 5-10 роликов. Для их продвижения используется черный SEO: к видеоматериалам добавляется множество разноязыких тегов, способных ввести в заблуждение алгоритм YouTube и заставить его вывести фальшивку в топ поисковой выдачи.

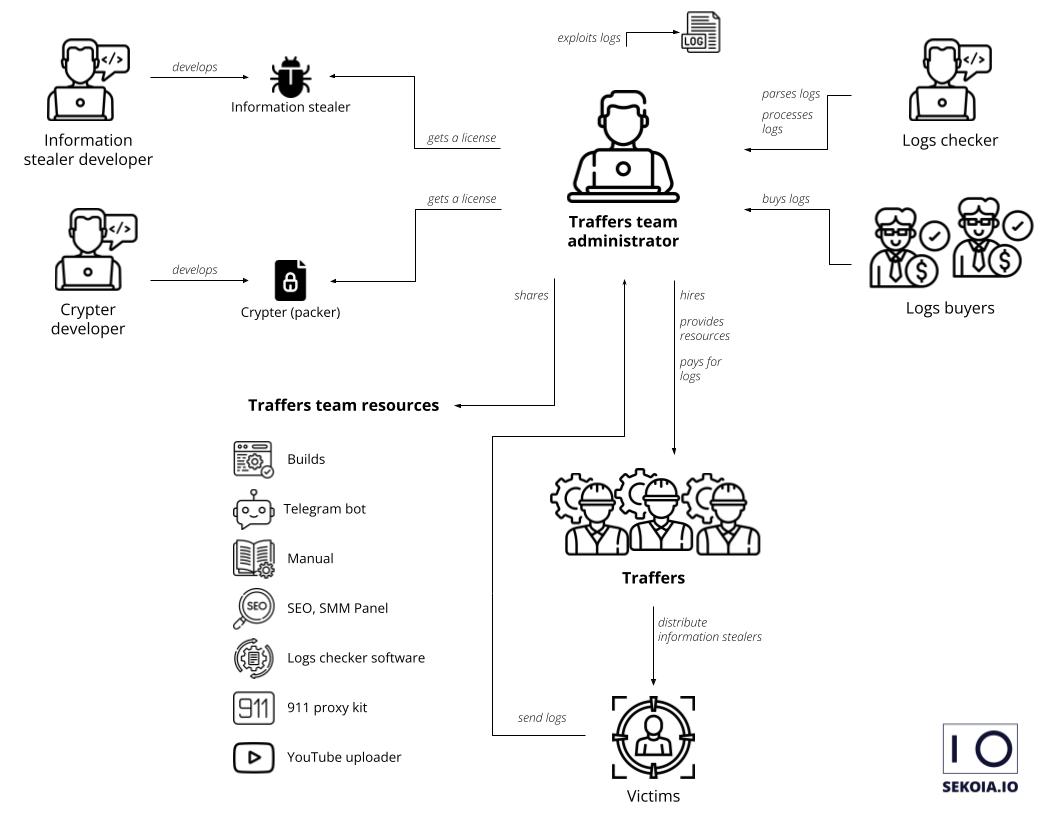
Значительный рост числа публикаций со ссылками на инфостилеров наблюдается на видеохостинге с ноября. Распространением зловредов на этой площадке занимаются так называемые трафферы (traffer) — чернорабочие с криминальным опытом, нанятые по объявлению в даркнете.


Ссылки для загрузки зловредов обычно маскируются с помощью редиректоров Bitly и Cuttly. Злоумышленники также активно используют облачный хостинг (MediaFire, Google Drive), GitHub и мессенджеры (Discord, телеграм-платформа Telegra.ph).


Активизация трафферов на YouTube по времени совпала с новым вбросом от разработчиков инфостилеров. За последние месяцы в интернете объявилось около десятка таких новобранцев, как Stealc и WhiteSnake.

Для снижения риска заражения пользователям советуют включить многофакторную аутентификацию (MFA), не кликать по ссылкам в письмах незнакомцев и воздержаться от скачивания / использования пиратского софта.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru