



Сгенерированные ИИ видеоролики помогают раздавать инфостилеров на YouTube

Сгенерированные ИИ видеоролики помогают раздавать инфостилеров на YouTube

Сгенерированные ИИ видеоролики помогают раздавать инфостилеров на YouTube

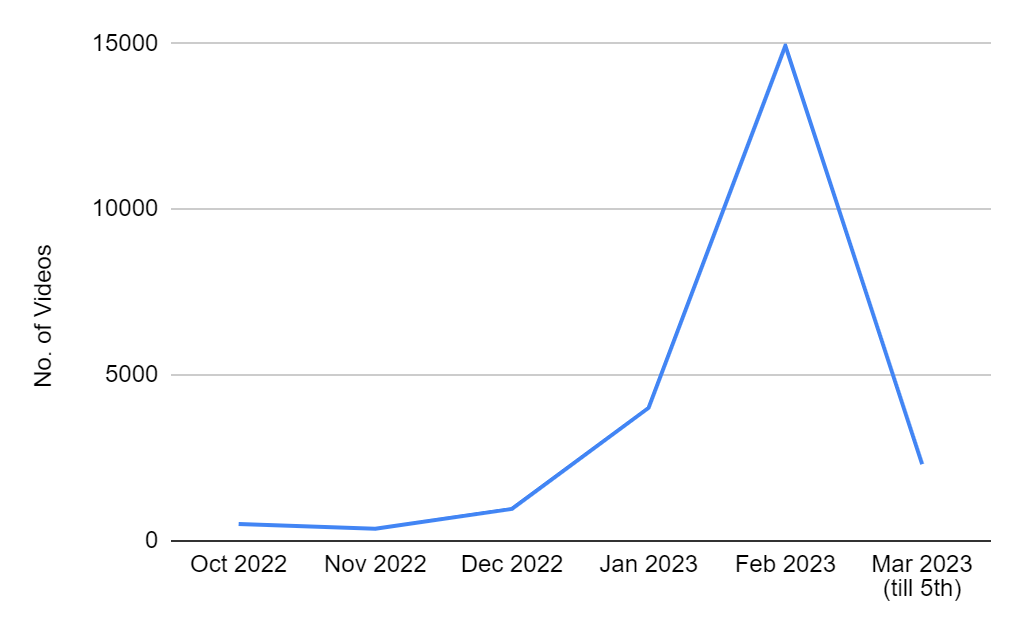
По данным CloudSEK, последнее время количество вредоносного видео на YouTube ежемесячно увеличивается в 2-3 раза. Для создания таких приманок злоумышленники зачастую используют платформы Synthesia и D-ID, реализующие ИИ-технологии.

Поддельные видеоматериалы обычно рекламируют кряки популярных лицензионных продуктов — Photoshop, Premiere Pro, Autodesk 3ds Max, AutoCAD. Созданные средствами ИИ персонажи на разных языках рассказывают, каким образом загрузить и установить пиратский софт.

По ссылкам в описаниях загружаются в основном инфостилеры — Raccoon, RedLine, Vidar. Для распространения видеоприманок злоумышленники используют угнанные аккаунты YouTube, получая доступ с помощью учетных данных, утекших в Сеть или добытых посредством фишинга.

Каждый час из-под взломанных аккаунтов публикуется по 5-10 роликов. Для их продвижения используется черный SEO: к видеоматериалам добавляется множество разноязыких тегов, способных ввести в заблуждение алгоритм YouTube и заставить его вывести фальшивку в топ поисковой выдачи.

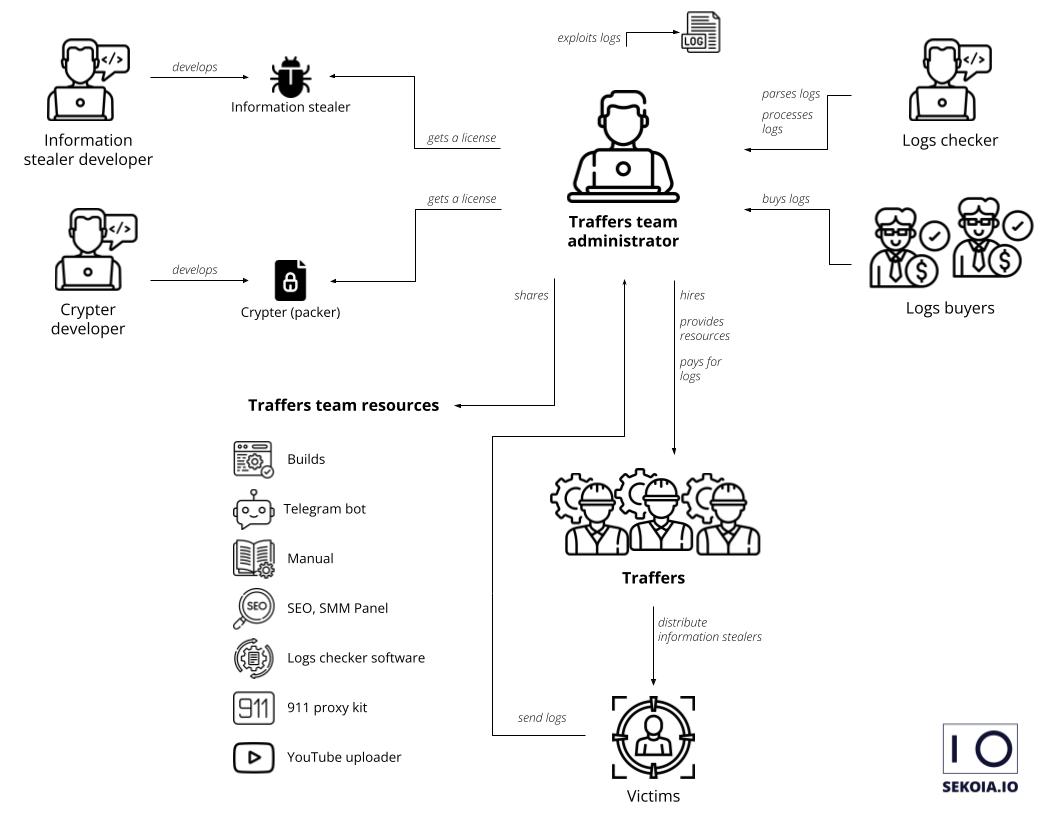
Значительный рост числа публикаций со ссылками на инфостилеров наблюдается на видеохостинге с ноября. Распространением зловредов на этой площадке занимаются так называемые трафферы (traffer) — чернорабочие с криминальным опытом, нанятые по объявлению в даркнете.


Ссылки для загрузки зловредов обычно маскируются с помощью редиректоров Bitly и Cuttly. Злоумышленники также активно используют облачный хостинг (MediaFire, Google Drive), GitHub и мессенджеры (Discord, телеграм-платформа Telegra.ph).


Активизация трафферов на YouTube по времени совпала с новым вбросом от разработчиков инфостилеров. За последние месяцы в интернете объявилось около десятка таких новобранцев, как Stealc и WhiteSnake.

Для снижения риска заражения пользователям советуют включить многофакторную аутентификацию (MFA), не кликать по ссылкам в письмах незнакомцев и воздержаться от скачивания / использования пиратского софта.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru