



CASPER — новый вектор атаки для извлечения данных с изолированных устройств

CASPER — новый вектор атаки для извлечения данных с изолированных устройств

CASPER — новый вектор атаки для извлечения данных с изолированных устройств

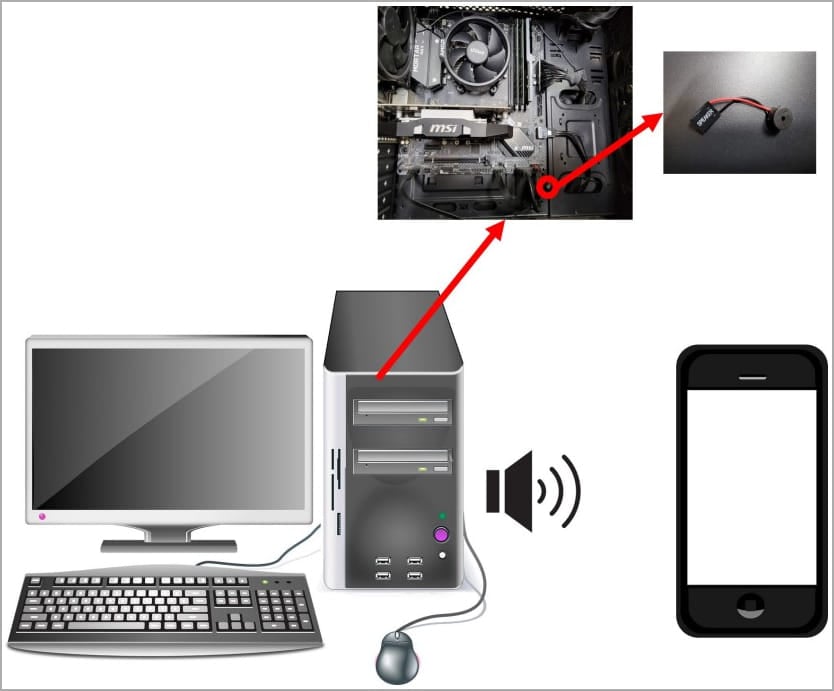
Специалисты Университета Корё представили новый вектор атаки под названием CASPER. С его помощью условный злоумышленник может передать данные с физически изолированных компьютеров на ближайший смартфон со скоростью 20 бит в секунду.

CASPER задействует установленные в целевом компьютере динамики в качестве канала передачи данных. Так ему удаётся отправить высокочастотный звук, который не может распознать человеческое ухо, и передать двоичный код или данные в виде азбуки Морзе на микрофон, расположенный на расстоянии до 1,5 м.

Принимающий информацию микрофон может находиться в смартфоне, который будет записывать звук в кармане злоумышленника. Кроме того, можно поставить ноутбук в комнате с целевым устройством.

Здесь исследователи завязали вектор атаки именно на внутренние динамики изолированного устройства, подающие определённые звуковые сигналы. Как правило, компьютеры с «воздушным зазором» используются на критически важных объектах (правительственные сети, энергетическая инфраструктура и т. п.), поэтому они не оснащаются внешними динамиками.

CASPER не отличается от других подобных атак начальным этапом: некий недобросовестный сотрудник сначала должен заразить целевой компьютер вредоносной программой. Это также может сделать и человек со стороны, только ему придётся тайно проникнуть в комнату с устройством.

Многие скептически относятся к такому методу, но ранее уже встречалась его успешная реализация — червь Stuxnet.

Установленный вредонос может взаимодействовать с файловой системой, находить определённые файлы или типы файлов и вытаскивать их из ОС. Помимо этого, зловред может выполнять функции кейлогера.

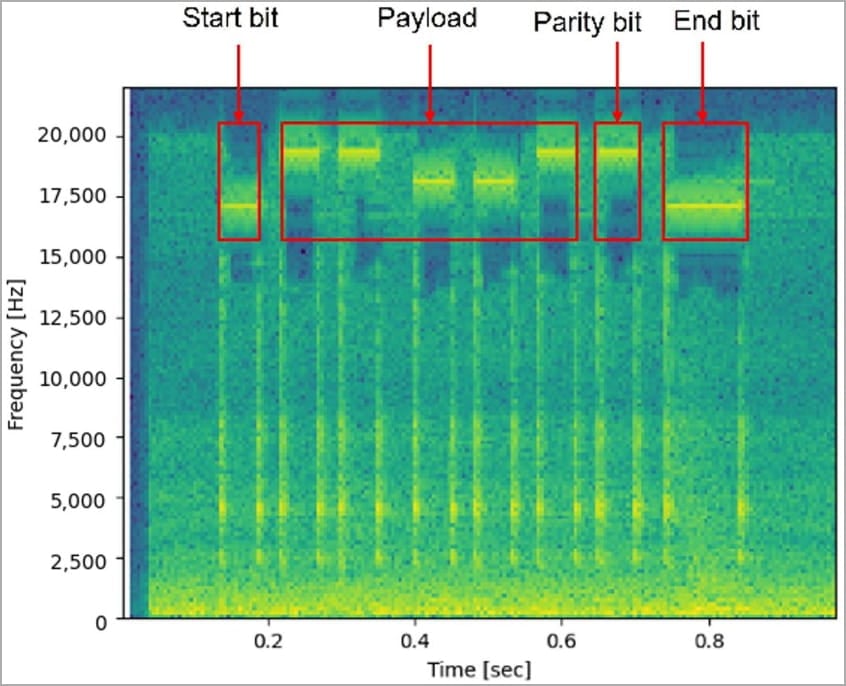
В результате программа будет кодировать данные, которые необходимо получить из изолированного устройства, в двоичном коде или в виде азбуки Морзе, затем — передавать их через внутренний динамик с помощью частотной модуляции. Всё это вредонос укладывает в незаметный ультразвук в диапазоне от 17 кГц до 20 кГц.


В ходе исследования специалисты использовали компьютер на базе Linux (Ubuntu 20.04) в качестве целевого устройства и Samsung Galaxy Z Flip 3 — как принимающий данные девайс. Находящийся на расстоянии 50 см смартфон смог распознать слово «covert» в передаваемых азбукой Морзе данных.


У CASPER есть и минусы, о которых пишут сами исследователи:

«Наш метод, безусловно, передаёт данные медленнее, чем другие атаки по скрытым каналам. Такие ограничения диктуются отправкой данных с помощью звука — он не так быстр, как оптические или электромагнитные векторы».

Напомним, в конце прошлого года мы рассказывали о COVID-bit — очередном способе кражи данных из изолированных систем.

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru