



Шифровальщик IceFire теперь атакует не только Windows, но и Linux

Шифровальщик IceFire теперь атакует не только Windows, но и Linux

Шифровальщик IceFire теперь атакует не только Windows, но и Linux

Киберпреступники, стоящие за атаками программы-вымогателя IceFire, переключились и на Linux. Специально для этих целей злоумышленники разработали соответствующий шифровальщик, на который обратили внимание исследователи из SentinelLabs.

По словам специалистов, в ходе новых атак операторам IceFire уже удалось взломать сети нескольких СМИ и организаций сферы развлечений. Согласно отчёту, кампания стартовала в середине февраля.

Как только злоумышленники проникают в сеть жертвы, они разворачивают новый вариант вредоносной программы, шифрующий системы Linux. При запуске IceFire принимается за определённые файлы, добавляя им расширение «.ifire».

Интересно, что по завершении процесса шифрования вредонос пытается замести следы и удалить свой бинарник из системы. IceFire не шифрует все файлы, специально исключая ряд путей. Это делается для того, чтобы не пострадали критические системные компоненты.

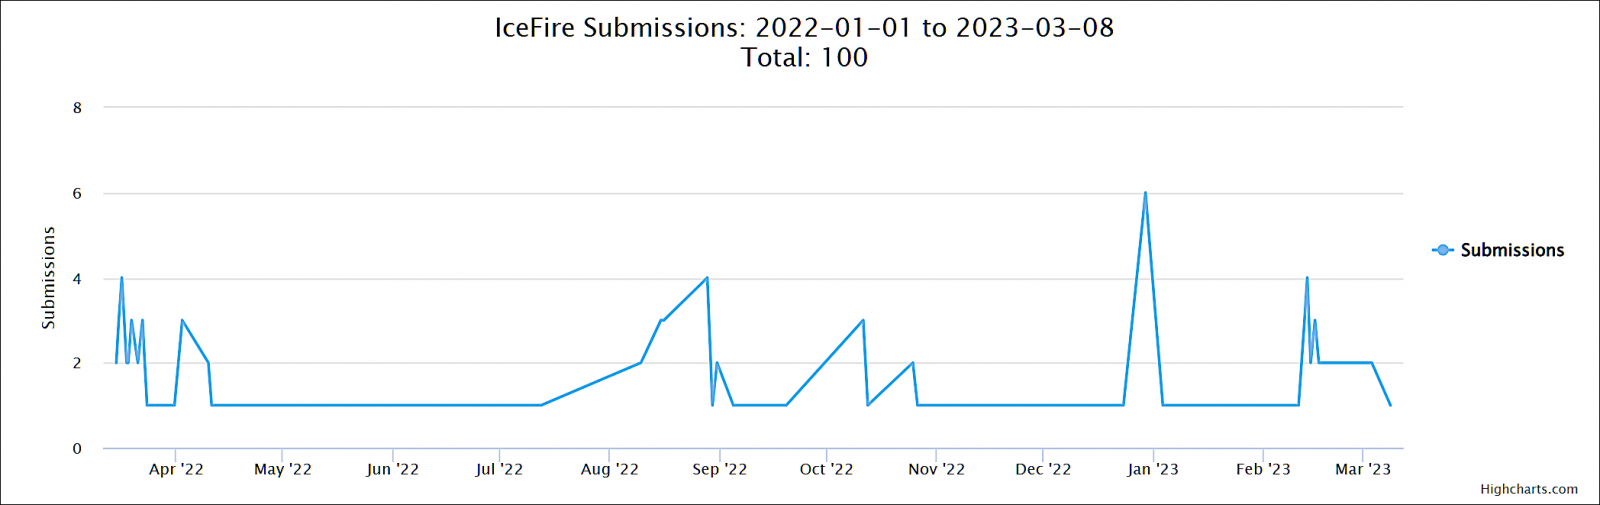
Операторы IceFire действуют с марта 2022 года, тем не менее их активность зачастую была скачкообразная:


Следует учитывать, что шифровальщик эксплуатирует уязвимость десериализации в софте IBM Aspera Faspex (CVE-2022-47986).

«В сравнении с Windows-версией заточенный под Linux образец сложнее развернуть в системе жертвы. Поскольку многие Linux-системы представляют собой серверы, фишинг и атаки вида drive-by-download работают хуже», — пишет SentinelLabs.

«Чтобы обойти эти ограничения, злоумышленники задействуют уязвимости в софте».

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru