



Шифровальщик IceFire теперь атакует не только Windows, но и Linux

Шифровальщик IceFire теперь атакует не только Windows, но и Linux

Шифровальщик IceFire теперь атакует не только Windows, но и Linux

Киберпреступники, стоящие за атаками программы-вымогателя IceFire, переключились и на Linux. Специально для этих целей злоумышленники разработали соответствующий шифровальщик, на который обратили внимание исследователи из SentinelLabs.

По словам специалистов, в ходе новых атак операторам IceFire уже удалось взломать сети нескольких СМИ и организаций сферы развлечений. Согласно отчёту, кампания стартовала в середине февраля.

Как только злоумышленники проникают в сеть жертвы, они разворачивают новый вариант вредоносной программы, шифрующий системы Linux. При запуске IceFire принимается за определённые файлы, добавляя им расширение «.ifire».

Интересно, что по завершении процесса шифрования вредонос пытается замести следы и удалить свой бинарник из системы. IceFire не шифрует все файлы, специально исключая ряд путей. Это делается для того, чтобы не пострадали критические системные компоненты.

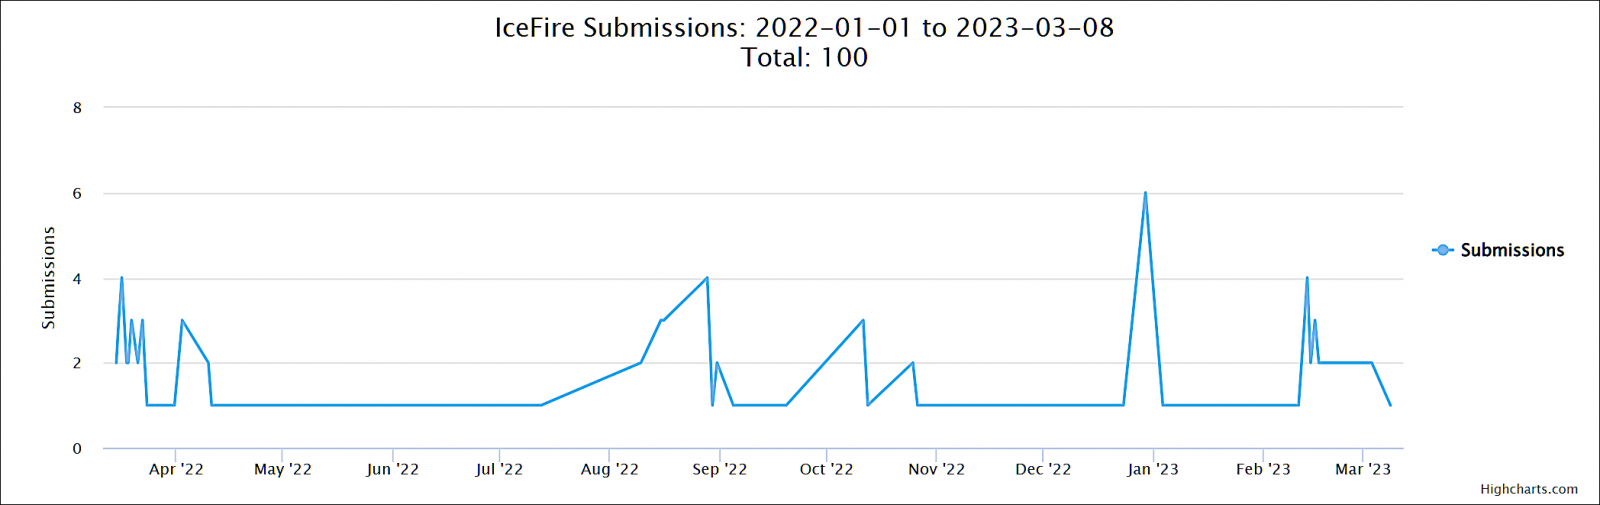
Операторы IceFire действуют с марта 2022 года, тем не менее их активность зачастую была скачкообразная:


Следует учитывать, что шифровальщик эксплуатирует уязвимость десериализации в софте IBM Aspera Faspex (CVE-2022-47986).

«В сравнении с Windows-версией заточенный под Linux образец сложнее развернуть в системе жертвы. Поскольку многие Linux-системы представляют собой серверы, фишинг и атаки вида drive-by-download работают хуже», — пишет SentinelLabs.

«Чтобы обойти эти ограничения, злоумышленники задействуют уязвимости в софте».

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru