
Троян Emotet прячется от антивирусов в файлах весом более 500 Мбайт

Троян Emotet прячется от антивирусов в файлах весом более 500 Мбайт

Троян Emotet прячется от антивирусов в файлах весом более 500 Мбайт

Седьмого марта эксперты зафиксировали новую волну аттач-спама, нацеленного на распространение Emotet. Объемы вредоносных рассылок пока невелики, загрузки дополнительных зловредов не обнаружено.

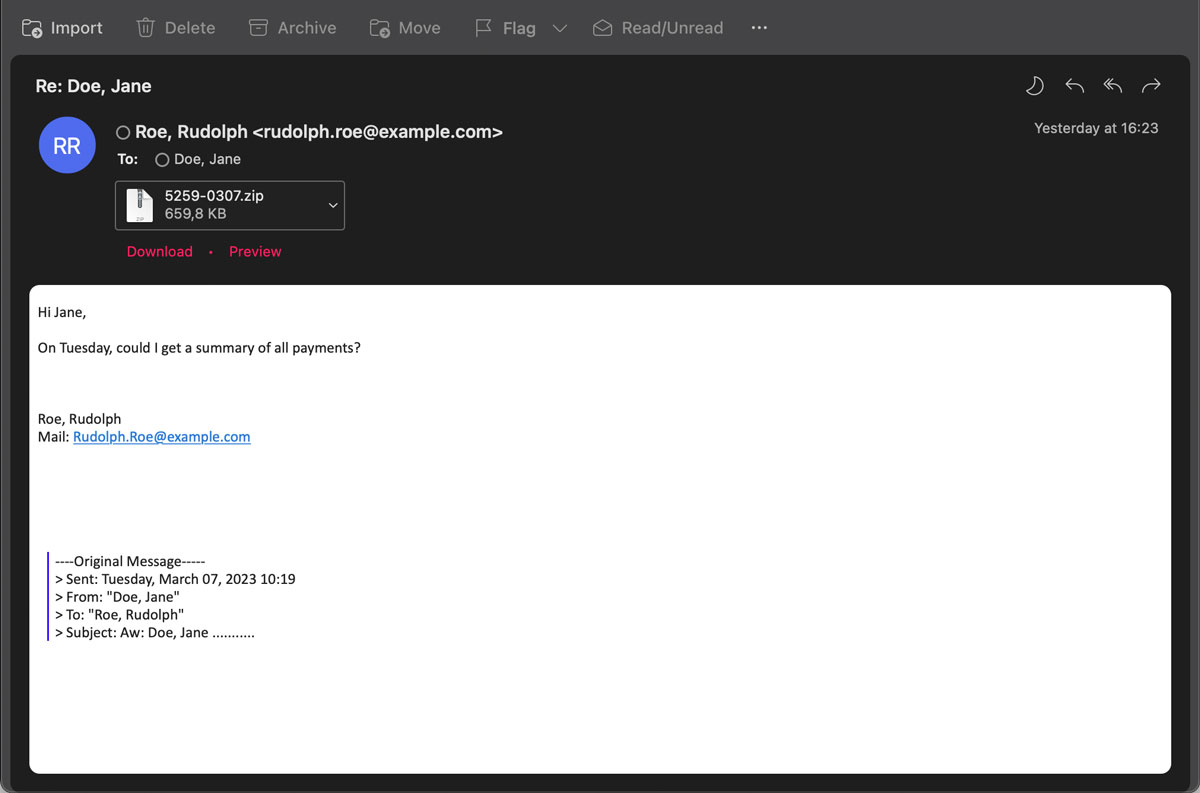
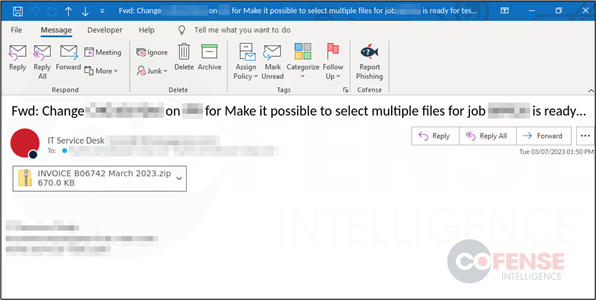
Спам-рассылка, выявленная Hornet Security, как и в ноябре, использует форму ответа на деловое письмо, ранее украденное Emotet у жертвы заражения. Вредоносное вложение, подвергнутое анализу в Cofense, было замаскировано под инвойс.


Прикрепленный архив содержит документ Microsoft Word весом более 500 Мбайт. Чтобы увеличить размер файла, злоумышленники заполняют его неиспользуемыми данными в надежде, что антивирусный сканер его проигнорирует или проверит только первые байты.

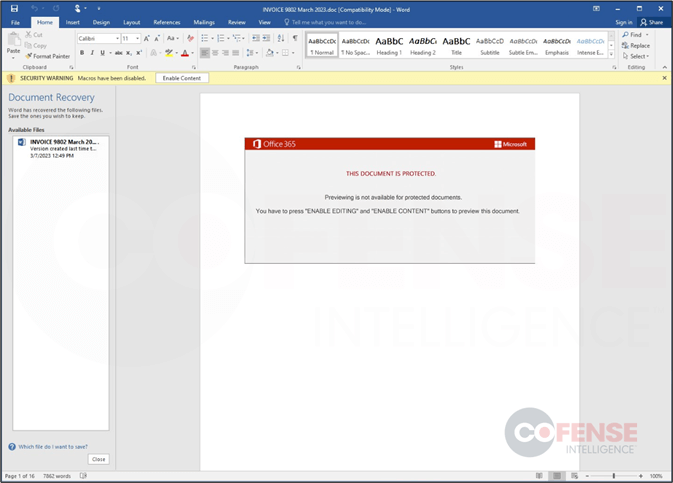
При открытии документа получателю предлагается включить режим редактирования и активный контент для просмотра в режиме Preview. Если пользователь последует подсказке, активируется макрос, загружающий Emotet с внешнего сайта.


Загруженная DLL-библиотека сохраняется под произвольным именем в папке %LocalAppData% и запускается на исполнение с помощью regsvr32.exe. Для обхода антивирусов троянский файл тоже увеличен в размерах до 500+ Мбайт. По состоянию на утро 9 марта его детектирует 21 антивирус из 62 в коллекции VirusTotal.

При запуске Emotet работает в фоновом режиме в ожидании команд с C2-сервера. Загрузки дополнительного пейлоада пока не зафиксировано, вредонос просто собирает контакты и письма для дальнейших спам-рассылок.

Эксперты надеются, что успех текущей Emotet-кампании будет небольшим: прошлым летом Microsoft ввела дефолтную блокировку макросов в документах Office, загруженных из интернета. Это ограничение распространяется также на сохраненные вложения в письма, и злоумышленники, использующие имейл, начали переходить на другие форматы. Последнее время они активно осваивают OneNote.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru