



Microsoft помечает водяным знаком несовместимые с Windows 11 устройства

Microsoft помечает водяным знаком несовместимые с Windows 11 устройства

Microsoft помечает водяным знаком несовместимые с Windows 11 устройства

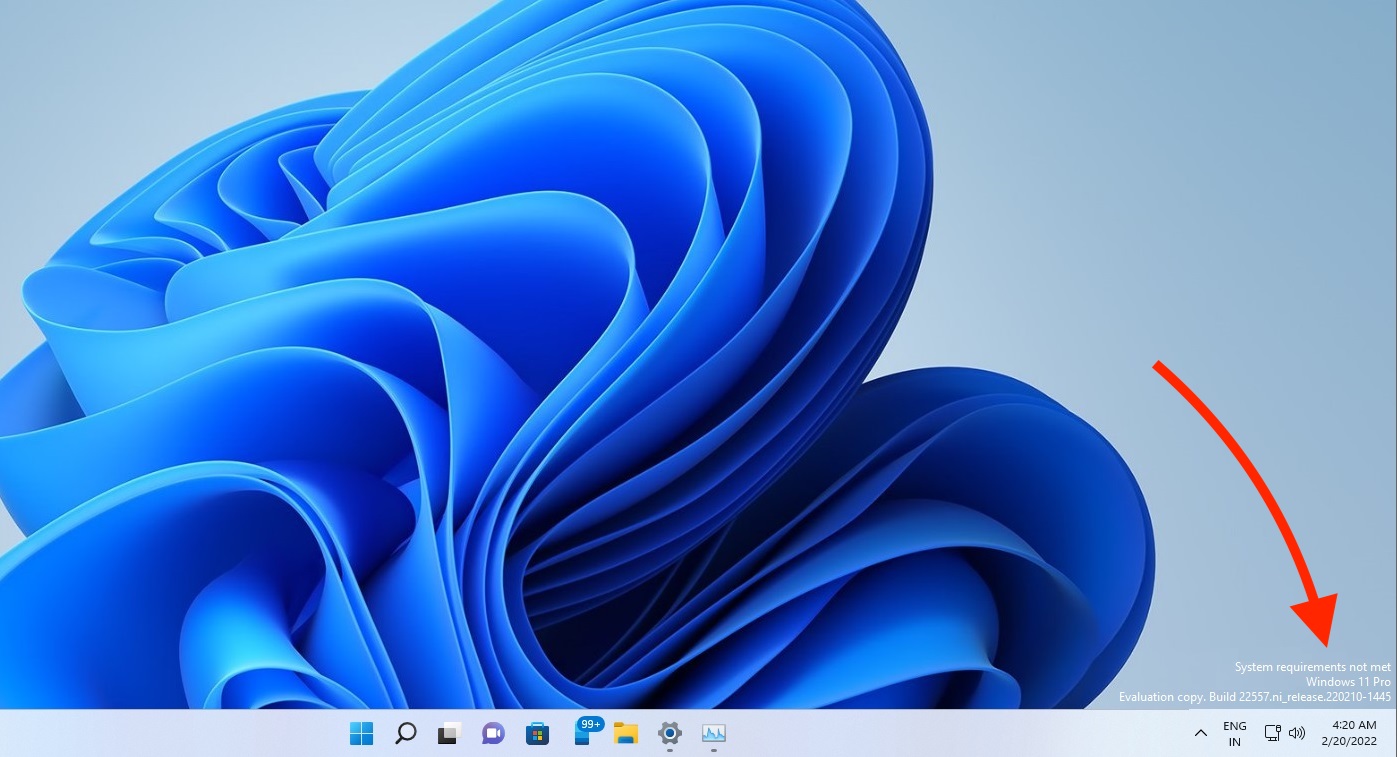
Если вы один из тех пользователей Windows 11, которые установили эту версию ОС в обход системных требований, Microsoft придумала, как испортить вам жизнь. Корпорация начала «лепить» на рабочий стол водяной знак, напоминающий о несовместимости устройства с Windows 11.

Согласно историям, гуляющим в блогах Windows, вотермарк пришёл вместе с январскими обновлениями Windows 11. На площадке для ответов Microsoft можно встретить несколько жалоб пользователей, столкнувшихся с водяным знаком.

«Системные требования не соблюдены» — гласит вотермарк, который располагается в нижнем правом углу рабочего стола. Судя по всему, виновником является доверенный платформенный модуль (TPM).


Тем не менее у пользователей есть возможность убрать надоедливый водяной знак. Соответствующая инструкция описана здесь, однако стоит учитывать, что она, во-первых, требует модификации системного реестра, а во-вторых — имеет свои недостатки (аннулирование гарантии на софт).

Напомним, что Microsoft едва успела выпустить февральские патчи, а уже стало известно о вызванных ими багах. Например, обновления сломали виртуалки в Windows Server 2022. Разработчики пока не подготовили фикс.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru