



В Samsung Galaxy появилась защита от целевых атак zero-click

В Samsung Galaxy появилась защита от целевых атак zero-click

В Samsung Galaxy появилась защита от целевых атак zero-click

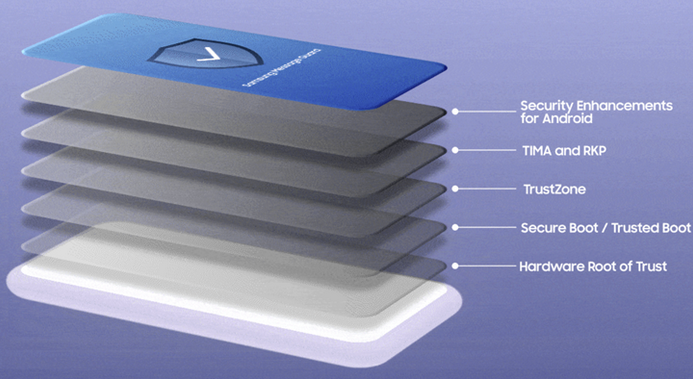
В минувший уикенд компания Samsung анонсировала новый защитный механизм для Android-устройств линейки Galaxy. Решение Message Guard автоматически выявляет и нейтрализует спрятанных в картинках зловредов, распространяемых в рамках атак zero-click.

Атаки zero-click обычно используют уязвимости нулевого дня в почтовых клиентах, приложениях для обмена SMS / MMS или мессенджерах; запуск вредоносного кода при этом не требует никаких действий от жертвы. Поскольку подобная тактика повышает скрытность, злоумышленники зачастую прибегают к ней для доставки шпионских программ.

На смартфонах Samsung Galaxy таких атак пока не замечено, однако производитель решил принять меру защиты на опережение. Механизм Message Guard, ограждающий пользователей Samsung Messages и Google Messages от скрытых угроз, пока доступен лишь на Galaxy S23, но в дальнейшем через обновление распространится и на другие смартфоны и планшеты, использующие интерфейс One UI 5.1 или выше.

Новинка поддерживает семь форматов изображений: PNG, JPG/JPEG, GIF, ICO, WEBP, BMP и WBMP. Полученный через приложение файл помещается в карантин, его содержимое проверяется побитово, с обработкой в контролируемой среде. Механизм не требует активации вручную и работает в фоновом режиме.


Новый охранник Samsung Galaxy аналогичен Apple-сервису BlastDoor — песочнице для iMessage, впервые реализованной в iOS 14. Необходимость подобной защиты доказал участник проекта Google Project Zero Сэмьюэл Грос (Samuel Groß), продемонстрировав атаку zero-click на iPhone. После реального случая, когда шпиону Pegasus удалось обойти BlastDoor, нововведение Apple пришлось дорабатывать.

В прошлом году пользователям iPhone предоставили еще один механизм защиты от сложных шпионских атак — Lockdown Mode (режим блокировки). Когда опция активна, работа ряда приложений, сайтов и функций строго ограничена, а некоторые возможности вообще недоступны. Режим блокировки был введен в iOS 16, iPadOS 16 и macOS Ventura.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru