



Атакующие используют фейковые сертификаты Emsisoft в атаках на клиентов

Атакующие используют фейковые сертификаты Emsisoft в атаках на клиентов

Атакующие используют фейковые сертификаты Emsisoft в атаках на клиентов

Киберпреступники используют фейковые сертификаты для подписи кода, якобы принадлежащие Emsisoft. Целью злоумышленников являются клиенты ИБ-компании, использующие её защитные продукты.

Сертификаты для подписи кода представляют собой цифровые подписи, благодаря которым пользователи, софт и операционная система могут отличить легитимные программы. Именно подписи говорят о том, что софт не модифицировался третьими лицами.

Чтобы обойти эти защитные меры, киберпреступники придумали использовать фейковые сертификаты. Как правило, имена таких сертификатов указывают на доверенные компании, однако на деле они не являются валидными.

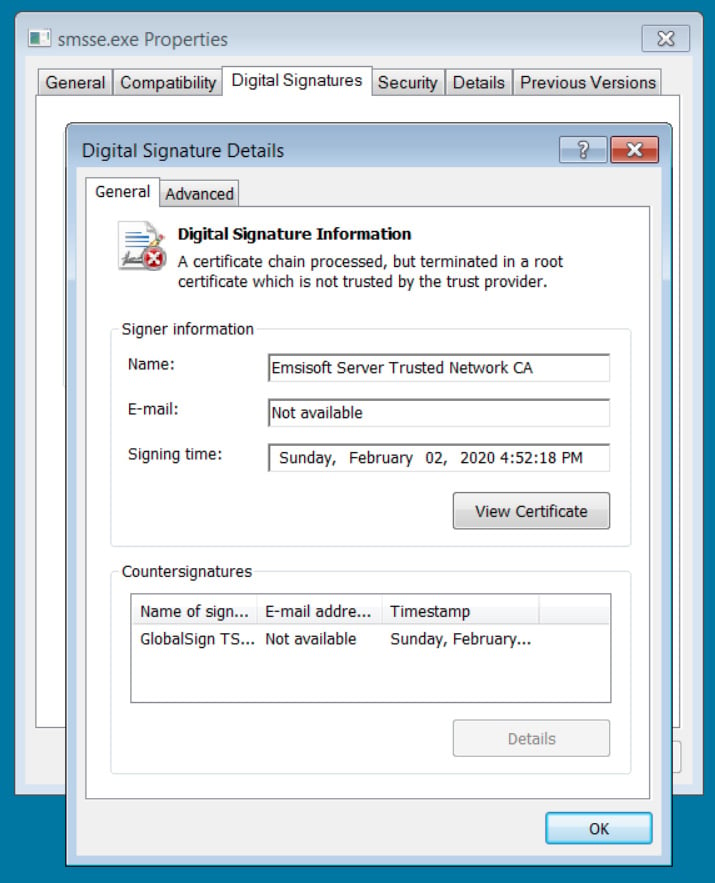
Emsisoft предупреждает клиентов о новой кампании, в ходе которой злоумышленники используют исполняемые файлы, подписанные поддельными сертификатами Emsisoft. Расчёт атакующих на то, что пользователи объяснят детект ложным срабатыванием и запустят программу.

«Недавно мы наткнулись на киберинцидент, в котором преступники использовали сертификаты, якобы принадлежащие Emsisoft. Таким образом маскировалась целевая атака на одного из наших клиентов», — пишет Emsisoft.

В компании также отметили, что атакующие получали доступ к целевым устройствам с помощью брутфорса RDP или украденных учётных данных одного из сотрудников. Используемый файл носил имя smsse.exe (детект на VirusTotal).

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru