



Атакующие используют фейковые сертификаты Emsisoft в атаках на клиентов

Атакующие используют фейковые сертификаты Emsisoft в атаках на клиентов

Атакующие используют фейковые сертификаты Emsisoft в атаках на клиентов

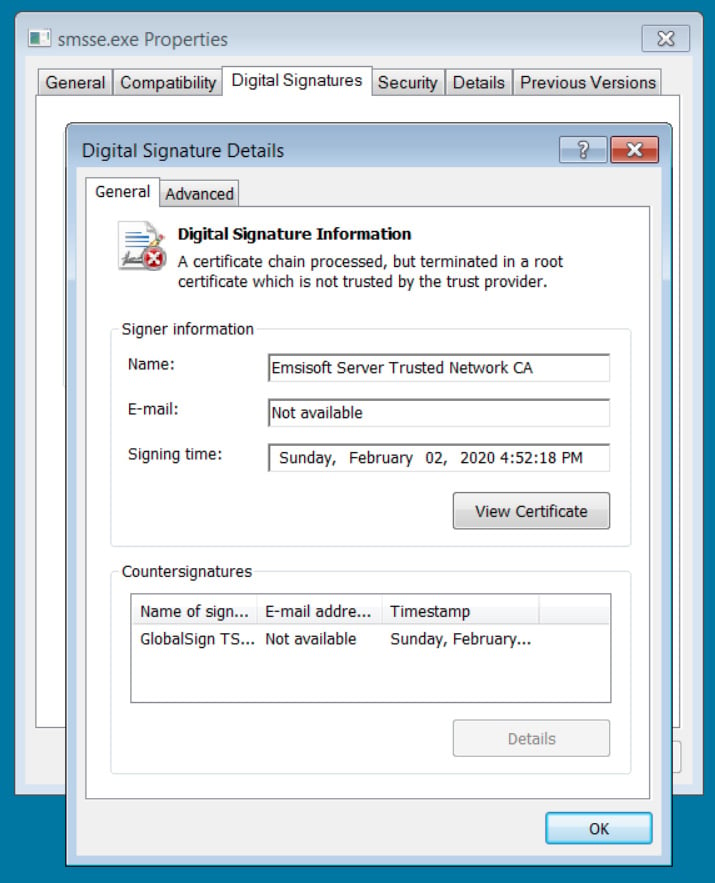
Киберпреступники используют фейковые сертификаты для подписи кода, якобы принадлежащие Emsisoft. Целью злоумышленников являются клиенты ИБ-компании, использующие её защитные продукты.

Сертификаты для подписи кода представляют собой цифровые подписи, благодаря которым пользователи, софт и операционная система могут отличить легитимные программы. Именно подписи говорят о том, что софт не модифицировался третьими лицами.

Чтобы обойти эти защитные меры, киберпреступники придумали использовать фейковые сертификаты. Как правило, имена таких сертификатов указывают на доверенные компании, однако на деле они не являются валидными.

Emsisoft предупреждает клиентов о новой кампании, в ходе которой злоумышленники используют исполняемые файлы, подписанные поддельными сертификатами Emsisoft. Расчёт атакующих на то, что пользователи объяснят детект ложным срабатыванием и запустят программу.

«Недавно мы наткнулись на киберинцидент, в котором преступники использовали сертификаты, якобы принадлежащие Emsisoft. Таким образом маскировалась целевая атака на одного из наших клиентов», — пишет Emsisoft.

В компании также отметили, что атакующие получали доступ к целевым устройствам с помощью брутфорса RDP или украденных учётных данных одного из сотрудников. Используемый файл носил имя smsse.exe (детект на VirusTotal).

Подпишитесь на новости

Kaspersky Container Security прошёл сертификацию ФСТЭК России как антивирус

У Kaspersky Container Security появился новый аргумент для заказчиков, которым одних обещаний вендора недостаточно. Решение для защиты контейнерных сред получило сертификат ФСТЭК России № 5122 от 23 октября 2026 года. Продукт подтвердил соответствие требованиям регулятора как средство антивирусной защиты.

О решении и его возможностях «Лаборатория Касперского» рассказывает на странице продукта.

Сертификация охватывает требования по четвёртому уровню доверия, требования к средствам антивирусной защиты и профиль защиты типа Б четвёртого класса — ИТ.САВЗ.Б4.ПЗ.

По словам Kaspersky, сертификат открывает возможность применять KCS в государственных информационных системах, системах обработки персональных данных, на объектах критической информационной инфраструктуры и в АСУ ТП. Конкретное применение должно учитывать требования к системе и условия сертификации.

В первую очередь новость адресована госучреждениям, крупному бизнесу и промышленным предприятиям, которые используют контейнеризацию в регулируемых контурах.

Напомним, с 2023 года решение входит в реестр отечественного ПО Минцифры.

RSS: Новости на портале Anti-Malware.ru