



Атакующие используют фейковые сертификаты Emsisoft в атаках на клиентов

Атакующие используют фейковые сертификаты Emsisoft в атаках на клиентов

Атакующие используют фейковые сертификаты Emsisoft в атаках на клиентов

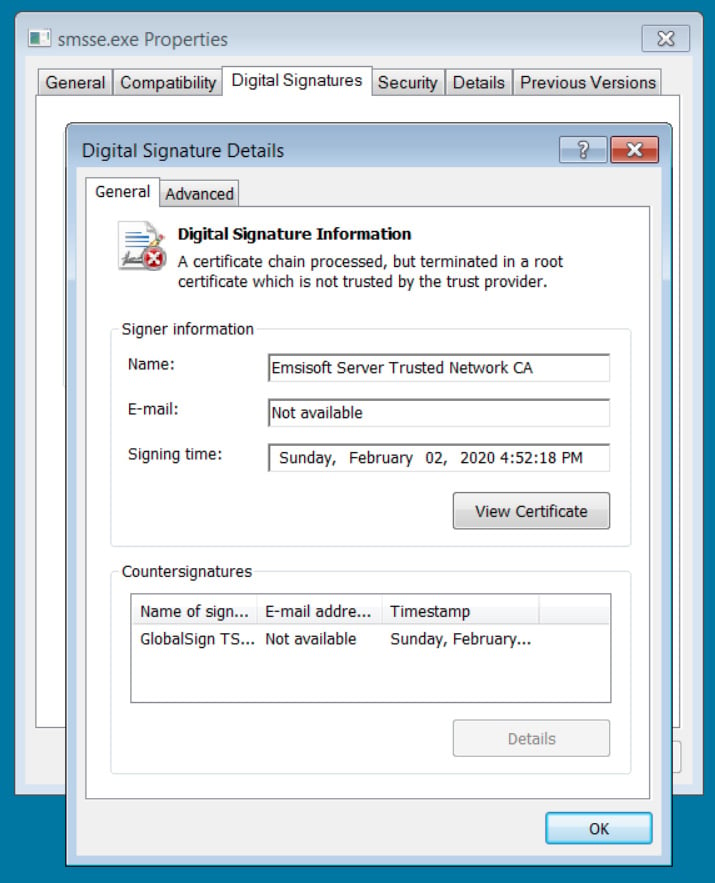
Киберпреступники используют фейковые сертификаты для подписи кода, якобы принадлежащие Emsisoft. Целью злоумышленников являются клиенты ИБ-компании, использующие её защитные продукты.

Сертификаты для подписи кода представляют собой цифровые подписи, благодаря которым пользователи, софт и операционная система могут отличить легитимные программы. Именно подписи говорят о том, что софт не модифицировался третьими лицами.

Чтобы обойти эти защитные меры, киберпреступники придумали использовать фейковые сертификаты. Как правило, имена таких сертификатов указывают на доверенные компании, однако на деле они не являются валидными.

Emsisoft предупреждает клиентов о новой кампании, в ходе которой злоумышленники используют исполняемые файлы, подписанные поддельными сертификатами Emsisoft. Расчёт атакующих на то, что пользователи объяснят детект ложным срабатыванием и запустят программу.

«Недавно мы наткнулись на киберинцидент, в котором преступники использовали сертификаты, якобы принадлежащие Emsisoft. Таким образом маскировалась целевая атака на одного из наших клиентов», — пишет Emsisoft.

В компании также отметили, что атакующие получали доступ к целевым устройствам с помощью брутфорса RDP или украденных учётных данных одного из сотрудников. Используемый файл носил имя smsse.exe (детект на VirusTotal).

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru