



Атакующие используют фейковые сертификаты Emsisoft в атаках на клиентов

Атакующие используют фейковые сертификаты Emsisoft в атаках на клиентов

Атакующие используют фейковые сертификаты Emsisoft в атаках на клиентов

Киберпреступники используют фейковые сертификаты для подписи кода, якобы принадлежащие Emsisoft. Целью злоумышленников являются клиенты ИБ-компании, использующие её защитные продукты.

Сертификаты для подписи кода представляют собой цифровые подписи, благодаря которым пользователи, софт и операционная система могут отличить легитимные программы. Именно подписи говорят о том, что софт не модифицировался третьими лицами.

Чтобы обойти эти защитные меры, киберпреступники придумали использовать фейковые сертификаты. Как правило, имена таких сертификатов указывают на доверенные компании, однако на деле они не являются валидными.

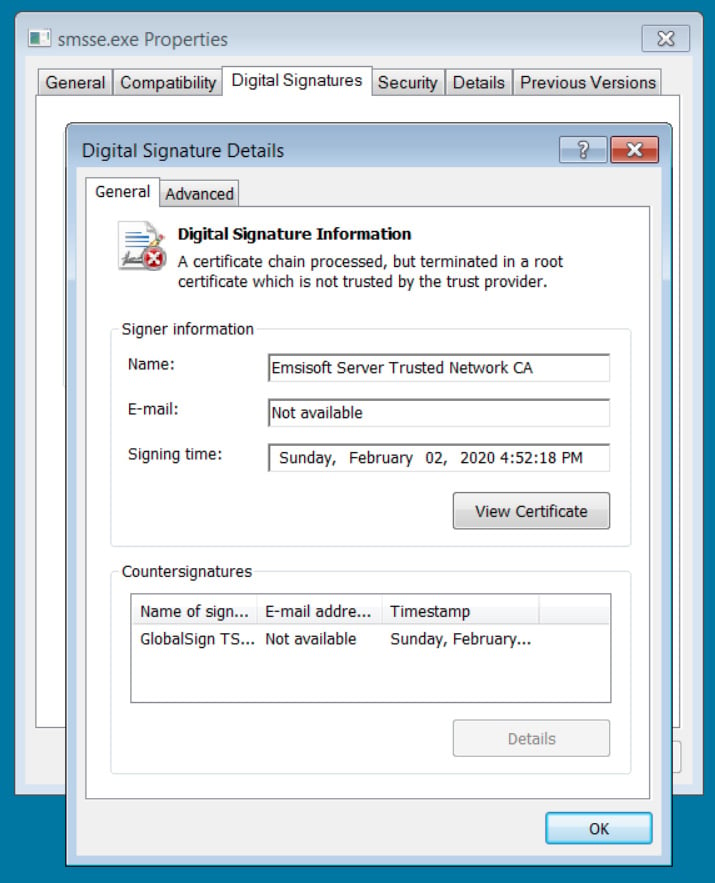
Emsisoft предупреждает клиентов о новой кампании, в ходе которой злоумышленники используют исполняемые файлы, подписанные поддельными сертификатами Emsisoft. Расчёт атакующих на то, что пользователи объяснят детект ложным срабатыванием и запустят программу.

«Недавно мы наткнулись на киберинцидент, в котором преступники использовали сертификаты, якобы принадлежащие Emsisoft. Таким образом маскировалась целевая атака на одного из наших клиентов», — пишет Emsisoft.

В компании также отметили, что атакующие получали доступ к целевым устройствам с помощью брутфорса RDP или украденных учётных данных одного из сотрудников. Используемый файл носил имя smsse.exe (детект на VirusTotal).

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru