



Изменение метода шифрования ESXiArgs осложнило возврат данных без выкупа

Изменение метода шифрования ESXiArgs осложнило возврат данных без выкупа

Изменение метода шифрования ESXiArgs осложнило возврат данных без выкупа

Зафиксирована новая волна атак шифровальщика ESXiArgs. Как оказалось, его создатели скорректировали код, и разработанные экспертами методы восстановления виртуальных машин VMware ESXi перестали работать.

Вчера на форуме BleepingComputer появилось сообщение админа о повторном заражении ESXiArgs. Автор поста просил помощи, так как декриптор CISA, выручивший его в прошлый раз, на сей раз отказал при попытках вернуть содержимое сервера.

Анализ предоставленного семпла показал, что сценарий encrypt.sh вредоноса слегка изменился, в результате он стал шифровать намного больше данных в крупных файлах.

Названный bash-скрипт вначале ищет файлы виртуальных машин по списку расширений:

  • .vmdk
  • .vmx
  • .vmxf
  • .vmsd
  • .vmsn
  • .vswp
  • .vmss
  • .nvram
  • .vmem

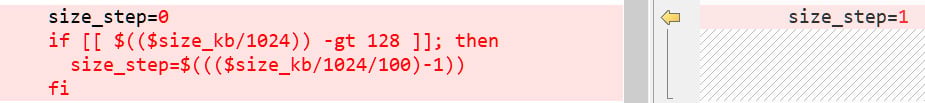
Для каждой находки он проверяет размер файла; если вес меньше 128 Мбайт, содержимое шифруется целиком, блоками по 1 Мбайт. Для более емких файлов по заданной схеме вычисляется значение size_step, и зловред начинает шифровать данные с пропуском.

Так, при размере шага «45» содержимое обработанного файла в 4,5 Гбайт выглядит следующим образом: 1 Мбайт шифрованных данных – 45 Мбайт нешифрованных, 1 Мбайт шифрованных данных – 45 Мбайт нешифрованных, и т. д. И чем крупнее файл, тем больше блоки данных, оставленных без изменений.

На этом и сыграли турецкие исследователи, предложив действенный способ восстановления серверов, атакованных ESXiArgs. Их наработки легли в основу декриптора, созданного в CISA.

В новой версии вредоноса эта возможность закрыта: шифратор остался без изменений, но для метода size_step задали значение «1». В итоге зловред теперь преобразует большие файлы, чередуя одинаковые блоки данных: 1 Мбайт шифрует, 1 Мбайт игнорирует, то есть половина содержимого становится непригодной для восстановления ВМ прежним способом.


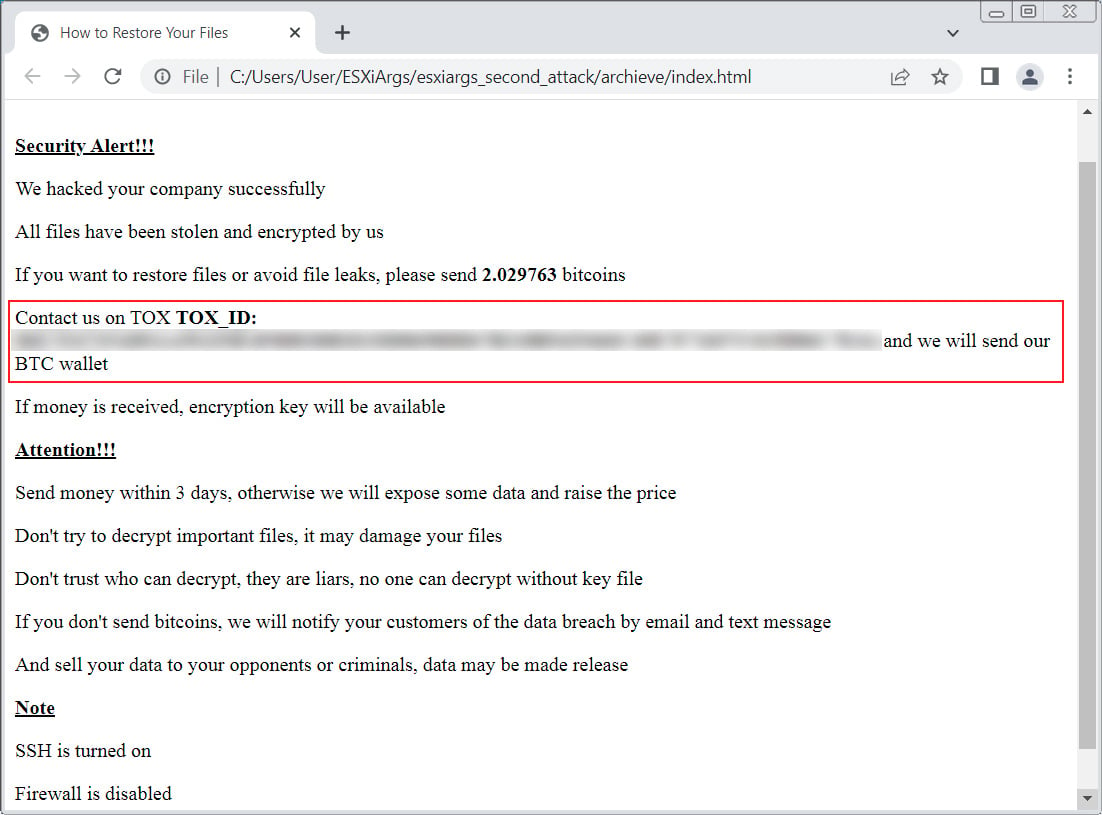
Вирусописатели также убрали BTC-адрес из текста записки о выкупе. Возможно, такое изменение вызвано повышенным интересом ИБ-сообщества к биткоин-кошелькам вымогателей — такие адреса начали активно отслеживать.


Экспертов особо заинтересовали новые сообщения форумчан, в которых говорилось, что на атакованном сервере был отключен протокол SLP. Это означает, что уязвимость, которую прежде считали причиной заражений ВМ ESXi, теперь не используется. Проверки на наличие бэкдора vmtool.py, замеченного во время первой волны атак ESXiArgs, дали отрицательный результат.

Новым жертвам заражения BleepingComputer советует все же попытать счастья, прогнав скрипт CISA. Эксперты также напоминают, что на их форуме поддержки создана специальная ветка, посвященная ESXiArgs, и любая слитая туда информация может оказаться полезной для всех жертв шифровальщика.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru