



Изменение метода шифрования ESXiArgs осложнило возврат данных без выкупа

Изменение метода шифрования ESXiArgs осложнило возврат данных без выкупа

Изменение метода шифрования ESXiArgs осложнило возврат данных без выкупа

Зафиксирована новая волна атак шифровальщика ESXiArgs. Как оказалось, его создатели скорректировали код, и разработанные экспертами методы восстановления виртуальных машин VMware ESXi перестали работать.

Вчера на форуме BleepingComputer появилось сообщение админа о повторном заражении ESXiArgs. Автор поста просил помощи, так как декриптор CISA, выручивший его в прошлый раз, на сей раз отказал при попытках вернуть содержимое сервера.

Анализ предоставленного семпла показал, что сценарий encrypt.sh вредоноса слегка изменился, в результате он стал шифровать намного больше данных в крупных файлах.

Названный bash-скрипт вначале ищет файлы виртуальных машин по списку расширений:

  • .vmdk
  • .vmx
  • .vmxf
  • .vmsd
  • .vmsn
  • .vswp
  • .vmss
  • .nvram
  • .vmem

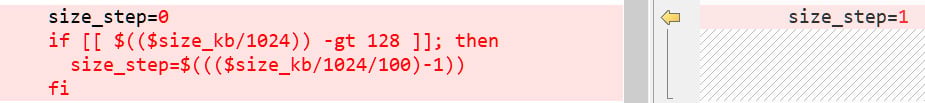
Для каждой находки он проверяет размер файла; если вес меньше 128 Мбайт, содержимое шифруется целиком, блоками по 1 Мбайт. Для более емких файлов по заданной схеме вычисляется значение size_step, и зловред начинает шифровать данные с пропуском.

Так, при размере шага «45» содержимое обработанного файла в 4,5 Гбайт выглядит следующим образом: 1 Мбайт шифрованных данных – 45 Мбайт нешифрованных, 1 Мбайт шифрованных данных – 45 Мбайт нешифрованных, и т. д. И чем крупнее файл, тем больше блоки данных, оставленных без изменений.

На этом и сыграли турецкие исследователи, предложив действенный способ восстановления серверов, атакованных ESXiArgs. Их наработки легли в основу декриптора, созданного в CISA.

В новой версии вредоноса эта возможность закрыта: шифратор остался без изменений, но для метода size_step задали значение «1». В итоге зловред теперь преобразует большие файлы, чередуя одинаковые блоки данных: 1 Мбайт шифрует, 1 Мбайт игнорирует, то есть половина содержимого становится непригодной для восстановления ВМ прежним способом.


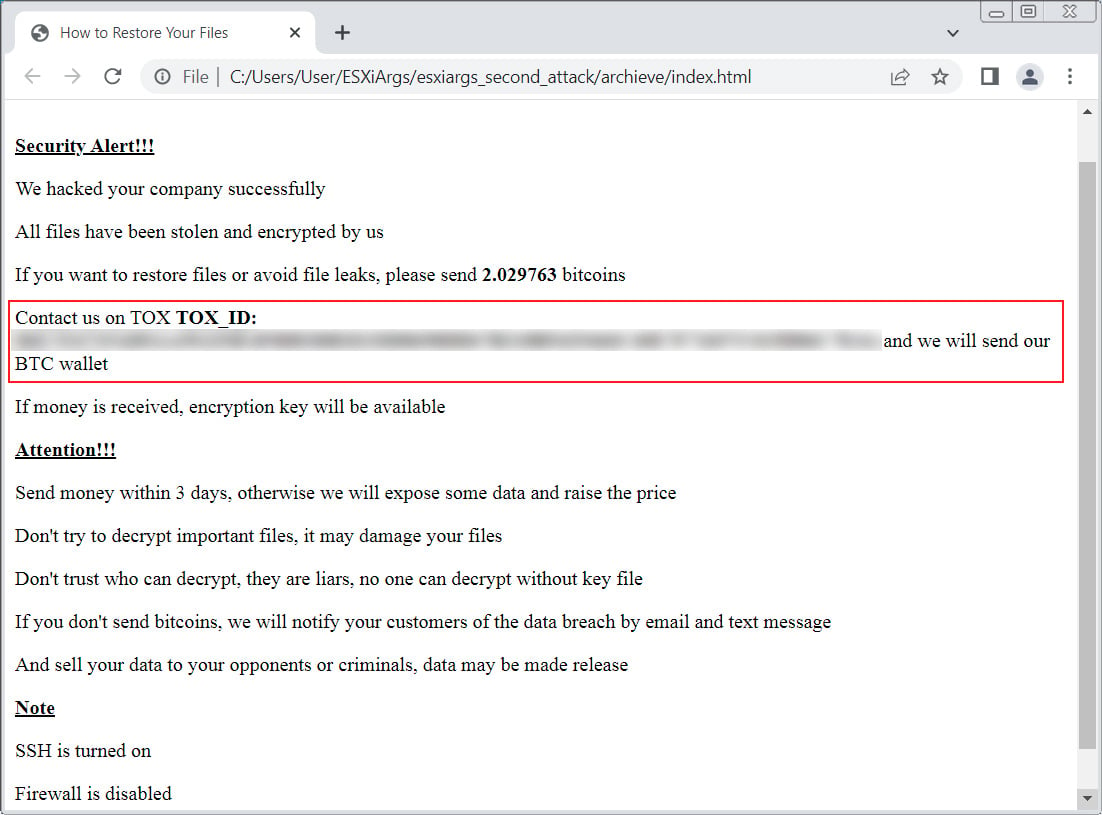
Вирусописатели также убрали BTC-адрес из текста записки о выкупе. Возможно, такое изменение вызвано повышенным интересом ИБ-сообщества к биткоин-кошелькам вымогателей — такие адреса начали активно отслеживать.


Экспертов особо заинтересовали новые сообщения форумчан, в которых говорилось, что на атакованном сервере был отключен протокол SLP. Это означает, что уязвимость, которую прежде считали причиной заражений ВМ ESXi, теперь не используется. Проверки на наличие бэкдора vmtool.py, замеченного во время первой волны атак ESXiArgs, дали отрицательный результат.

Новым жертвам заражения BleepingComputer советует все же попытать счастья, прогнав скрипт CISA. Эксперты также напоминают, что на их форуме поддержки создана специальная ветка, посвященная ESXiArgs, и любая слитая туда информация может оказаться полезной для всех жертв шифровальщика.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru