



Linux-версия шифровальщика Royal нацелилась на серверы VMware ESXi

Linux-версия шифровальщика Royal нацелилась на серверы VMware ESXi

Linux-версия шифровальщика Royal нацелилась на серверы VMware ESXi

Программе-вымогателю Royal Ransomware добавили поддержку шифрования на устройствах, работающих на базе операционной системы Linux. Теперь шифровальщик активно атакует виртуальные машины VMware ESXi.

Новая версия Royal запускается из консоли и предоставляет оператору возможность управлять процессом шифрования с помощью флагов. Так, флаг –stopvm останавливает все работающие ВМ, чтобы высвободить данные для шифрования; флаг –vmonly ограничивает шифрование виртуальными машинами.

К обработанным файлам добавляется расширение .royal_u (Windows-версия использует .royal). Пострадавшие форумчане BleepingComputer отметили, что расширение виртуального диска (.vmdk) в VMware не изменяется, но весь диск при этом оказывается зашифрованным.

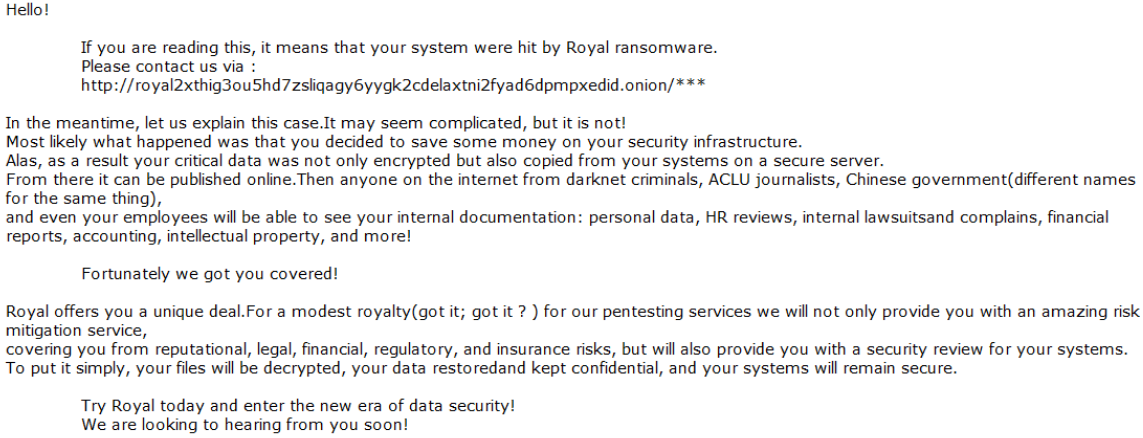
Записка с требованием выкупа README.TXT распечатывается на принтере (Windows-версия традиционно оставляет ее в папках с зашифрованными файлами).


Сайт вымогателей размещен в сети Tor. В настоящее время Linux-версию Royal детектируют 30 из 63 антивирусов из коллекции VirusTotal (по состоянию на утро 6 февраля).

Операторы Royal Ransomware обходятся без партнеров; по данным BleepingComputer, они прежде работали в составе группировки Conti. Первые атаки закрытого сообщества были зафиксированы в январе прошлого года.

Вначале вымогатели заимствовали шифратор у других вредоносов — LockBit, BlackCat, затем создали собственный (с выпуском версии Zeon). В сентябре кибергруппа провела ребрендинг; самопальный шифратор обновили, в генерируемых им записках для жертв появилось имя Royal.

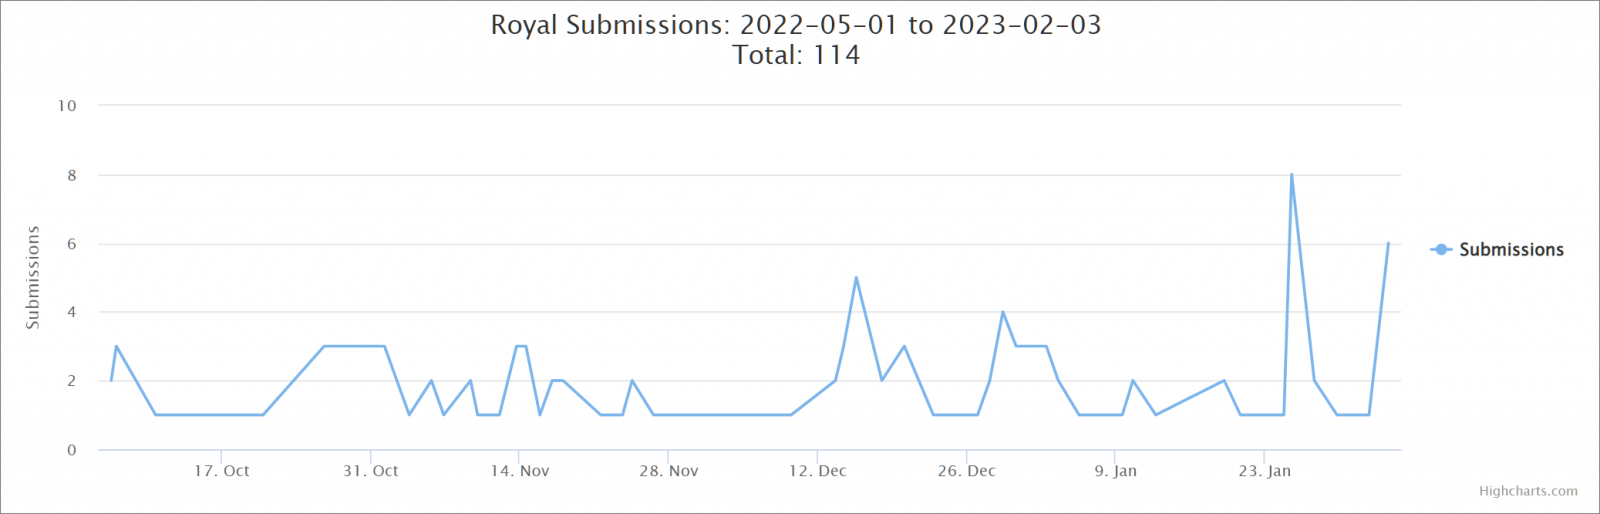
Активность шифровальщика возросла, количество образцов, загружаемых жертвами на ID Ransomware, стало множиться:


Выбор VMware ESXi в качестве мишени соответствует общей тенденции в мире шифровальщиков. Такие цели позволяют с помощью единственной команды зашифровать данные на множестве серверов; ESXi охотно включают в свои списки не только уже известные зловреды, но и новички: Nevada, ESXiArgs.

Последний примечателен тем, что использует нестандартную криптосхему — в нее включен потоковый шифр Sosemanuk, ранее замеченный лишь у ESXi-версии Babuk. Вымогатель ESXiArgs появился на ИБ-радарах в начале текущего месяца и успел поразить порядка 3200 серверов VMware ESXi.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru