



На чердаке психбольницы под Иркутском тихо майнили криптовалюту

На чердаке психбольницы под Иркутском тихо майнили криптовалюту

На чердаке психбольницы под Иркутском тихо майнили криптовалюту

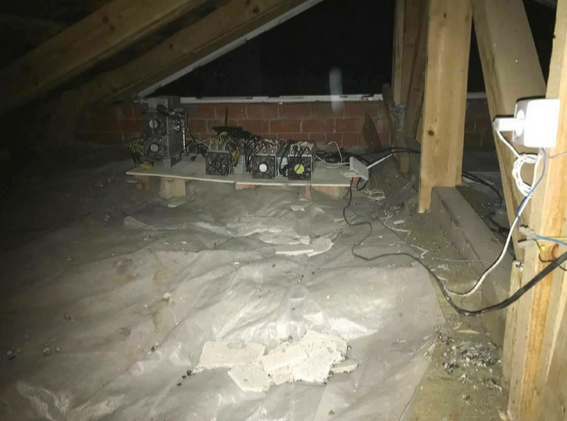
В ходе проверки исполнения законодательства об электроэнергетике и противопожарной безопасности в Иркутской областной психиатрической больнице обнаружены две майнинговые мини-фермы. Оборудование изъято; медиков обвинили в нецелевом использовании бюджета и нарушении требований пожарной безопасности.

Местная прокуратура в своем Telegram-канале пишет, что 13 машин, использовавшихся для добычи криптовалюты, располагались в чердачном помещении. Они были подключены к электросетям над лечебными корпусами, что «создавало риск возникновения аварийной ситуации и причинения вреда пациентам».


На основании находок был сделан вывод о неадекватном контроле целевого расходования бюджетных средств. Возбуждено дело об административном правонарушении, предусмотренном ст. 20.4 КоАП РФ (нарушение требований пожарной безопасности).

Прокуратура также поставила на контроль ход и результаты процессуальной проверки, организованной полицией по признакам преступления, предусмотренного ст. 165 УК РФ (причинение имущественного ущерба путем злоупотребления доверием).

В настоящее время специалисты оценивают ущерб от нелегального потребления электроэнергии в госучреждении. Как выяснил «Ъ», главврач психбольницы отрицает свою причастность к работе криптоферм.

Подпольный майнинг в Иркутской области сильно докучает местным жителям — из-за участившихся случаев аварийного отключения электроэнергии. В прошлом месяце иркутяне обратились к Президенту с просьбой ввести дифференцированные энерготарифы, чтобы можно было взимать повышенную плату за чрезмерное потребление электричества гражданами.

В прошлом году в России зафиксировали еще один случай майнинга криптовалюты в госучреждении. Аппаратура была установлена в психбольнице Бутырской тюрьмы; в организации нелегальной фермы подозревали замначальника столичного СИЗО.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru