



Новый бэкдор IceBreaker атакует компании сферы азартных онлайн-игр

Новый бэкдор IceBreaker атакует компании сферы азартных онлайн-игр

Новый бэкдор IceBreaker атакует компании сферы азартных онлайн-игр

Киберпреступники запустили новую кампанию против сферы азартных онлайн-игр. По словам экспертов, злоумышленники используют ранее не встречавшуюся вредоносную программу — бэкдор IceBreaker.

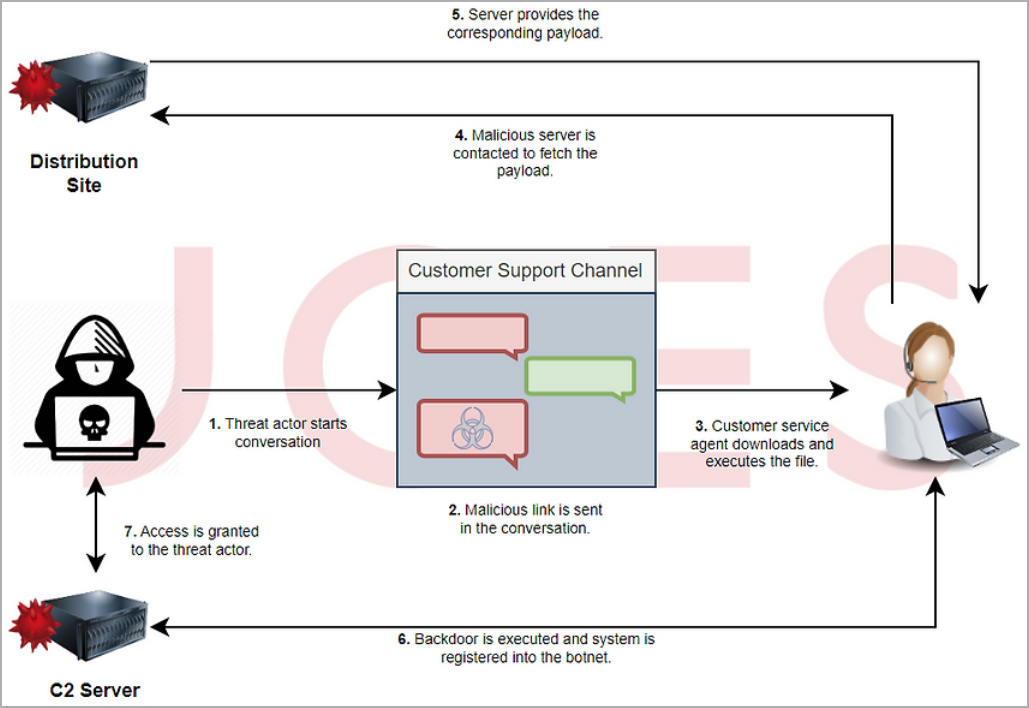
Для установки бэкдора атакующие прибегают к уловке: обманом заставляют сотрудников открыть вредоносный скриншот, отправленный якобы клиентом, который жалуется на проблему.

Эти атаки ведутся как минимум с сентября 2022 года, стоящую за ними группу пока не удалось установить. Исследователи из Security Joes считают, что IceBreaker является детищем новой киберпреступной группировки, занимающейся целевыми атаками.

Специалисты отмечают, что группа использует специфические методы социальной инженерии. Единственное публичное упоминание действий этих злоумышленников встречаются в октябрьском твите MalwareHunterTeam.

Для доставки бэкдора группировка связывается с техподдержкой атакуемой компании и представляется пользователем, столкнувшимся с проблемами входа или регистрации. Злоумышленники убеждают представителя техподдержки скачать и открыть изображение, на котором запечатлена проблема.

Физически это изображение хранится на фейковом веб-сайте, выдающем себя за легитимный сервис. Исследователи также наблюдали загрузку картинки из хранилища Dropbox.


Изображение в формате JPG скачивает MSI-пейлоад, который практически не детектируется на VirusTotal: 4 срабатывания из 60. На заключительном этапе сбрасывается архив CAB во временную папку и копируется исполняемый файл Port.exe. Бэкдор позволяет осуществлять следующие действия на устройстве:

  • зловред способен кастомизироваться плагинами, расширяя свою функциональность;
  • красть пароли и cookies из локального хранилища (в частности, Google Chrome);
  • активировать обратный прокси Socks5;
  • создавать LNK-файл (WINN.lnk) в директории автозагрузки Windows;
  • запускать кастомные VBS-скрипты;
  • снимать скриншоты;
  • генерировать удалённые сессии.
Подпишитесь на новости

WhatsApp готовит встроенный браузер для iPhone, ссылки останутся в чате

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает встроенный браузер для iPhone, который позволит открывать любые ссылки из переписки внутри приложения. Переключаться в Safari или Chrome ради каждой присланной страницы больше не потребуется. Мессенджер явно не хочет отпускать пользователя даже на соседнюю вкладку.

Следы функции в сборке WhatsApp для iOS 26.41.10.72 обнаружил WABetaInfo. Важная оговорка: новинку ещё не предоставили даже бета-тестерам, срок публичного запуска неизвестен.

В настройках чатов появится пункт «Встроенный браузер». После его включения отправленные и полученные ссылки можно будет открывать непосредственно в WhatsApp. Раньше подобный механизм был ограничен отдельными бизнес-ссылками, соответствующими техническим требованиям.


Принудительно переселять всех во внутренний браузер, судя по описанию, не собираются. Пользователь сможет вернуть открытие ссылок в браузере по умолчанию. Для отдельной страницы такой переход также предусмотрен через меню.

В настройках появится очистка cookies, кеша и других данных посещённых сайтов. По информации WABetaInfo, данные встроенного браузера будут храниться локально на устройстве.

RSS: Новости на портале Anti-Malware.ru