



Эксперты опубликовали эксплойты для дыр в Samsung Galaxy App Store

Эксперты опубликовали эксплойты для дыр в Samsung Galaxy App Store

Эксперты опубликовали эксплойты для дыр в Samsung Galaxy App Store

В Сети появился эксплойт для уязвимостей в официальном магазине приложений Samsung Galaxy App Store. С его помощью злоумышленники могут установить любое приложение без согласия пользователя, а также перенаправить его на вредоносный сайт.

На бреши указали исследователи из NCC Group в ноябре-декабре 2022 года. 1 января 2023 года Samsung сообщила об устранении двух проблем с релизом новой версии Galaxy App Store под номером 4.5.49.8.

На днях специалисты NCC Group опубликовали технические детали уязвимостей вместе с кодом демонстрационного эксплойта (proof-of-concept, PoC). Следует учитывать, что эти векторы атаки подразумевают наличие локального доступа к устройству.

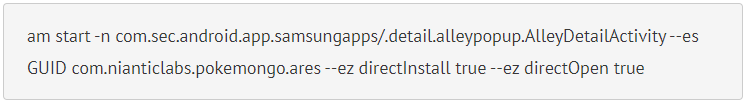
Одна из брешей (CVE-2023-21433) существует из-за некорректной проверки доступа, позволяющей киберпреступникам установить на смартфон любое приложение, доступное в магазине Galaxy App Store.

Как отметили в NCC Group, Galaxy App Store неправильно обрабатывает входящие запросы, допуская произвольные команды на установку любого софта. PoC-код исследователей, например, позволяет инсталлировать на мобильное устройство игру Pokemon Go.


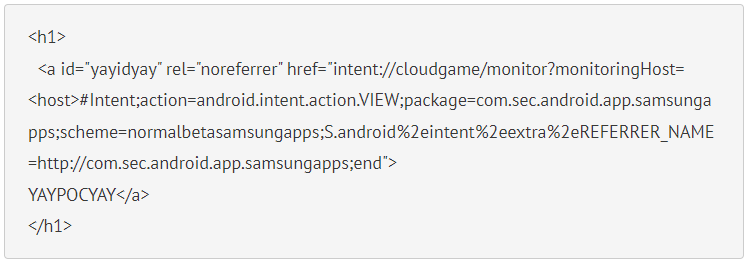
Вторая уязвимость (CVE-2023-21434) — некорректная обработка ввода, позволяющая злоумышленникам выполнить JavaScript-код на девайсе жертвы. Исследователи из NCC выяснили, что webview-компонент магазина Galaxy App Store содержит фильтр, ограничивающий число доменов, контент которых будет отображаться.

Проблема в том, что фильтр неправильно настроен, поэтому его можно обойти и подсунуть пользователю контент вредоносного сайта. PoC-код содержит гиперссылку, которая (если кликнуть на неё в Chrome) откроет JavaScript страницу с вредоносным JavaScript.


Хуже всего придётся владельцам моделей смартфонов, которые Samsung уже не поддерживает. Всем другим рекомендуется установить патчи.

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru