



Аудиторы взломали 18 000 паролей госоргана США за считаные минуты

Аудиторы взломали 18 000 паролей госоргана США за считаные минуты

Аудиторы взломали 18 000 паролей госоргана США за считаные минуты

Аудит управления паролями и контроля парольной защиты в Департаменте природных ресурсов США (DOI) показал, что бытующие практики не способны предотвратить несанкционированный доступ к компьютерным системам. Проверяющим удалось взломать 21% активно используемых паролей (более 18 тыс.), в том числе к 288 учетным записям с высокими привилегиями и к 362 аккаунтам работников старшего звена.

Более того, за первые полтора часа тестирования контролеры заполучили (PDF) 16% паролей к аккаунтам DOI. Как оказалось, сотрудники ведомства зачастую применяют ключи, которые можно найти в любом списке утечек, доступном онлайн.

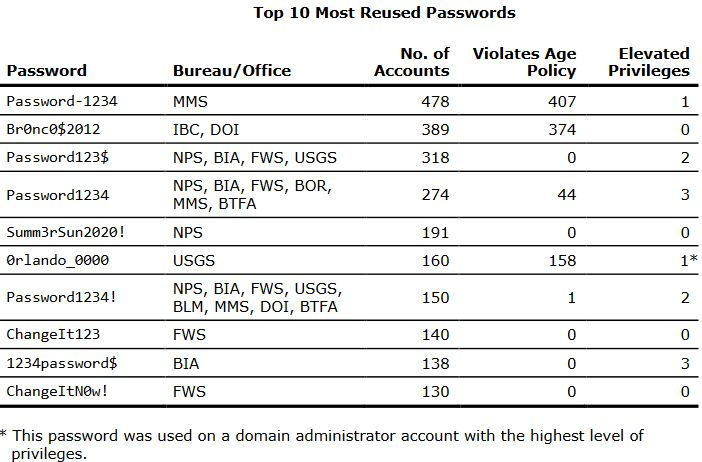
Так, 4,75% активно используемых паролей были созданы на основе слова password — например, Password-1234, открывающий вход в 478 уникальных аккаунтов. Что хуже, подобная комбинация отвечает текущим требованиям министерства, которые безнадежно устарели и утратили эффективность.

Из-за этого пользователи зачастую выбирают легко запоминающийся ключ, который можно без труда взломать. Некоторым, видимо, надоела подсказка о смене пароля, и они в отместку включили в свои комбинации ChangeIt.


Проверка также показала, что вопреки давним рекомендациям для всех госструктур DOI так и не реализовало в полной мере многофакторную аутентификацию (MFA). Из других серьезных недочетов аудиторы отметили большое количество неиспользуемых аккаунтов (их нужно вовремя отключать) и отсутствие сроков действия паролей.

Расшифровка аббревиатур в таблице:

  • BIA — Бюро по делам индейцев
  • BLM — Бюро по управлению земельными ресурсами
  • BOR — Бюро мелиорации
  • BTFA — Бюро управления трастовыми фондами
  • FWS — Служба охраны рыбных ресурсов и диких животных
  • IBC — Внутренний бизнес-центр DOI
  • MMS — Служба управления полезными ископаемыми
  • NPS — Служба национальных парков
  • USGS — Геологическая служба
Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru