



Продавцы наркотиков в даркнете используют кастомные Android-приложения

Продавцы наркотиков в даркнете используют кастомные Android-приложения

Продавцы наркотиков в даркнете используют кастомные Android-приложения

Онлайн-продавцы, торгующие нелегальными веществами в даркнете, теперь используют кастомные Android-приложения. Собственный софт помогает преступникам повысить конфиденциальность и уйти с радаров правоохранителей.

Специально разработанные Android-приложения используются не только для заказа наркотических веществ, но и для связи клиента с продавцом. Используя эти программы, покупатель может передать подробные инструкции по доставке товара.

Исследователи из Resecurity, обнаружившие новый кастомный софт для Android, считают, что киберпреступники пошли на такие меры после ряда громких операций правоохранительных органов. Напомним, что в ходе одной из таких операций полиция Германии закрыла крупнейший русскоязычный даркнет-рынок Hydra Market.

Нелегальный маркетплейс «Гидра» по праву считался лидером в сфере продажи наркотических веществ: на онлайн-площадке крутились 19 тыс. зарегистрированных продавцов, а число покупателей по всему миру достигало 17 миллионов.

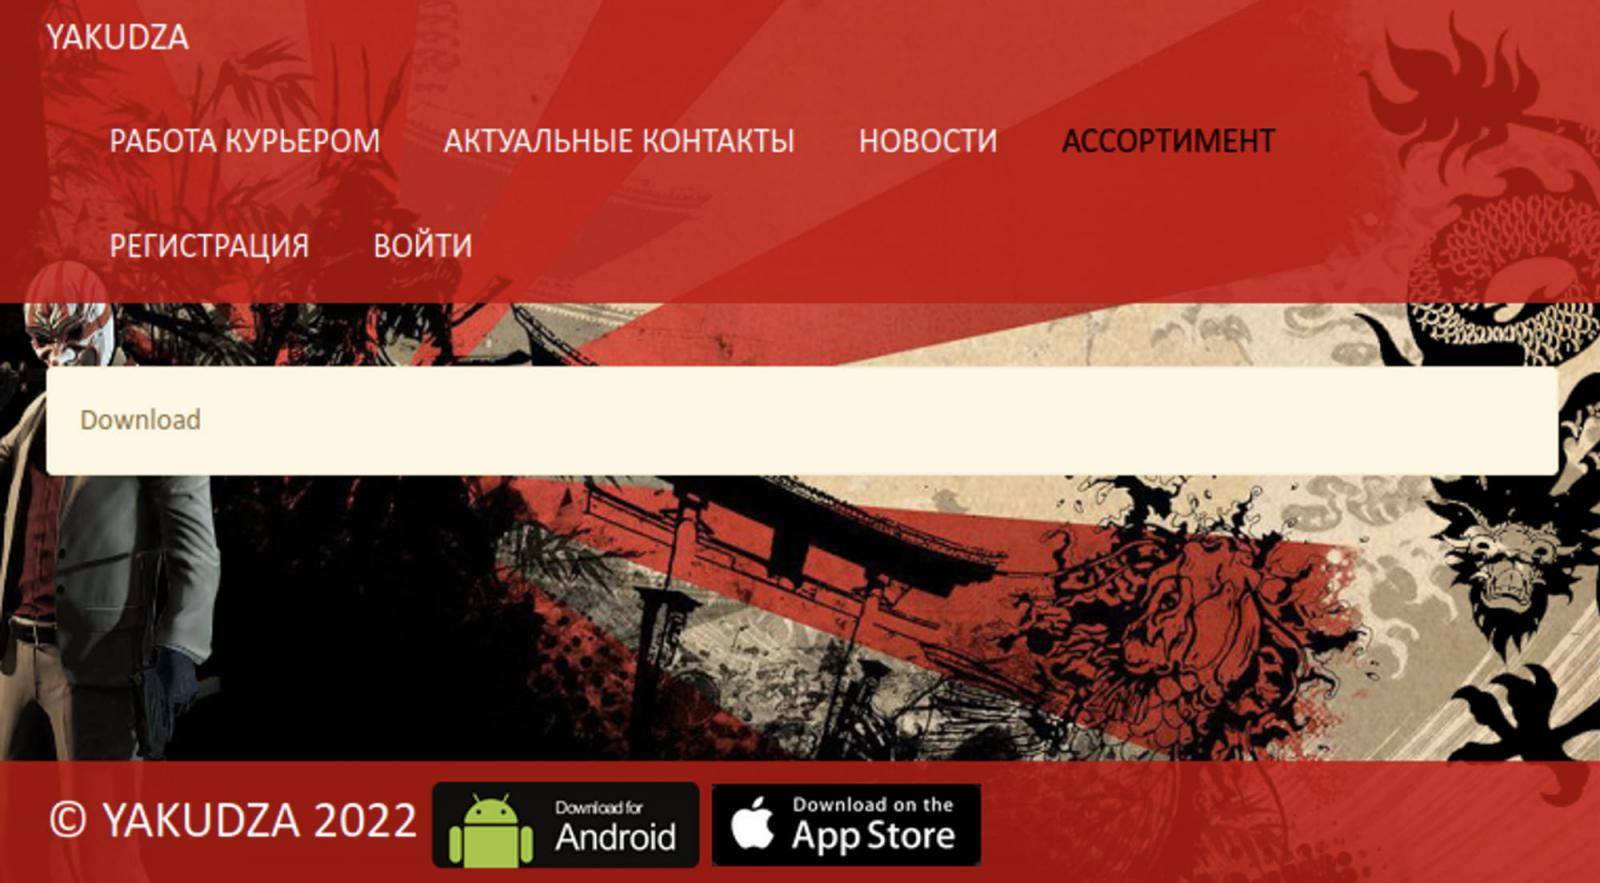
После закрытия «Гидры» продавцы меньшего калибра попытались переманить клиентскую базу на свои площадки. Что касается Android-приложений, на которые обратили внимание в Resecurity, выделяются семь APK:

  • Yakudza
  • TomFord24
  • 24Deluxe
  • PNTS32
  • Flakka24
  • 24Cana
  • MapSTGK

Для сборки всех этих APK использовался один CMS-движок — M-Club. Специалисты Resecurity пишут в отчёте следующее:

«Часть используемых Android-приложений была обнаружена на устройствах подозреваемых после задержания. Владельцы этих девайсов обвиняются в продаже нелегальных веществ».


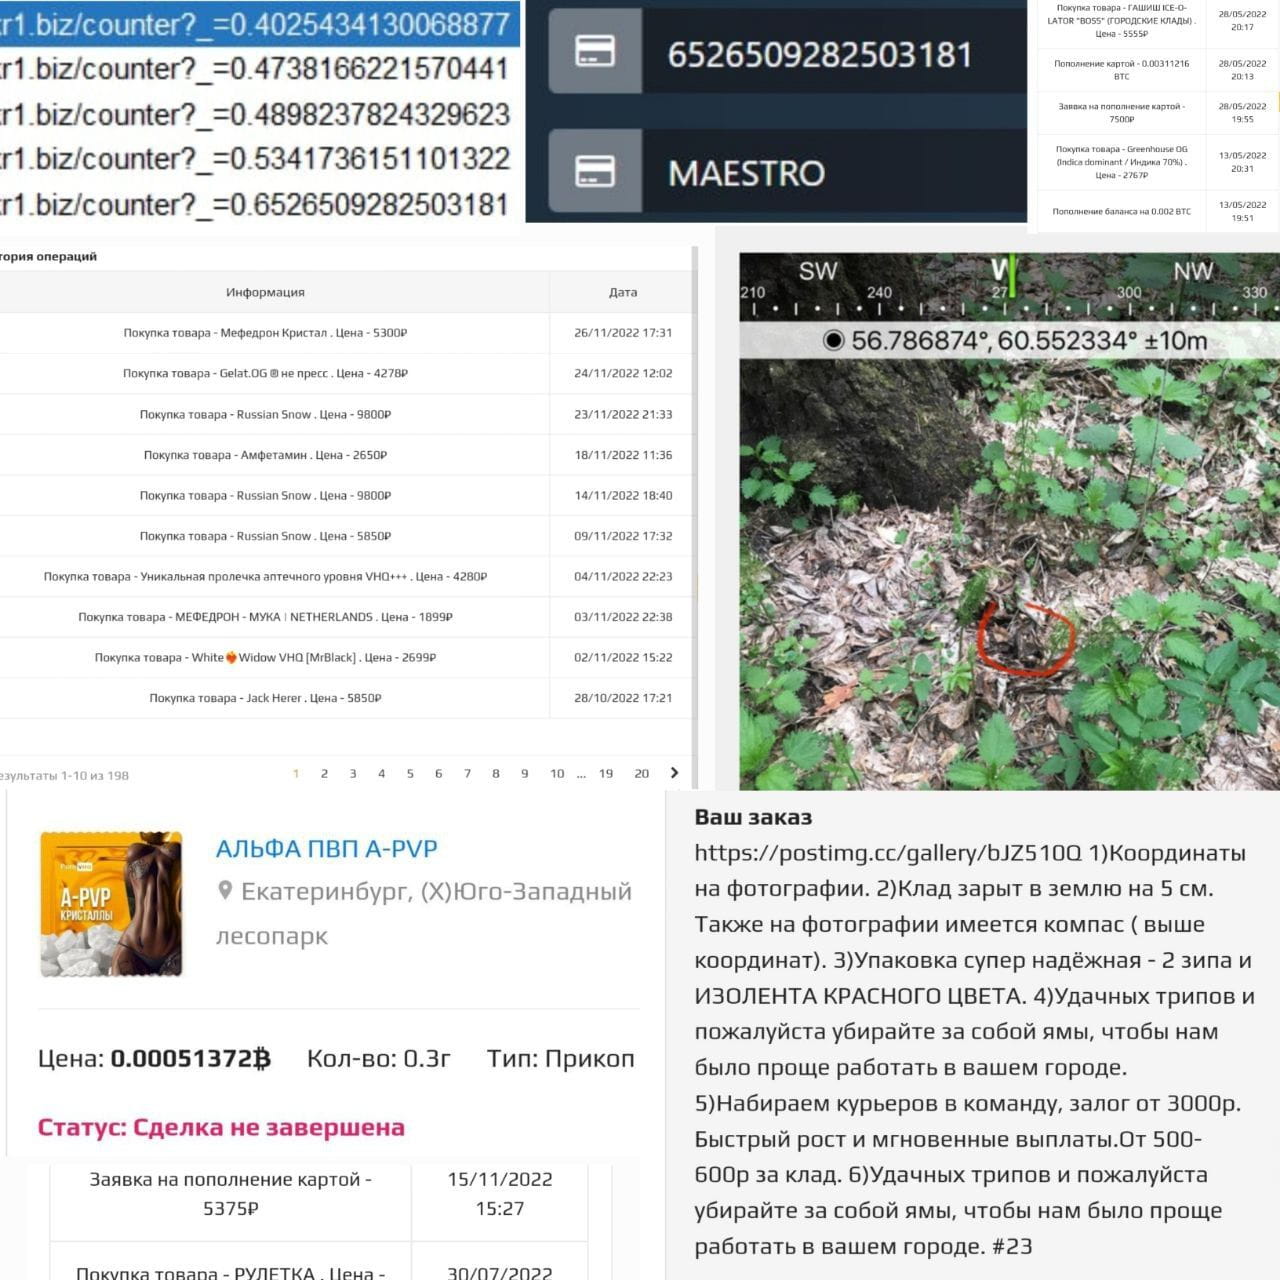
«Программы для Android позволяли передавать информацию об успешных заказах, отправлять местоположение отправленных веществ и т. п. Все данные посылались в виде графических изображений, чтобы избежать индексирования», — продолжают эксперты.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru