



Забэкдоренный SentinelOne SDK был загружен с PyPI более 1000 раз

Забэкдоренный SentinelOne SDK был загружен с PyPI более 1000 раз

Забэкдоренный SentinelOne SDK был загружен с PyPI более 1000 раз

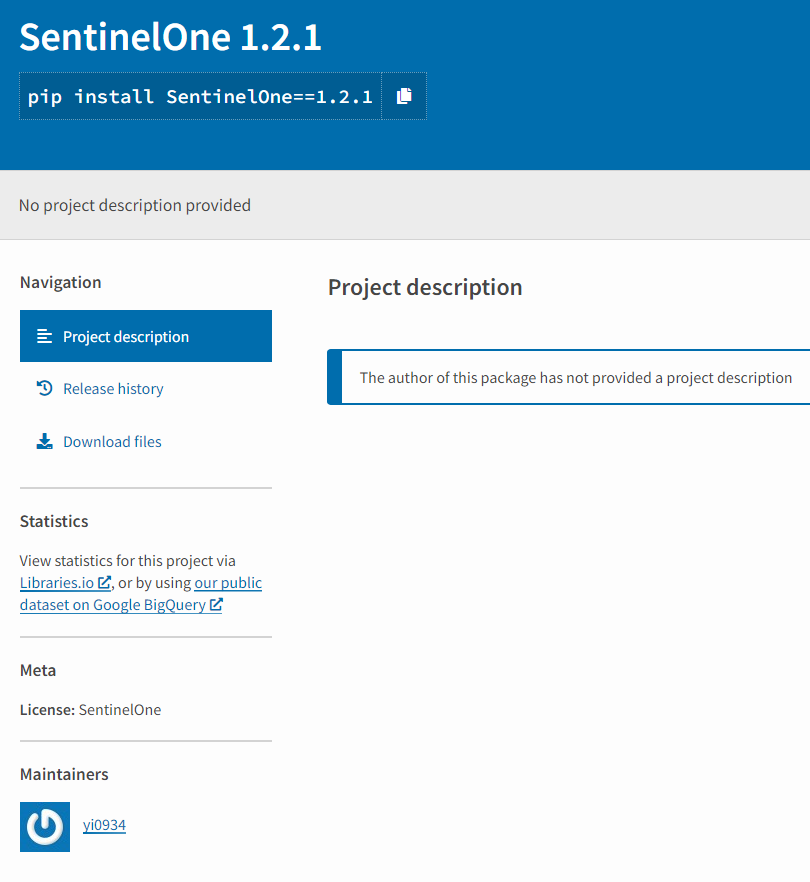
Эксперты ReversingLabs обнаружили в PyPI зловреда, замаскированного под комплект разработчика (SDK) от SentinelOne. Как оказалось, вредоносный пакет действительно облегчает доступ к API ИБ-компании, но при этом содержит бэкдор, ворующий конфиденциальные данные из систем разработчиков.

Фальшивка, явно созданная для атаки на цепочку поставок, была загружена в публичный репозиторий 11 декабря из-под аккаунта возрастом меньше недели. В течение двух следующих дней автор вредоносного проекта выпустил 20 обновлений. Согласно статистике PyPI, забэкдоренный софт, заимствующий известное имя, скачали более 1000 раз до того, как он был изъят из загрузок.


Проведенный в ReversingLabs анализ показал, что поддельная библиотека представляет собой полнофункциональный клиент SentinelOne, но содержит также два дополнительных файла api.py. Эти довески активируются только при вызове связанного зависимостью компонента и демонстрируют подозрительное поведение — перечисляют файлы в папках, удаляют файлы и папки, создают новый процесс, подключаются к удаленному серверу по IP-адресу (54[.]254.189.27).

Добавленный бэкдор предназначен в основном для эксфильтрации данных среды разработки. С этой целью вредонос ворует историю выполнения шелл-команд и содержимое папки SSH — сохраненные ключи и конфигурационные данные, в том числе учетки и секреты для получения доступа к Git, Kubernetes и AWS. Собранная информация вместе с листингом корневого каталога отсылается на C2-сервер.

Разбор многочисленных апдейтов фейкового пакета показал, что вирусописатель совершенствовал функциональность сбора данных на различных платформах. Первоначальный вариант бэкдора не учитывал особенности ОС, под которой запущен, и Linux-версия алгоритма работала некорректно.

В рамках данной вредоносной кампании, которую исследователи нарекли SentinelSneak, были также опубликованы пять пакетов без вредоносных api.py — по всей видимости, тестовые образцы. Их загрузили на PyPI в период с 8 по 11 декабря.

Подпишитесь на новости

WhatsApp для Android начал внедрять одноразовые сообщения

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) начал выпускать функцию одноразового просмотра для текстовых сообщений. Ее получила часть участников бета-тестирования на Android с версией 2.26.45.6, в ближайшие недели функция станет доступна большему числу пользователей. Раньше отправлять в режиме одноразового просмотра можно было только фото, видео и голосовые сообщения.

Функцию обнаружили в WABetaInfo. Чтобы отправить такое сообщение, нужно набрать текст, зажать кнопку отправки и выбрать в меню пункт «Просмотр один раз».

Сообщение уйдет сразу: запланировать одноразовый текст на определенное время пока нельзя. Подсказка о новом жесте появится внизу чата.


Получатель увидит вместо текста отметку, которую нужно открыть. Сообщение откроется на отдельном экране, и после закрытия вернуться к нему уже не получится. В чате останется пометка о том, что сообщение было открыто. Если у собеседника включены отчеты о прочтении, отправитель узнает, когда его прочитали.

Пока сообщение открыто, WhatsApp блокирует скриншоты и запись экрана. Скопировать, переслать или сохранить текст получатель не сможет. В WABetaInfo считают, что функция пригодится, когда нужно передать пароль или одноразовый код и не оставлять его в истории переписки.

О сроках выхода функции в стабильной версии WhatsApp и на iOS пока ничего не известно.

RSS: Новости на портале Anti-Malware.ru