



UID smuggling: новый метод используется для отслеживания пользователей

UID smuggling: новый метод используется для отслеживания пользователей

UID smuggling: новый метод используется для отслеживания пользователей

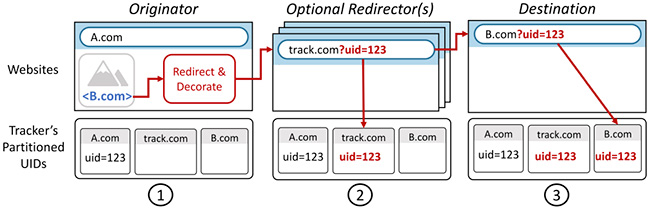
Не так давно разработчики браузеров решили бороться с отслеживанием пользователей в Сети, заблокировав сторонние cookies, однако ответ рекламодателей не заставил себя ждать. Новая техника UID smuggling не требует использования сторонних cookies и при этом прекрасно справляется с трекингом веб-сёрферов.

Специалисты Калифорнийского университета в Сан-Диего изучили UID smuggling и попытались выяснить, насколько новый метод распространён в реальных сценариях отслеживания действий пользователей.

Для этого исследователи разработали специальный инструмент — CrumbCruncher. CrumbCruncher играет роль среднестатистического пользователя, постепенно перемещаясь по сайтам и попутно фиксируя, сколько раз в его отношении использовалась техника UID smuggling.

Результаты веб-сёрфинга CrumbCruncher были следующими: инструмент отметил UID smuggling в 8% случаев перехода по ссылкам в Сети. Именно эту статистику вкупе с подробными сведениями и технологией специалисты Калифорнийского университета готовы предоставить разработчикам браузеров.

По словам самих экспертов, их основная задача — привлечь внимание девелоперов к проблеме UID smuggling. Оказалось, что новый метод трекинга используется чаще, чем изначально предполагали исследователи.


Тем не менее стоит учитывать, что UID smuggling можно задействовать и для вполне безобидных задач. Например, встраивание идентификатора пользователя в URL может дать сайту понять, что пользователь зарегистрирован и имеет собственную учётную запись. В этом случае вам не надо будет вводить каждый раз логин и пароль.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru