



Правоохрана захватила 48 доменов поставщиков услуг по проведению DDoS-атак

Правоохрана захватила 48 доменов поставщиков услуг по проведению DDoS-атак

Правоохрана захватила 48 доменов поставщиков услуг по проведению DDoS-атак

С одобрения суда агенты ФБР захватили 48 доменов, ассоциируемых с теневыми DDoS-сервисами (известны как booter и stresser). В Калифорнии и на Аляске выдвинуты обвинения против шести американцев — предполагаемых операторов таких сайтов.

Наличие в интернете сервисов, сдающих в аренду DDoS-инструменты, снижает планку для неопытных преступников. Для маскировки владельцы booter и stresser обычно выставляют подписчикам условие — не использовать услуги для проведения атак, однако рекламируют себя в основном в даркнете.

Клиенты обезвреженных DDoS-сайтов, по свидетельству ФБР (PDF), причинили ущерб миллионам физлиц и организаций в США и за рубежом, в том числе учебным заведениям, госструктурам и представителям игровой индустрии. Так, миллионная аудитория IPStresser[.]com провела или попыталась провести свыше 30 млн DDoS-атак в период с 2014 года по 2022-й.

Владельцем названного криминального сервиса предположительно является 32-летний Джон Доббс (John M. Dobbs) из Гонолулу — один из двух подозреваемых, уголовное дело которых будет рассматривать окружной суд Аляски. В штате Калифорния будут судить троих жителей Флориды и техасца.

Полсотни захваченных доменов (полный список приведен в заметке BleepingComputer и блог-записи Брайана Кребса) теперь привязаны к DNS правоохранителей и будут отображать предупреждение о том, что DDoS-атаки противозаконны. В комментарии для BleepingComputer представитель прокуратуры Калифорнии отметил, что ФБР работает с регистраторами доменов в этом направлении, а сами платформы уже не функционируют.


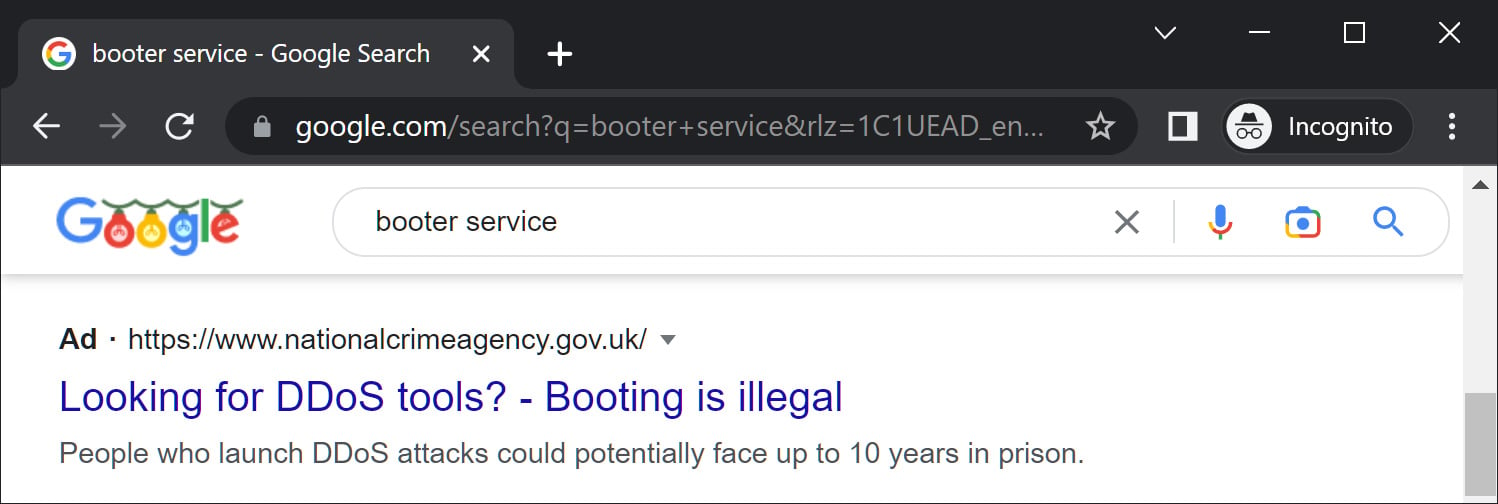
Параллельно ФБР совместно с полицией Нидерландов и британским Управлением по борьбе с преступностью (National Crime Agency, NCA) запустило рекламную кампанию в поисковиках. Теперь по ключевым словам booter и stresser будет всплывать алерт об уголовной ответственности за DDoS-атаки; пользователя при этом перенаправят на страницу ФБР или NCA с пояснениями и рекомендациями.


В расследовании, по результатам которого была проведена разгромная акция, также принимали участие Европол, канадская полиция и партнеры ФБР из частного сектора, в том числе Akamai, Oracle, Cloudflare, Palo Alto Networks, Google, Yahoo и PayPal.

США уже несколько раз инициировали силовые операции по пресечению торговли DDoS-услугами. Минувшим летом ФБР и партнерам удалось обезвредить четыре криминальных сервиса — вначале IPStress и Ovh-booter, а затем AmpNode и DownThem.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru