



Шифровальщик Cryptonite случайно стал вайпером

Шифровальщик Cryptonite случайно стал вайпером

Шифровальщик Cryptonite случайно стал вайпером

Новая версия Cryptonite оказалась провальной: при попытке отобразить экран с требованием выкупа происходит крах программы и теряется ключ, необходимый для расшифровки файлов. Как выяснили в Fortinet, виной тому изначальная слабость проекта и отсутствие проверки качества при обновлении кода.

Простейший Windows-шифровальщик Cryptonite до недавнего времени был бесплатно доступен на GitHub как проект с открытым исходным кодом. Зловред написан на Python, и поскольку нет гарантии, что у жертвы окажется нужный интерпретатор, для упаковки зловреда используется PyInstaller, который загружает файлы, необходимые для развертывания Python-кода, в папку со случайным именем в каталоге Temp.

У вредоноса отсутствуют некоторые типовые, но более сложные в реализации функции. Он не умеет удалять теневые копии Windows, прибивать программы для освобождения целевых файлов, уклоняться от обнаружения и анализа.

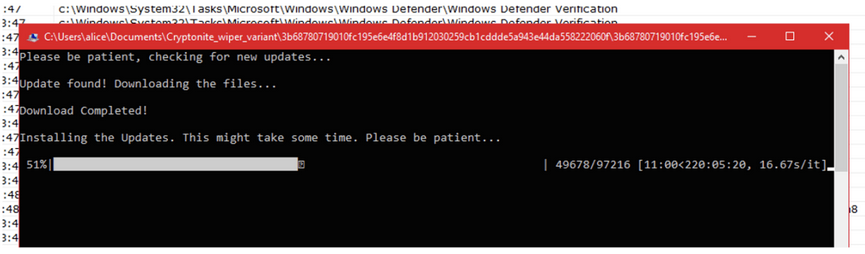
Запуск шифратора возможен лишь при наличии интернет-связи. Для отвода глаз Cryptonite выводит экран загрузки некоего обновления; индикатор состояния при этом отображает ход выполнения шифрования.


Для выполнения основной задачи зловреду придан модуль Fernet (обеспечивает симметричное шифрование). Файлы жертвы шифруются 128-битным ключом AES, их расширения изменяются на .cryptn8.

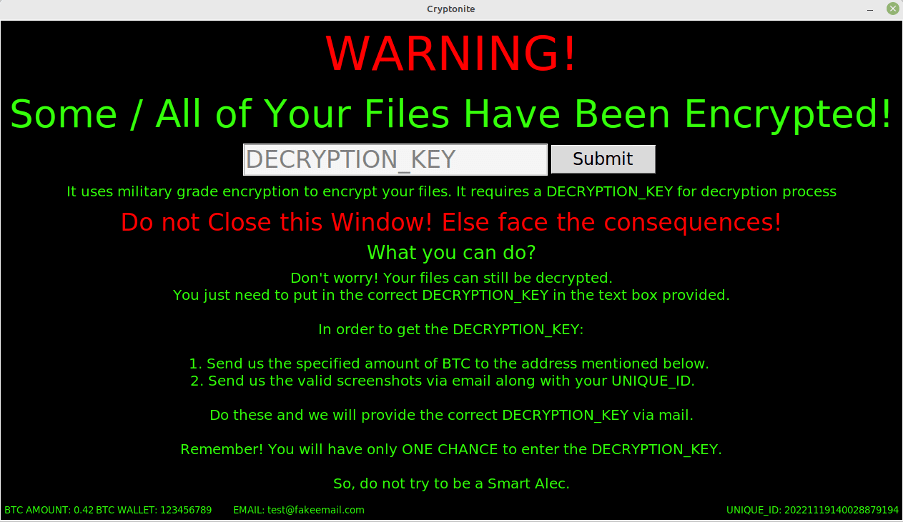
Анализ нового образца Cryptonite (уровень детектирования на VirusTotal — 29/70 на 6 декабря) показал, что прежняя заставка с требованием выкупа и полем для оплаченного ключа больше не выводится.


Попытка отобразить ее на экране после шифрования вызывает аварийное завершение программы. Приватный ключ оператору не отсылается, поэтому вернуть данные при всем желании не получится. Более того, у вредоноса не предусмотрен режим расшифровки (decryption-only), при повторном запуске он вновь шифрует файлы, создавая новую пару ключей.

Завершив исследование, аналитики пришли к выводу, что превращение Cryptonite в деструктивного зловреда, по поведению схожего с вайпером, — не новый замысел, а несовершенство проекта и нерадивость разработчика.

Усилиями ИБ-сообщества репозиторий вредоносного кода и четыре десятка форков на GitHub удалены.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru