



Шифровальщик Cryptonite случайно стал вайпером

Шифровальщик Cryptonite случайно стал вайпером

Шифровальщик Cryptonite случайно стал вайпером

Новая версия Cryptonite оказалась провальной: при попытке отобразить экран с требованием выкупа происходит крах программы и теряется ключ, необходимый для расшифровки файлов. Как выяснили в Fortinet, виной тому изначальная слабость проекта и отсутствие проверки качества при обновлении кода.

Простейший Windows-шифровальщик Cryptonite до недавнего времени был бесплатно доступен на GitHub как проект с открытым исходным кодом. Зловред написан на Python, и поскольку нет гарантии, что у жертвы окажется нужный интерпретатор, для упаковки зловреда используется PyInstaller, который загружает файлы, необходимые для развертывания Python-кода, в папку со случайным именем в каталоге Temp.

У вредоноса отсутствуют некоторые типовые, но более сложные в реализации функции. Он не умеет удалять теневые копии Windows, прибивать программы для освобождения целевых файлов, уклоняться от обнаружения и анализа.

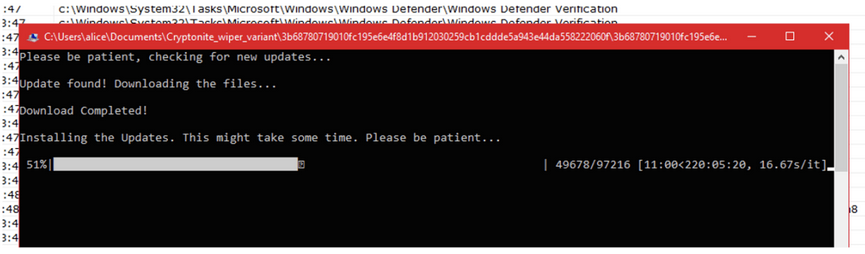
Запуск шифратора возможен лишь при наличии интернет-связи. Для отвода глаз Cryptonite выводит экран загрузки некоего обновления; индикатор состояния при этом отображает ход выполнения шифрования.


Для выполнения основной задачи зловреду придан модуль Fernet (обеспечивает симметричное шифрование). Файлы жертвы шифруются 128-битным ключом AES, их расширения изменяются на .cryptn8.

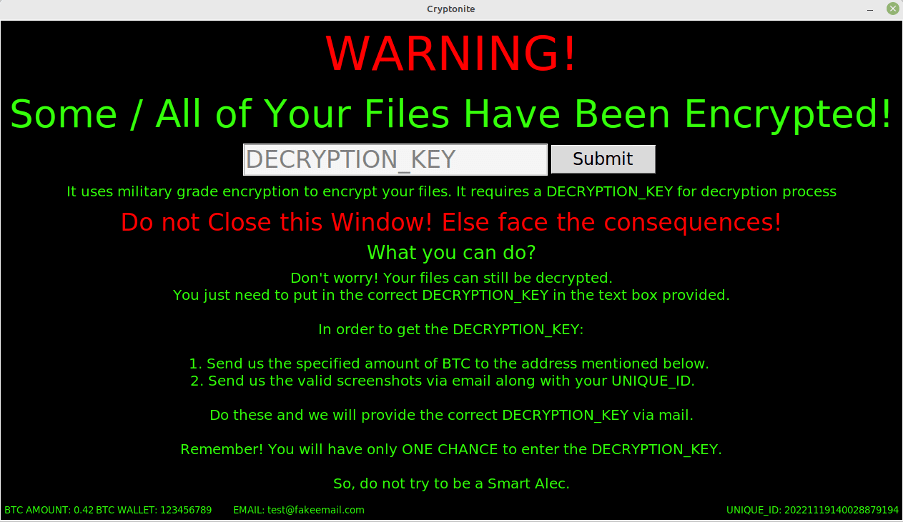
Анализ нового образца Cryptonite (уровень детектирования на VirusTotal — 29/70 на 6 декабря) показал, что прежняя заставка с требованием выкупа и полем для оплаченного ключа больше не выводится.


Попытка отобразить ее на экране после шифрования вызывает аварийное завершение программы. Приватный ключ оператору не отсылается, поэтому вернуть данные при всем желании не получится. Более того, у вредоноса не предусмотрен режим расшифровки (decryption-only), при повторном запуске он вновь шифрует файлы, создавая новую пару ключей.

Завершив исследование, аналитики пришли к выводу, что превращение Cryptonite в деструктивного зловреда, по поведению схожего с вайпером, — не новый замысел, а несовершенство проекта и нерадивость разработчика.

Усилиями ИБ-сообщества репозиторий вредоносного кода и четыре десятка форков на GitHub удалены.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru