


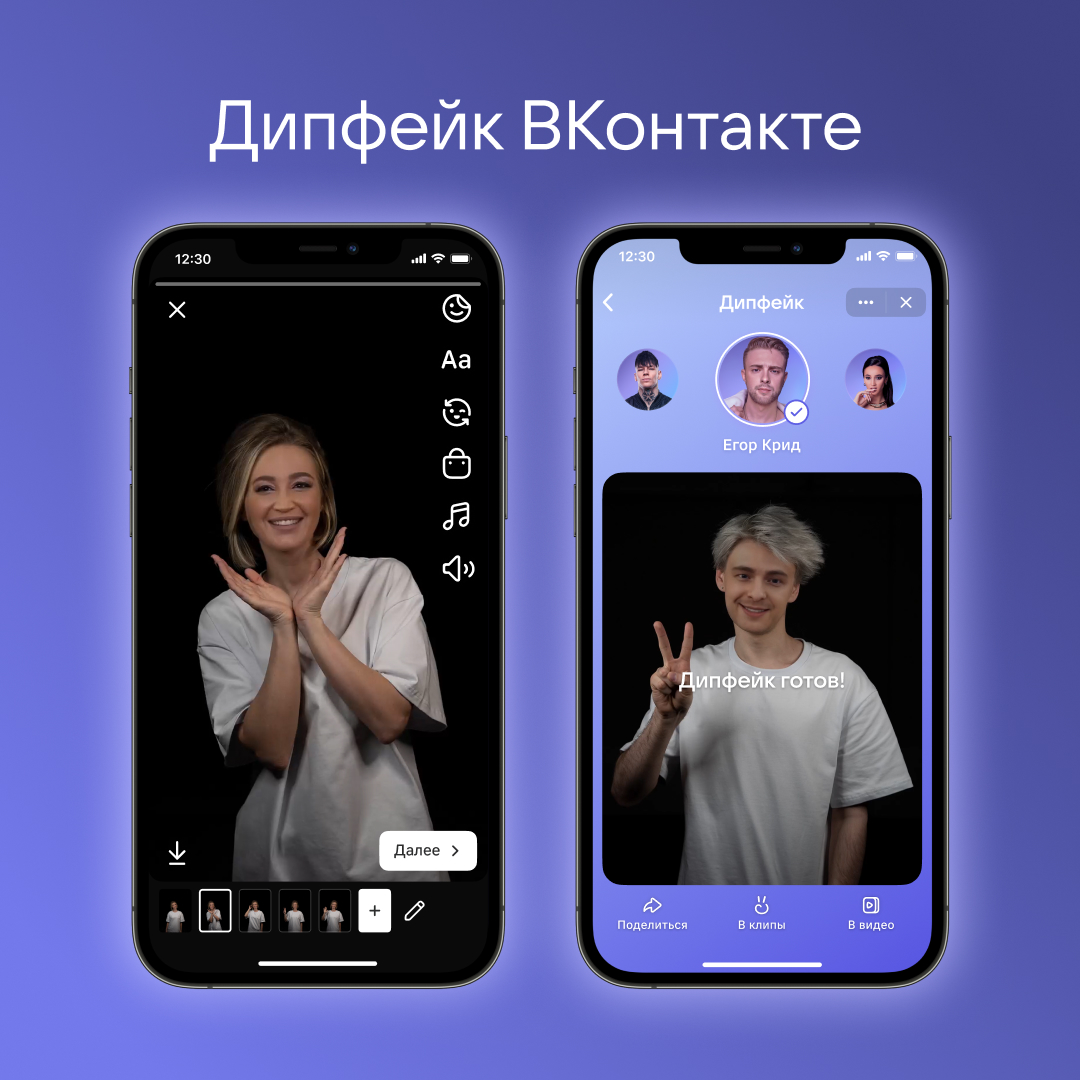

Во ВКонтакте появилась собственная дипфейк-технология

Во ВКонтакте появилась собственная дипфейк-технология

Во ВКонтакте появилась собственная дипфейк-технология

"ВКонтакте" представила функцию “Дипфейк”. Это собственная разработка компании. Технология позволяет “примерить” на себя лицо знаменитости. Ролики помечают вотермаркой, все видео проходят автоматическую проверку.

Технический директор компании Александр Тоболь презентовал разработку на ИТ-конференции HighLoad++, рассказали в пресс-службе.

По словам топ-менеджера, дипфейк от "ВКонтакте" качественнее и быстрее остальных.

Большинство подобных решений работает по принципу независимой обработки каждого кадра, поэтому даже минимальные изменения в положении и освещении лица на видео часто приводят к дрожанию и бликам.

“Мы же с командой решили обрабатывать видео как последовательность кадров с помощью рекуррентной нейронной сети — это позволило не только устранить артефакты, присущие решениям с покадровой обработкой, но и использовать возможности нейронной сети более оптимальным образом, кратно ускорив генерацию дипфейков”, — объясняет Тоболь.

Функция уже доступна в редакторе VK Клипов — как в отдельном приложении, так и во вкладке “Клипы” внутри мобильного приложения “ВКонтакте”. Технология также появилась и в специальном мини-приложении, оттуда дипфейки можно постить в VK Клипах и в VK Видео.


Тоболь анонсировал, что использовать лицо знаменитости скоро можно будет и в сервисе "VK Звонки".

Сгенерированные ролики помечаются специальной вотермаркой при экспорте на внешние площадки, чтобы зрители смогли отличить дипфейк-видео от роликов с реальными звёздами, обещают в пресс-службе.

Кроме того, видео проходят автоматическую проверку на соответствие правилам публикации контента во ВКонтакте, а пользователи получают дополнительные уведомления о том, что созданные при помощи технологии “Дипфейк” видео носят исключительно развлекательный характер.

Подробнее о новой технологии синтеза изображения, основанной на искусственном интеллекте, можно прочитать в материале “Технологии Deepfake как угроза информационной безопасности”.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru