



Задержка патчей для дыр в Mali GPU угрожает пользователям Android

Задержка патчей для дыр в Mali GPU угрожает пользователям Android

Задержка патчей для дыр в Mali GPU угрожает пользователям Android

Эксперты снова бьют тревогу по поводу задержки патчей для Android-устройств — это явление называется “patch gap“. На этот раз проблема коснулась связки из пяти уязвимостей в графическом ядре Mali, которое разрабатывает компания ARM.

Удивительно, но некоторые производители смартфонов до сих пор не имплементировали патчи, хотя прошло несколько месяцев после их выпуска ARM. В результате миллионы мобильных устройств от Google, Samsung, Xiaomi, Oppo открыты для эксплуатации связки из пяти брешей.

На проблему обратили внимание исследователи из Google Project Zero, обвинив во всём пресловутый patch gap, от которого так и не избавились в случае с Android-смартфонами. Для зелёного робота вполне обычной является ситуация, в которой важные обновления доставляются месяцами. Всё это время владельцам девайсов остаётся лишь надеяться, что они не станут жертвой взлома.

На время подготовки апдейтов влияет необходимость сначала протестировать все патчи на разных устройствах, прежде чем выдавать их конечным пользователям.

Упомянутые уязвимости специалисты Project Zero обнаружили в июне 2022 года. Сейчас их отслеживают под общими идентификаторами CVE-2022-33917 и CVE-2022-36449. Первая позволяет пользователю с низкими правами запустить некорректные операции обработки в графическом ядре и получить доступ к свободным секциям памяти.

Под идентификатором CVE-2022-36449 эксперты собрали проблемы, приводящие к записи за пределами границ буфера и доступу к освобождённой памяти. Сам проект Project Zero разделил уязвимости на пять частей и присвоил им следующие номера: 2325, 2327, 2331, 2333 и 2334.

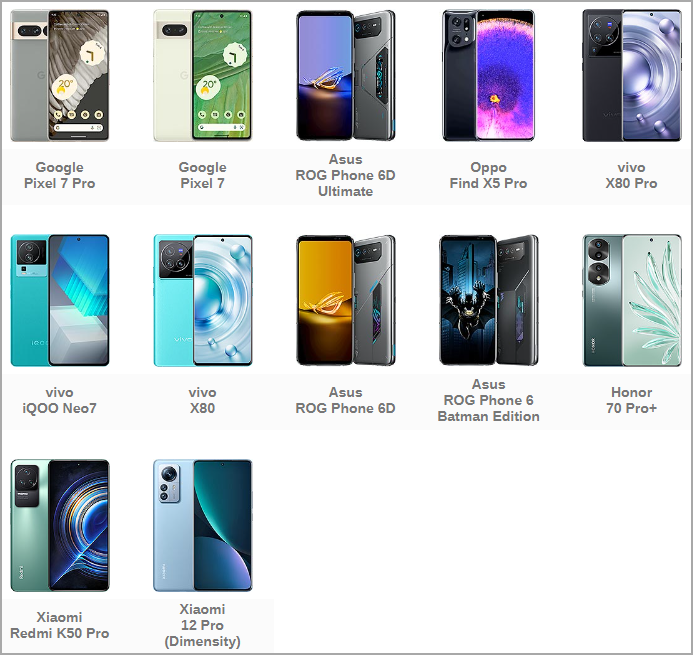
Известно, что среди затронутых моделей есть Google Pixel 7, Asus ROG Phone 6, Redmi Note 11 and 12, Honor 70 Pro, RealMe GT, Xiaomi 12 Pro, Oppo Find X5 Pro and Reno 8 Pro, Motorola Edge и OnePlus 10R.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru