



Фишеры используют 0-day в Windows для установки вредоноса Qbot

Фишеры используют 0-day в Windows для установки вредоноса Qbot

Фишеры используют 0-day в Windows для установки вредоноса Qbot

Новая фишинговая кампания отметилась использованием уязвимости нулевого дня (0-day) в Windows для обхода защитной функции Mark of the Web. Именно так вредонос Qbot теперь проникает на устройства пользователей.

Напомним, что Mark of the Web (MoTW) предназначена для маркировки загружаемых из Сети файлов. Windows добавляет специальный атрибут «незнакомым» семплам, что может указывать на их потенциальную опасность.

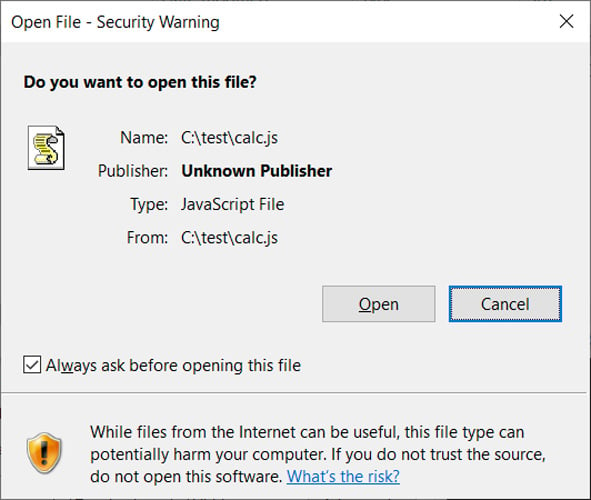
Если пользователь попытается запустить такой файл, MoTW оповестит его о неизвестном происхождении и предупредит о возможной опасности. Выглядит это так:


В новой фишинговой кампании злоумышленники распространяют QBot в защищённых паролями ZIP-архивах, содержащих ISO-образы. Уже в самих образах эксперты нашли ярлык Windows и DLL для установки вредоносной программы в систему.

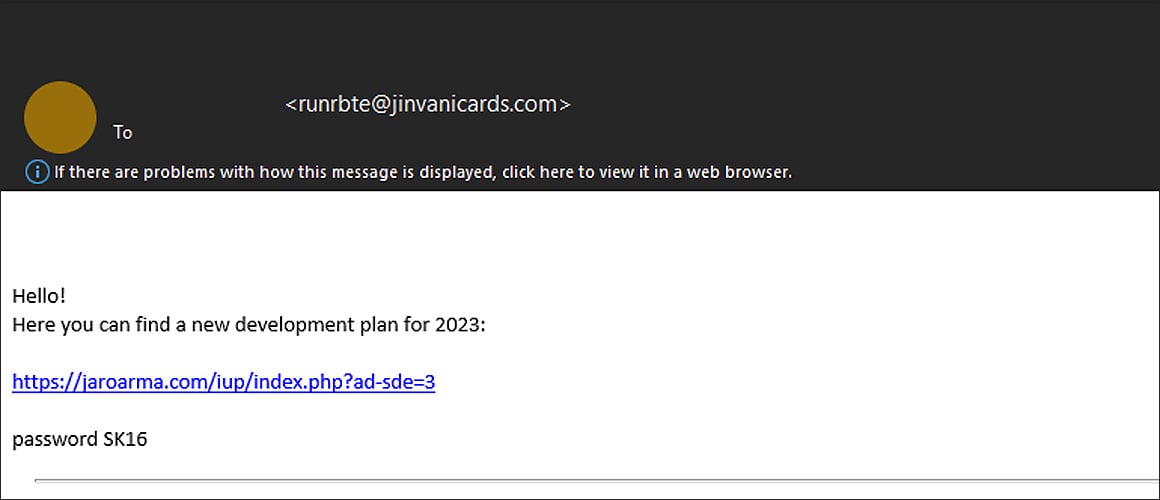
Об атаках рассказал исследователь под ником ProxyLife: операторы QBot используют JavaScript-файлы, у которых имеются специально созданные подписи. Всё начинается с вредоносного письма, в котором есть ссылка на некий документ и пароль от архива.


Далее на компьютер пользователя загружается вышеупомянутый ISO-образ, содержащий файлы WW.js, data.txt и переименованную DLL — resemblance.tmp. К слову, имена файлов меняются, поэтому не стоит их воспринимать как статичную единицу.

JS-файл содержит скрипт в формате VB, задача которого — читать текстовый файл data.txt. В data.txt есть строка vR32, содержащая параметры команды shellexecute. Интересно, что загруженные файлы JavaScript обходят маркировку Mark of the Web, что позволяет вызвать минимум подозрений у получателя фишингового письма.

Напомним, в начале месяца вышел бесплатный неофициальный патч для 0-day в Windows MoTW. Это отличная альтернатива для тех, кто не хочет ждать Microsoft, но хочет защитить себя.

Подпишитесь на новости

Google поддержит единый запрет на обучение ИИ через robots.txt

Владельцам сайтов обещают упростить отказ от использования их материалов для обучения нейросетей. Google поддержит общий механизм в robots.txt: вместо отдельных инструкций каждому ИИ-провайдеру можно будет задать единую настройку для участников инициативы.

О планах компания сообщила в блоге Search Central. Поддержку механизма намерены запустить в 2027 году.

В основе лежат разработки рабочей группы AIPREF при IETF. В robots.txt появится общий маркер политики, который позволит обозначить предпочтения сайта относительно обучения ИИ.

Google планирует трактовать запрет через такой маркер аналогично запрету Google-Extended, если отдельная инструкция для него не задана. При этом существующие настройки для конкретных компаний сохранятся: можно будет установить общее правило и отдельно уточнить условия для отдельных провайдеров.

Для издателей это потенциально меньше возни с растущим списком ИИ-ботов. Но универсального технического щита здесь нет: robots.txt сообщает правила использования контента, а не перекрывает доступ к серверу. Эффект зависит от того, какие компании поддержат механизм и будут соблюдать инструкции.

Инициатива пока остаётся предложением, которое продолжат дорабатывать и стандартизировать.

RSS: Новости на портале Anti-Malware.ru