



Ботнет Cloud9 контролирует Google Chrome удалённо с помощью расширений

Ботнет Cloud9 контролирует Google Chrome удалённо с помощью расширений

Ботнет Cloud9 контролирует Google Chrome удалённо с помощью расширений

В Сети появился новый ботнет Cloud9, специализирующийся на браузере Google Chrome. Его операторы используют вредоносные расширения для кражи аккаунтов, фиксации нажатий клавиш, внедрения рекламных объявлений и JavaScript-кода, а также для запуска DDoS.

Cloud9 фактически является трояном, открывающим злоумышленникам удалённый доступ к браузерам, основанным на Chromium: Google Chrome и Microsoft Edge. В результате операторы могут отправлять обозревателю специальные команды.

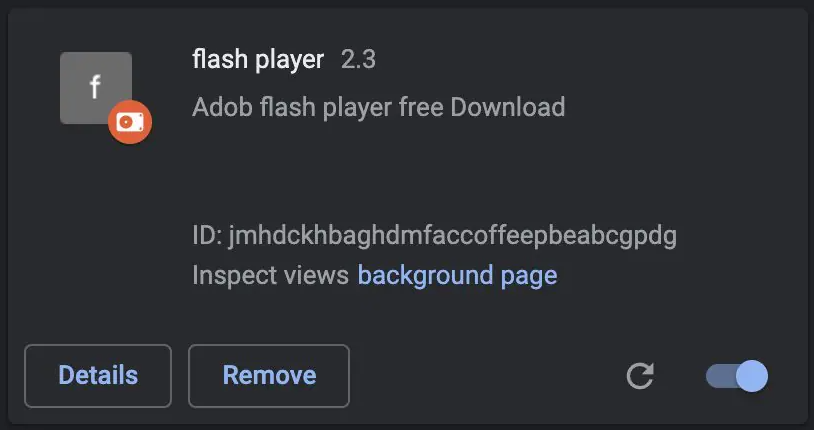
К счастью, вредоносный аддон недоступен в официальном магазине расширений для Chrome. Однако он успешно распространяется через альтернативные каналы, например через сомнительные веб-сайты, выдающие фейковые обновления Adobe Flash Player.


Судя по всему, такой метод доставки вредоноса неплохо работает, поскольку исследователи из Zimperium обнаружили Cloud9 на устройствах по всему миру. Киберугроза состоит из трёх JavaScript-файлов, которые могут собирать информацию, добывать криптовалюту, запускать DDoS и многое другое.

Кроме того, вредонос использует эксплойты для уязвимостей CVE-2019-11708 и CVE-2019-9810 в Firefox; CVE-2014-6332 и CVE-2016-0189 в Internet Explorer; CVE-2016-7200 в Edge. Модуль-клипер предназначен для постоянного мониторинга содержимого буфера обмена.

Cloud9 способен внедрять рекламу в веб-страницы и генерировать таким образом показы для извлечения прибыли.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru