



Сервис для сканирования URL URLScan сливает конфиденциальные данные

Сервис для сканирования URL URLScan сливает конфиденциальные данные

Сервис для сканирования URL URLScan сливает конфиденциальные данные

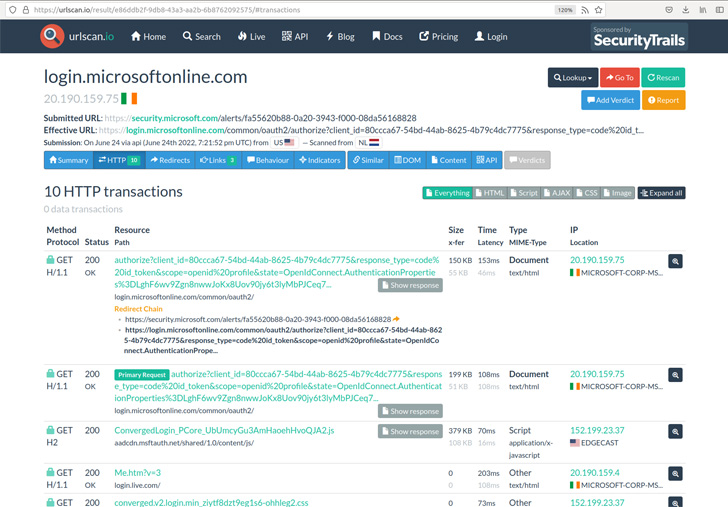
Специалисты по кибербезопасности предупреждают, что веб-сервис urlscan[.]io сливает конфиденциальную информацию. Напомним, что задача URLScan — сканировать веб-сайты и выявлять подозрительные либо вредоносные URL.

Сооснователь Positive Security Фабиан Браунляйн отметил в отчёте:

«В публичном доступе оказались частные ссылки на внутренние документы, страницы для сброса паролей, счета и прочее. Все эти данные также можно достать через поиск».

Positive Security углубилась в тему слива информации в феврале 2022 года, после того как GitHub уведомил пользователей о сливе имён их репозиториев сервису urlscan.io. Проблема конфиденциальности усугубляется ещё и тем, что urlscan.io интегрирован в ряд ИБ-продуктов посредством API.

«Поскольку интеграция позволяет сканировать каждое входящее письмо и ссылку, в базу собираемых данных могут попасть конфиденциальные сведения: URL страниц для сброса пароля, ссылки на отписку или создание аккаунта и т. п.», — подчёркивает Браунляйн.


В Positive Security также упомянули, что компании удалось найти ссылки на домены Apple. Часть из них являлась расшаренными URL на файлы в iCloud или приглашение на занесённое в календарь мероприятие.

Подпишитесь на новости

Солар представил AI Firewall для защиты от опасных действий агентов

ИИ-агент получил задачу, но это ещё не повод разрешать ему любое действие. На SOC Forum 2026 «Солар» представил Solar AI Firewall: решение для фильтрации запросов к внешним ИИ-моделям, защиты от промпт-инъекций и блокировки потенциально опасных действий агентов.

Подробности презентации выяснил корреспондент Anti-Malware.ru на форуме. Ранее мы сообщали о подготовке Solar AI Firewall к запуску.

Продукт встраивается в обмен между пользователями и ИИ и использует многослойную защиту. По заявлению компании, время реакции составляет миллисекунды, а решение противодействует 200 типам атак. Методика проверки и условия измерения этих показателей в полученных данных не уточняются.

Отдельный акцент на агентах, которые способны самостоятельно выполнять действия. AI Firewall должен проверять их операции и блокировать потенциально опасные. Для бизнеса это особенно актуально, когда помощник уже умеет не только советовать, но и нажимать кнопки в корпоративных системах.


Предусмотрены интеграции с другими средствами защиты, включая DLP, SIEM и IDM. Решение предлагается как облачный сервис и для локального развёртывания.

«Солар» использует и тестирует продукт внутри собственной компании. По словам представителей вендора, испытания помогли увидеть масштаб теневого ИИ — использования нейросетей вне установленного корпоративного контроля.

В перспективе компания планирует развивать сквозное управление ИИ-рисками.

RSS: Новости на портале Anti-Malware.ru