



Фишеры выкрали внутренние данные Dropbox благодаря халатному сотруднику

Фишеры выкрали внутренние данные Dropbox благодаря халатному сотруднику

Фишеры выкрали внутренние данные Dropbox благодаря халатному сотруднику

Представители компании Dropbox, владеющей одноимённым файловым хостингом, сообщили о киберинциденте. Злоумышленникам удалось выкрасть код из 130 репозиториев и получить доступ к GitHub-аккаунту с помощью украденных у сотрудника учётных данных.

По словам компании, атакующие взломали учётную запись 14 октября. Именно в этот день сервис GitHub уведомил Dropbox о подозрительной активности, которая была зафиксирована днём ранее.

«На данный момент наше расследование показало, что в коде, к которому получили доступ киберпреступники, содержались учётные данные и API-ключи разработчиков», — говорится в уведомлении Dropbox.

«Среди скомпрометированных данных также присутствуют несколько тысяч имён сотрудников и адресов электронной почты, а также сведения о текущих и бывших клиентах, лидирующих позициях по продажам и вендорах».

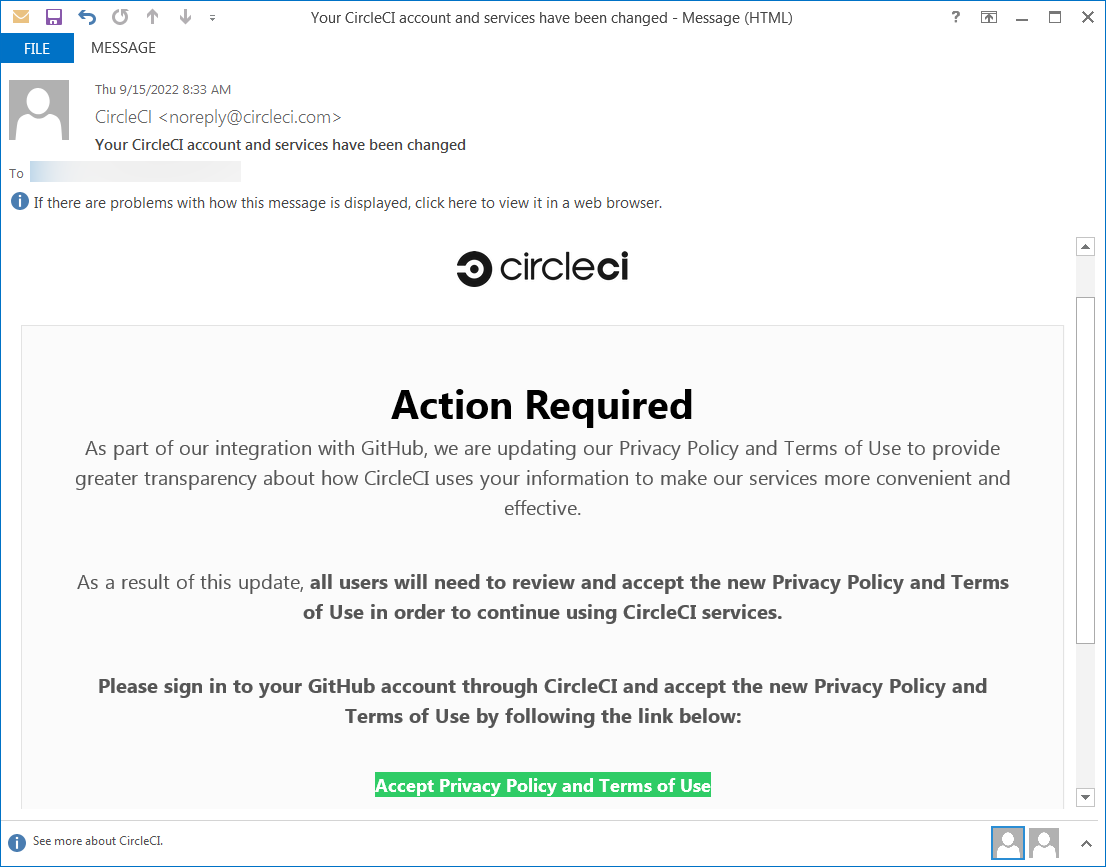
Атака увенчалась успехом благодаря фишингу, нацеленному на сотрудников Dropbox. В соответствующих электронных письмах злоумышленники выдавали себя за представителей CircleCI. Ссылка вела на фишинговую страницу, где нужно было ввести логин и пароль от аккаунта в системе GitHub.


Как только учётные данные попали в руки фишеров, они получили доступ к аккаунту и выкрали внутренние данные компании.

Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru