



Давняя уязвимость в Microsoft Office до сих пор популярна у киберкриминала

Давняя уязвимость в Microsoft Office до сих пор популярна у киберкриминала

Давняя уязвимость в Microsoft Office до сих пор популярна у киберкриминала

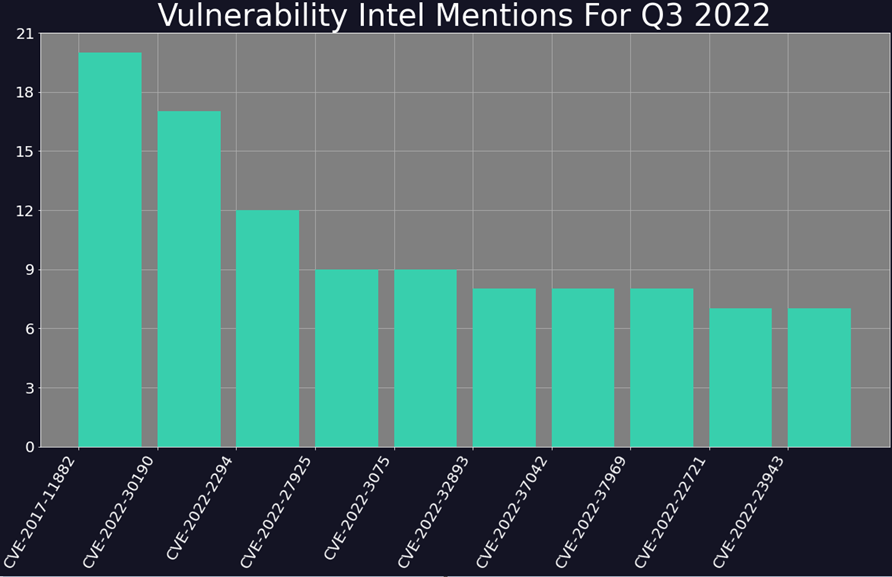
Исследователи даркнета из Digital Shadows подвели итоги сбора информации об эксплойтах в III квартале. Как оказалось, хакеры в основном используют свежие уязвимости, но отдают предпочтение уязвимости в Microsoft Equation Editor, раскрытой пять лет назад.

Статистика Digital Shadows публикуется по результатам анализа постов на подпольных форумах, а также сообщений в открытых источниках — Твиттере, IRC-чатах, блогах, на веб-страницах, GitHub. В период с июля по сентябрь из уязвимостей, связанных с атаками, наиболее часто обсуждались RCE: на их долю пришлось 48% найденных реплик.

Новый список эксплуатируемых проблем безопасности возглавила CVE-2017-11882 в Microsoft Office, а точнее, в редакторе формул сторонней разработки (удален в январе 2018 года через обновление пакетов и впоследствии заменен). Эксплойт в данном случае не требует взаимодействия с пользователем и позволяет скрытно установить любого вредоноса.

Второй по популярности уязвимостью является Follina (CVE-2022-30190 в Microsoft Word), которую злоумышленники обнаружили раньше, чем ИБ-исследователи. Соответствующий патч вышел в июне, но лазейка, видимо, далеко не везде закрыта на местах: ее все еще пытаются использовать в атаках, и не только APT-группы.

Третью строчку печального рейтинга заняла CVE-2022-2294 — RCE-уязвимость нулевого дня в браузере Chrome, которую Google пропатчила в начале июля (выпуск 103.0.5060.114). Ее тоже выявили при разборе вредоносных атак — на сей раз узконаправленных и шпионских.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru