



Уязвимость VMware Workspace помогает доставлять майнеры и шифровальщиков

Уязвимость VMware Workspace помогает доставлять майнеры и шифровальщиков

Уязвимость VMware Workspace помогает доставлять майнеры и шифровальщиков

Эксперты Fortinet рассказали об атаках на платформы VMware Workspace ONE через RCE-уязвимость, которую разработчик закрыл еще в апреле. Пользователи, видимо, не торопятся ставить важный патч, так как попытки эксплойта наблюдаются до сих пор.

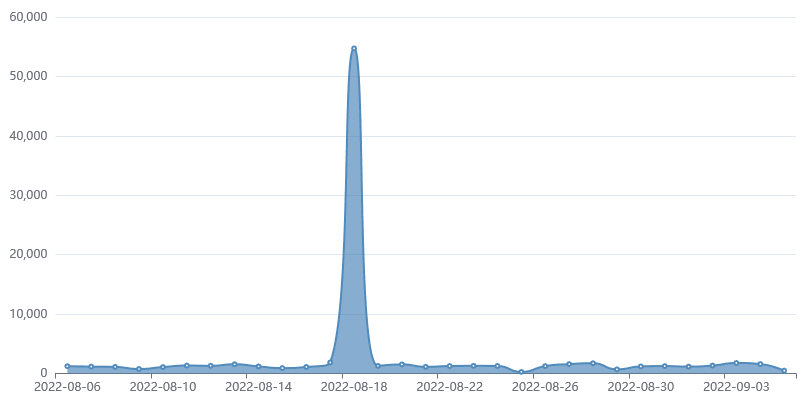
Критическая уязвимость CVE-2022-22954 в системах контроля доступа Workspace ONE Access и Identity Manager позволяет удаленно выполнить вредоносный код посредством инъекции на стороне сервера. Попытки злонамеренного использования дыры были зафиксированы через несколько дней после публикации, усилились в мае и, согласно Fortinet, все еще актуальны.

Доставляемая через эксплойт полезная нагрузка в большинстве случаев нацелена на поиск конфиденциальных данных — паролей, файлов hosts и т. п. В августе злоумышленники разнообразили свое меню: активно внедряли самоходные DDoS-боты на основе Mirai, трояна GuardMiner и шифровальщика RAR1.


Исследователей особо заинтересовала атака, в ходе которой использовались два разных инициализатора — init.ps1 для Windows и init.sh для Linux. Скрипт PowerShell загружает через шлюз Cloudflare IPFS следующие файлы:

  • phpupdate.exe — майнер монеро;
  • config.json — конфигурационный файл для майнинг-пула;
  • networkmanager.exe — сканер для дальнейшего распространения инфекции;
  • phpguard.exe — охранник, отвечающий за непрерывную работу майнера;
  • clean.bat — скрипт, удаляющий с хоста конкурирующие майнеры;
  • encrypt.exe — шифровальщик RAR1.

Если ресурс в CDN-сети Cloudflare недоступен, загрузка осуществляется из резервного домена crustwebsites[.]net.

Вымогательская программа RAR1 незамысловата: для преобразования файлов она использует WinRAR, присваивает архиву уникальное имя и расширение rar1, а также генерирует для него пароль. (Таким же образом блокируют файлы хакеры Memento, объявившиеся в прошлом году.) За возврат данных операторы шифровальщика в августе просили 2 XMR ($143 по текущему курсу).

Кросс-платформенный троян GuardMiner (PDF) для добычи криптовалюты использовал вариант XMRig и тот же адрес кошелька, что указан в записке RAR1 с требованием выкупа. Вредонос также пытался распространяться на другие узлы сети с помощью модуля networkmanager.exe и эксплойтов, которые он загружал из GitHub-репозитория, используемого специалистами по пентесту.

Подпишитесь на новости

Законопроект о штрафах за закрытое лицо в общественных местах отклонили

11 ноября Госдума отклонила законопроект № 1159193-8, внесенный в феврале. Документ предлагал добавить в КоАП статью о наказании за появление в общественных местах с лицом, закрытым так, что человека нельзя опознать.

О решении депутатов пишет D-Russia.ru. Авторы законопроекта предусмотрели исключения для медицинских показаний, работы и службы, погоды, а также спортивных и культурно-массовых мероприятий.

Протоколы по новой статье должна была составлять полиция, а рассматривать дела предлагалось судьям. Инициативу не поддержали два комитета Совета Федерации: по обороне и безопасности и по конституционному законодательству.

Комитет Госдумы по уголовному и административному законодательству счел поправки нецелесообразными. По его оценке, предложенная формулировка слишком размыта и не отвечает требованию правовой определенности.

Комитет также напомнил, что новые составы правонарушений можно вводить лишь при установлении соответствующих запретов в федеральных законах.

Комитет по государственному строительству и законодательству указал, что закон и сейчас обязывает организаторов публичных и спортивных мероприятий требовать от участников не скрывать лицо. За нарушение этих правил уже есть административная ответственность.

В тот же день Дума отклонила еще один законопроект. Он касался уголовной ответственности за преступления с использованием дипфейков.

RSS: Новости на портале Anti-Malware.ru