



В паблике найдены два миллиона Git-хранилищ с метаданными проектов

В паблике найдены два миллиона Git-хранилищ с метаданными проектов

В паблике найдены два миллиона Git-хранилищ с метаданными проектов

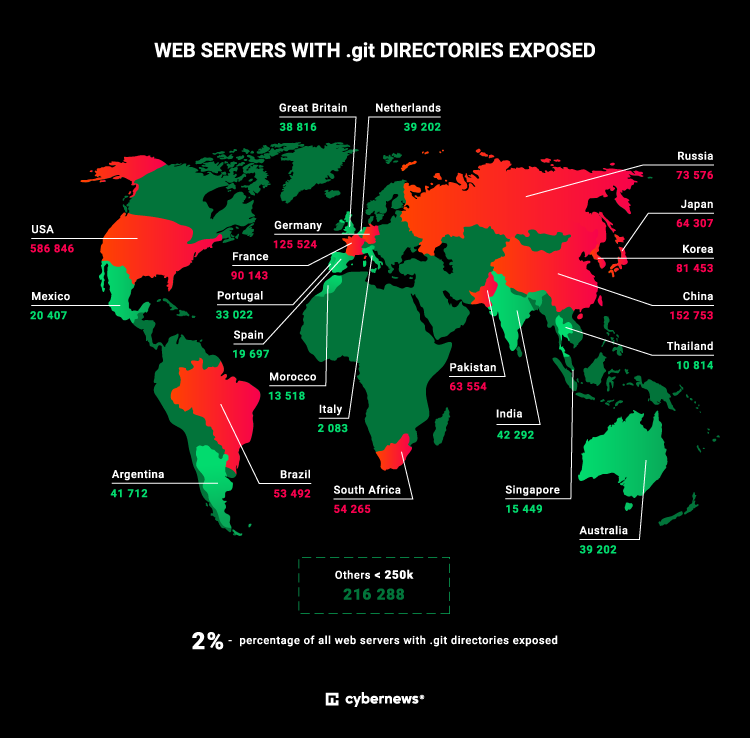
Исследователи из Cybernews обнаружили в интернете около 2 млн активных хостов с общедоступной директорией .git. Подобная оплошность грозит утечкой исходных кодов и облегчает задачу злоумышленникам, стремящимся получить доступ к системе.

Директория .git хранит информацию о развитии проекта — адреса удаленных репозиториев, историю версий и другие критически важные метаданные. Оставлять такие сведения в паблике рискованно, когда речь идет о безопасности пользователей и чистоте репутации компании.

Сканирование портов 80 и 443, обычно используемых веб-службами, выявило 1 931 148 «живых» IP-адресов, сливающих структуру каталогов проекта.

«Публичный доступ к директории .git ставит под удар сохранность исходников, — поясняет эксперт Cybernews Мартинас Варейкис (Martynas Vareikis). — Инструменты, необходимые для получения фрагментов или полного кода из папки .git, бесплатны и хорошо известны, что может спровоцировать еще больше внутренних утечек или облегчить получение доступа к системе в случае атаки».

Более 31% общедоступных директорий .git находятся в США, вторую позицию в непочетном списке занимает Китай (8%), третью — Германия (6,5%).


Исследователи также обнаружили, что порядка 6,3% публично доступных файлов конфигурации Git содержат учетные данные, позволяющие просматривать, создавать или удалять коммиты в репозиториях. Такое положение дел, по словам Варейкиса, открывает возможность для внедрения вредоносной рекламы, неавторизованного изменения контента, сбора платежных данных с помощью веб-скиммеров.

Эксперт рекомендует разработчикам в обязательном порядке использовать файл .gitignore для сокрытия конфиденциальных данных при фиксации изменений в проекте на GitHub. Также стоит озаботиться защитой доступа к публичным веб-серверам по IP-адресу, о которой часто забывают. В сложившейся практике правила контроля доступа устанавливаются только для основного домена, который юзеры быстро запоминают и обычно используют в запросах. Отсутствие такой же защиты для соответствующего IP позволяет, в числе прочего, изменить домен и настройки правил доступа.

Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru