



Невидимый PowerShell-бэкдор маскируется под процесс обновления Windows

Невидимый PowerShell-бэкдор маскируется под процесс обновления Windows

Невидимый PowerShell-бэкдор маскируется под процесс обновления Windows

Эксперты наткнулись на ранее не упоминавшийся PowerShell-бэкдор, который крайне сложно детектировать в системе Windows. Успех незаметной работы вредоноса объясняется маскировкой под часть процесса обновления Windows.

Томер Бар, возглавляющий команду исследователей в SafeBreach, описывает киберугрозу следующим образом:

«Незаметно работающая вредоносная программа, а также связанный с ней командный сервер (C2) являются делом рук неизвестной, но хорошо подготовленной группировки. В настоящее время известно, что эта группа атаковала приблизительно 100 жертв».

В атаках с участием упомянутого PowerShell-бэкдора фигурирует вредоносный документ в формате Microsoft Word (детект на VirusTotal). Его метаданные позволяют предположить, что злоумышленники начинают атаку с целевого фишинга, ориентированного на пользователей LinkedIn.

При запуске Word-документа на компьютере жертвы выполняется скрипт PowerShell со встроенным макрокодом.


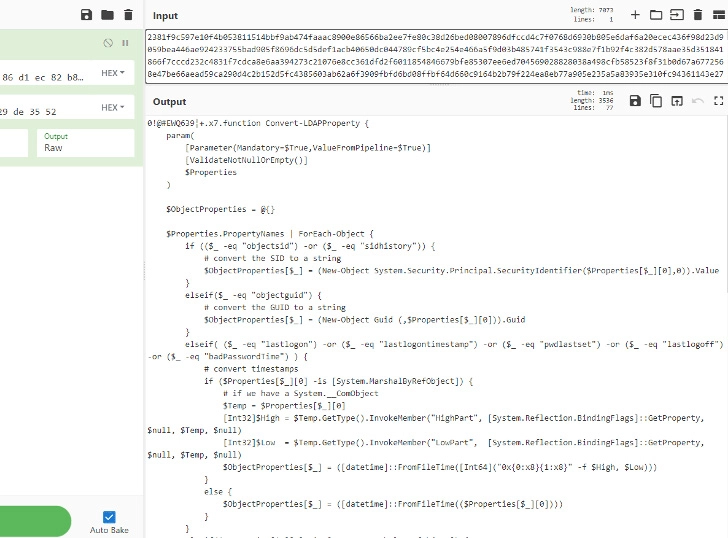
Script1.ps1 (детект на VirusTotal) предназначен для подключения к C2 и получения команд. Далее в ход вступает второй скрипт — temp.ps1, пытающийся выполнить эти команды в системе. Интересно, что авторы вредоноса допустили ошибку, которая позволила восстановить команды, поступающие от сервера:

  • извлечение списка запущенных процессов;
  • перечисление файлов в определённых директориях;
  • запуск whoami;
  • удаление файлов.
Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru