



Неофициальная Android-версия WhatsApp крадёт пользовательские аккаунты

Неофициальная Android-версия WhatsApp крадёт пользовательские аккаунты

Неофициальная Android-версия WhatsApp крадёт пользовательские аккаунты

Новая версия неофициального Android-приложения WhatsApp под названием “YoWhatsApp“ была поймана на краже ключей доступа от пользовательских аккаунтов. YoWhatsApp представляет собой полностью рабочий мессенджер, использующий те же разрешения в системе, что и WhatsApp.

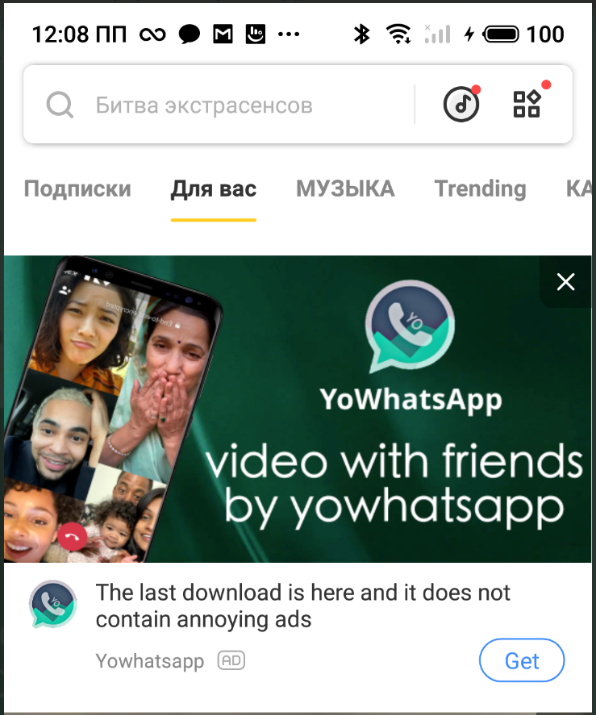
Авторы YoWhatsApp продвигают своё детище через рекламу в популярных приложениях вроде Snaptube и Vidmate. Неофициальная версия мессенджера пытается привлечь внимание дополнительными функциями: возможностью кастомизировать интерфейс и блокировать доступ к чатам.

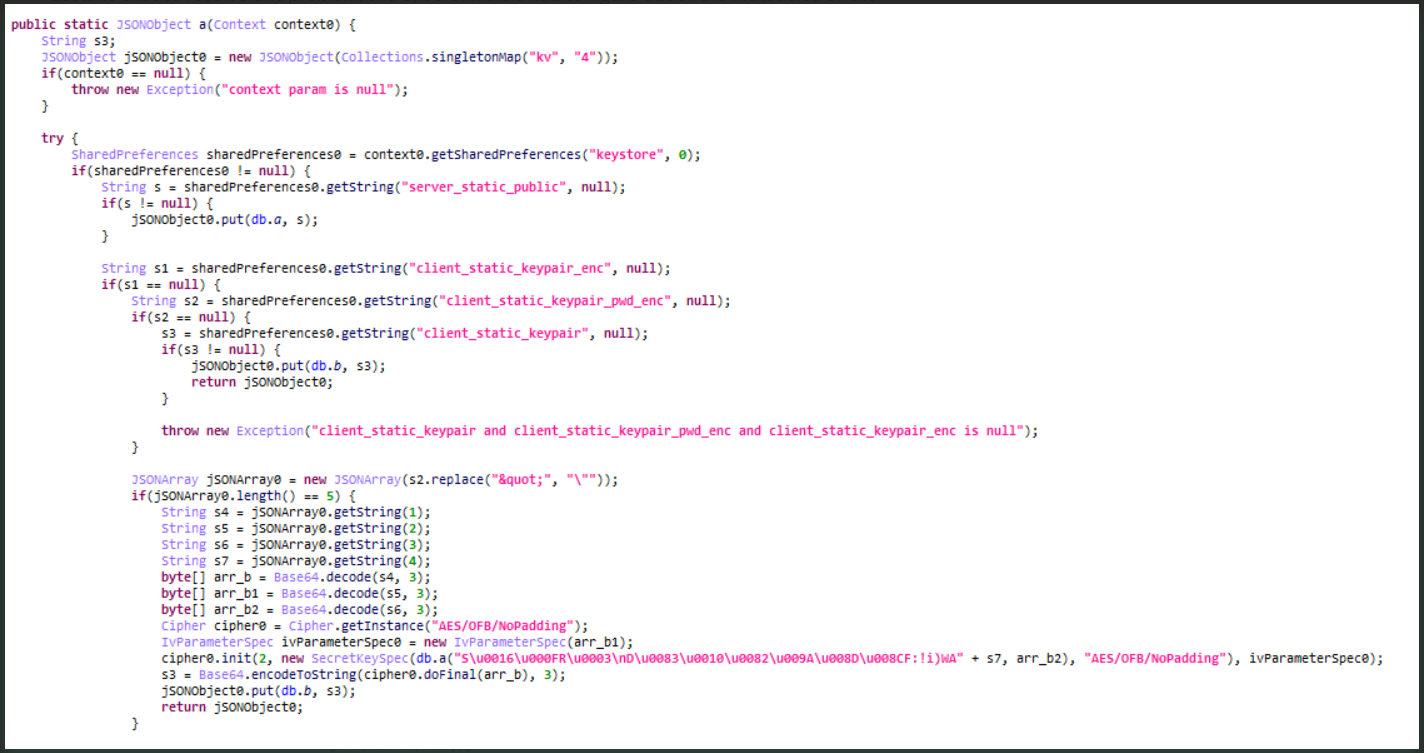
Всё бы хорошо, но с версии YoWhatsApp v2.22.11.75 приложение начало перехватывать ключи WhatsApp, что позволяет операторам получить контроль над аккаунтами пользователей. На такое интересное поведение обратили внимание специалисты «Лаборатории Касперского». С прошлого года эксперты отслеживали активность трояна Triada, который прячется в модифицированных сборках WhatsApp.

Согласно свежему отчёту Kaspersky, неофициальная версия WhatsApp отправляет ключи доступа пользователей на удалённый сервер разработчиков.


Эти ключи могут использоваться в утилитах с открытым исходным кодом, которые получат возможность осуществлять действия от лица атакуемого пользователя. Уже не говоря о том, что все переписки тоже станут доступны третьим лицам.

Вредоносная версия WhatsApp запрашивает те же разрешения, что и официальная, включая доступ к СМС-сообщениям. На деле эти разрешения получает троян Triada. Реклама YoWhatsApp в приложении YoWhatsApp выглядит так:


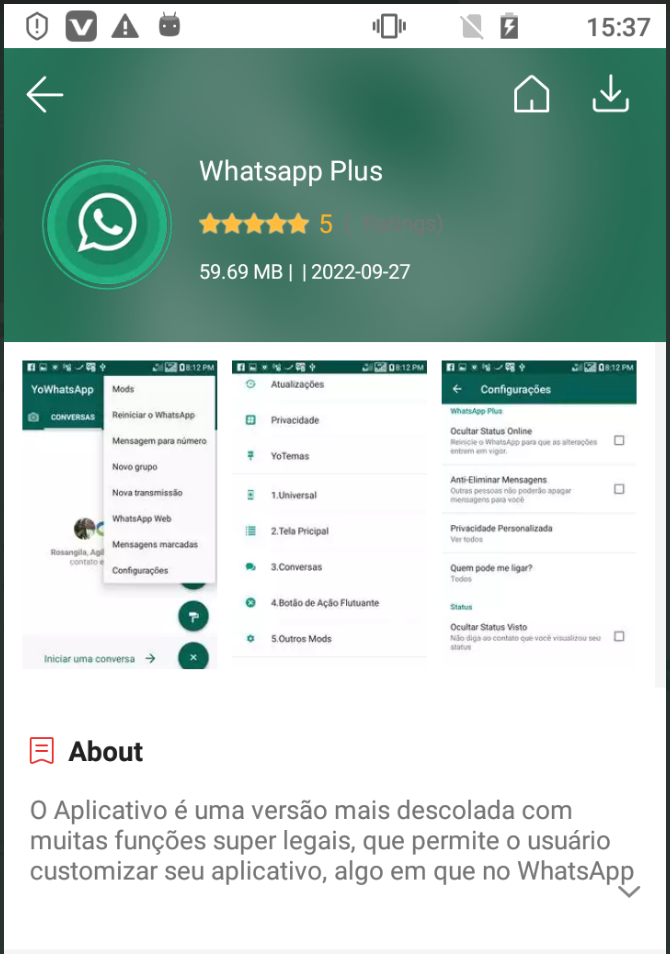
В Kaspersky отметили, что у YoWhatsApp есть клон под именем “WhatsApp Plus“, который распространяется через софт VidMate.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru