



Критическая уязвимость в ПЛК Siemens SIMATIC позволяет украсть мастер-ключ

Критическая уязвимость в ПЛК Siemens SIMATIC позволяет украсть мастер-ключ

Критическая уязвимость в ПЛК Siemens SIMATIC позволяет украсть мастер-ключ

Исследователи из Claroty обнаружили, что общий криптоключ, встроенный в контроллеры Siemens SIMATIC, можно извлечь и использовать для захвата контроля над любым ПЛК семейства или проведения атаки «человек посередине» (MitM) с целью подмены данных, которыми ПЛК обмениваются с панелью оператора (HMI) и рабочими станциями инженера.

Новая угроза, получившая идентификатор CVE-2022-38465 (9,3 балла CVSS), была выявлена в ходе очередного аудита продуктов Siemens SIMATIC. Аналитики характеризуют ее как неадекватную защиту закрытого ключа, который используется для шифрования конфиденциальных данных конфигурации (паролей на доступ, криптоключей для защиты каналов связи), а также коммуникаций между устройствами программирования и HMI.

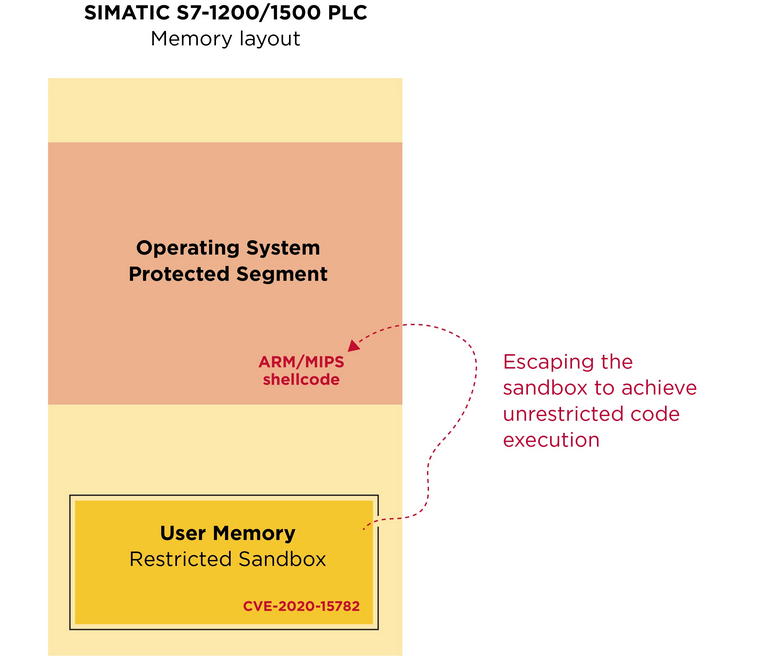
Как оказалось, встроенный в ПЛК SIMATIC приватный ключ не хранится в файлах прошивки, его можно отыскать только прямым доступом к памяти. С этой целью эксперты применили эксплойт CVE-2020-15782, позволяющий выйти из песочницы и выполнить произвольный код в системе.


Поскольку контроллеры SIMATIC используют один и тот же приватный ключ, подобная атака на одного представителя семейства открывает доступ ко всем проектам с такой же защитой, а также позволяет вмешаться в рабочие процессы с участием уязвимых ПЛК.

Согласно бюллетеню Siemens, новая проблема актуальна для следующих продуктов:

  • SIMATIC Drive Controller (все версии прошивки ниже 2.9.2);
  • SIMATIC ET 200SP Open Controller CPU 1515SP PC2, в том числе SIPLUS-варианты (все прошивки ниже 21.9);
  • SIMATIC ET 200SP Open Controller CPU 1515SP PC, включая SIPLUS (исправлений скорее всего не будет);
  • SIMATIC S7-1200 CPU, включая SIPLUS (прошивки ниже 4.5.0);
  • SIMATIC S7-1500 CPU, ET200 CPU и SIPLUS (прошивки ниже 2.9.2);
  • SIMATIC S7-1500 Software Controller (прошивки ниже 21.9);
  • SIMATIC S7-PLCSIM Advanced (прошивки ниже 4.0).

Чтобы устранить уязвимость, производитель сменил подход к защите конфигурационных данных — отныне доступ к ней на каждом устройстве будет осуществляться по паролю, заданному пользователем. Для защиты коммуникаций между ПЛК, HMI и инженерными станциями введена дефолтная TLS-защита.

Пользователям рекомендуется обновить не только прошивки, но и соответствующий проект TIA Portal (все нововведения включены в версию 17 программного продукта, предназначенного для проектирования компонентов автоматизации SIMATIC). В качестве временной меры Siemens советует использовать для коммуникаций PG/PC и HMI только доверенное сетевое окружение, а также усилить защиту проекта TIA Portal и CPU (с картами памяти) от несанкционированного доступа.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru